Vulnerabilidad crítica SSRF en gateways SonicWall SMA 1000 faculta ejecución no autenticada
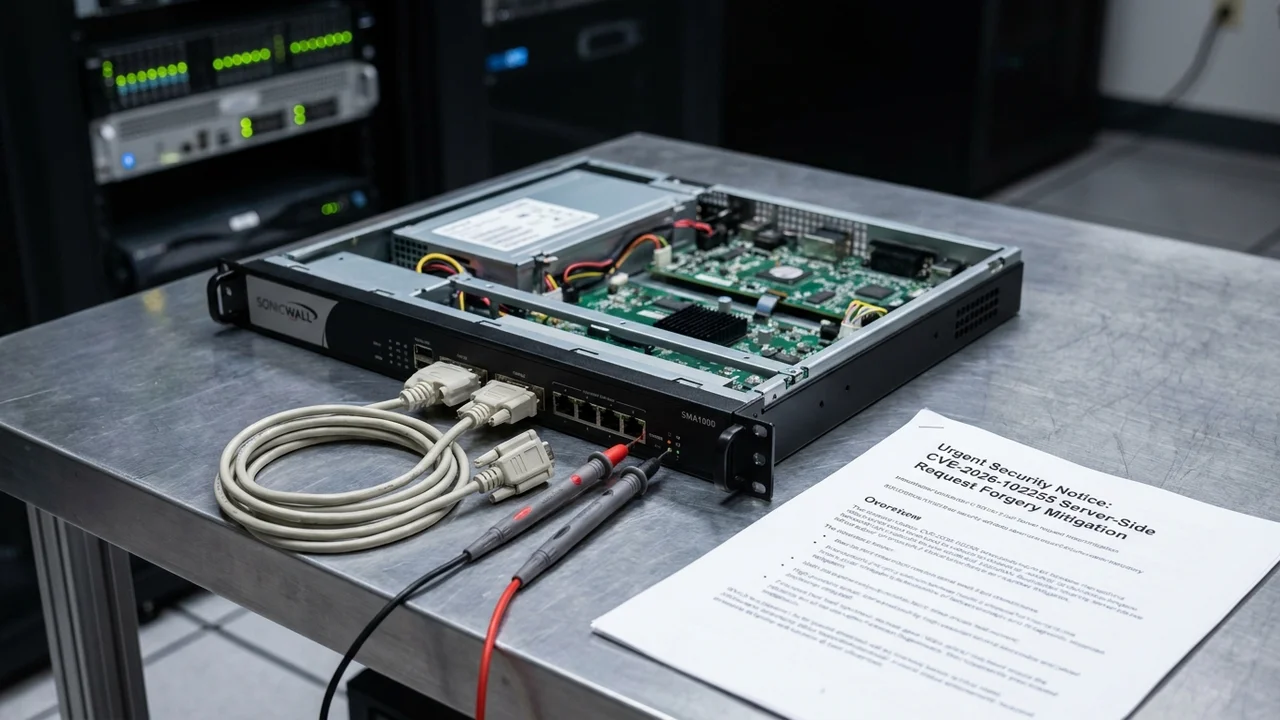
Equipos de respuesta a incidentes y administradores de infraestructura de red a nivel mundial se encuentran en estado de máxima alerta tras la divulgación del aviso de seguridad urgente de SonicWall PSIRT (SNWLID-2026-0018) y la correspondiente advertencia prioritaria emitida por la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA). La falla, catalogada con severidad crítica (CVSS v3.1 de 9.8), afecta a los gateways de acceso seguro para entornos corporativos SonicWall Secure Mobile Access (SMA) de la serie 1000, posibilitando que un atacante remoto no autenticado aproveche una vulnerabilidad de Server-Side Request Forgery (SSRF) para interactuar directamente con microservicios internos del appliance y escalar a ejecución de código arbitrario en el corazón del perímetro corporativo.
1. Dimensión del Incidente: La Crisis del Perímetro en Equipos de Acceso Remoto
Los dispositivos de la familia SonicWall SMA 1000 constituyen un estándar habitual en miles de corporaciones globales, bancos, entidades sanitarias y organismos estatales para consolidar accesos VPN SSL, gestión de identidades corporativas y autenticación federada Zero Trust hacia redes internas. Por su posición estratégica en la topología de red —con interfaces expuestas directamente a la Internet pública y acceso irrestricto a los segmentos LAN más sensibles—, cualquier brecha en estos equipos representa una llave maestra para los adversarios informáticos.
La vulnerabilidad descubierta no requiere credenciales válidas ni interacción por parte de usuarios legítimos. Mediante el envío de peticiones HTTP/HTTPS especialmente manipuladas dirigidas al demonio de gestión web del gateway, un atacante externo puede forzar al appliance a emitir solicitudes arbitrarias hacia servicios de bucle local (localhost) o segmentos de red internos que debían permanecer estrictamente aislados del tráfico externo.
Las agencias de inteligencia de amenazas ya han detectado escaneos masivos automatizados desde redes de bots (botnets) y grupos de cibercrimen financiero buscando dispositivos SMA 1000 sin parchar en toda América Latina y Norteamérica, con el objetivo explícito de plantar puertas traseras (backdoors) y desplegar cargas de ransomware de extorsión doble.
"Los appliances VPN y gateways perimetrales continúan siendo el vector de entrada favorito para los actores de amenazas avanzados (APTs). Cuando un dispositivo que fue adquirido para blindar el acceso a la corporación contiene una vulnerabilidad SSRF crítica no autenticada, el perímetro se convierte paradójicamente en el puente de infiltración del atacante. La remediación no admite dilaciones: parchear o aislar inmediatamente es la única postura defensiva viable."
2. Vector Técnico de Explotación: Deconstrucción del Fallo SSRF y la Cadena de Compromiso
La investigación técnica conducida por la División de Análisis Forense analizó en profundidad el mecanismo interno mediante el cual la vulnerabilidad logra vulnerar el aislamiento de red del gateway:
- Deficiencia en la Validación de URIs de Redirección (SSRF Primitivo): El punto de entrada reside en un endpoint de la API REST del portal de autenticación de SMA 1000 encargado de procesar solicitudes de pre-autenticación y redirecciones a servidores de identidad SAML/RADIUS. El código no valida adecuadamente los destinos URL suministrados en el encabezado de la petición, permitiendo ingresar esquemas de bucle local como
http://127.0.0.1:porto direcciones de enlace local (link-local). - Acceso a Microservicios Internos Desprotegidos: El backend del sistema operativo de SonicWall (Aventail Core OS) ejecuta varios demonios administrativos internos que escuchan exclusivamente en interfaces de loopback y que, asumiendo erróneamente un entorno de ejecución seguro, no exigen autenticación por token o contraseña para recibir comandos RPC o llamadas REST.
- Concatenación de Fallas hacia RCE (Exploit Chaining): Al abusar del SSRF, el adversario puede forzar al servidor web a remitir una petición maliciosa al microservicio de configuración interna. Esta segunda llamada contiene parámetros de inyección de comandos en los scripts de shell encargados de la gestión de certificados SSL o enrutamiento de interfaces, desencadenando la ejecución remota de comandos (RCE) con privilegios de superusuario (root).
- Evasión de Controles WAF Tradicionales: Debido a que el ataque se canaliza a través de parámetros codificados en base64 o URL encoding dentro de flujos SSL/TLS legítimos dirigidos al puerto 443, la mayoría de los firewalls de aplicaciones web (WAF) sin inspección profunda de descifrado resultan completamente ineficaces para bloquear el payload.
Comprobación de Exposición y Telemetría Shodan
Muestreos de telemetría de activos expuestos revelaron más de 8.200 appliances SonicWall SMA de las series 1000/6200/7200 accesibles desde Internet a nivel global, con más de 340 unidades identificadas en el cono sur de Sudamérica (Argentina, Chile, Uruguay y Brasil). Un porcentaje sustancial de estas unidades permanece operando con versiones obsoletas de firmware debido a políticas corporativas deficientes de control de parches.
3. Impacto Financiero y FinOps de un Incidente Perimetral: El Costo Real del Downtime
El compromiso de un gateway corporativo no es únicamente un fallo técnico, sino un evento de quebranto financiero mayúsculo:
Para una organización mediana o grande, una intrusión exitosa que resulte en el secuestro de la red mediante ransomware conlleva costos promedio que superan holgadamente los USD 1.200.000 entre rescates exigidos, parálisis de operaciones productivas, honorarios legales y servicios de respuesta forense externa (Incident Response).
Desde la perspectiva de FinOps y gobernanza de TI:
- Costo de la Ventana de Mantenimiento de Emergencia vs. Pérdida Operativa: La aplicación del parche de firmware de SonicWall requiere un reinicio del appliance con una interrupción de servicio de aproximadamente 15 a 20 minutos por clúster de alta disponibilidad. Este costo operativo mínimo es despreciable frente a los USD 25.000 a USD 50.000 por hora que cuesta la caída no planificada de sistemas de facturación y logística tras un ciberataque destructivo.
- Penalidades Regulatorias y Notificación de Brechas: En caso de filtración de bases de datos de clientes corporativos, las empresas quedan expuestas a severas sanciones bajo regímenes como la Ley de Protección de Datos Personales en Argentina y normativas internacionales equivalentes, sumado al daño reputacional irreversible y la pérdida de pólizas de seguro cibernético.
4. Vulnerabilidad en el Tejido Empresarial e Institucional de Argentina y la Región
El impacto de esta vulnerabilidad en Argentina reviste características particulares que ameritan una urgente intervención de los comités de ciberseguridad:
- Frecuente Uso en Entidades Financieras y Salud: En el mercado argentino, la serie SonicWall SMA 1000 es ampliamente utilizada por cooperativas de crédito, sanatorios privados, laboratorios y estudios contables medianos para facilitar el trabajo remoto de sus profesionales médicos y administrativos.
- Carencia de Equipos SOC Dedicados 24/7: Muchas de estas organizaciones delegan el mantenimiento de la red en prestadores externos de soporte que aplican actualizaciones de manera trimestral o semestral, dejando los appliances desprotegidos durante semanas frente a zero-days divulgados públicamente.
- Riesgo de Movimiento Lateral Hacia Servidores Críticos: Una vez que el atacante gana acceso a la terminal del appliance SMA, se encuentra dentro de la zona de confianza de la red, facilitando ataques de envenenamiento de credenciales (Kerberoasting, Pass-the-Hash) contra controladores de dominio Active Directory locales.
5. Hoja de Ruta en 4 Pasos para la Remediación y Blindaje de Gateways SonicWall
Protocolo de contingencia y acción técnica obligatoria emitido por la División de Ciberdefensa:
- Aplicación Inmediata de los Parches de Firmware Oficiales de SonicWall: Descargar e instalar de manera urgente la versión de firmware recomendada en el aviso SNWLID-2026-0018 a través del portal MySonicWall, verificando la integridad de la imagen mediante su suma hash criptográfica.
- Restricción del Acceso a la Interfaz de Gestión Web (ACLs Estrictas): Bloquear de forma terminante el acceso a las interfaces administrativas y consolas de gestión desde cualquier IP pública no autorizada, confinando la administración exclusivamente a redes internas aisladas o conexiones mediante bastiones seguros.
- Revisión Forense de Registros de Conexión y Cuentas Locales: Auditar los logs de peticiones HTTP en el appliance en busca de patrones de invocación a endpoints internos sospechosos (127.0.0.1) en las últimas 72 horas y constatar que no se hayan generado cuentas administrativas anómalas ni modificado certificados SSL.
- Segmentación de Red y Transición hacia Arquitecturas Zero Trust Reales: Aislar los appliances SMA en una zona desmilitarizada (DMZ) fuertemente contenida con microsegmentación, asegurando que un compromiso del gateway no otorgue acceso irrestricto a los servidores de bases de datos centrales ni a los controladores de dominio.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor