FBI arresta a miembro de ShinyHunters tras filtración de Oracle PeopleSoft en AWS GovCloud
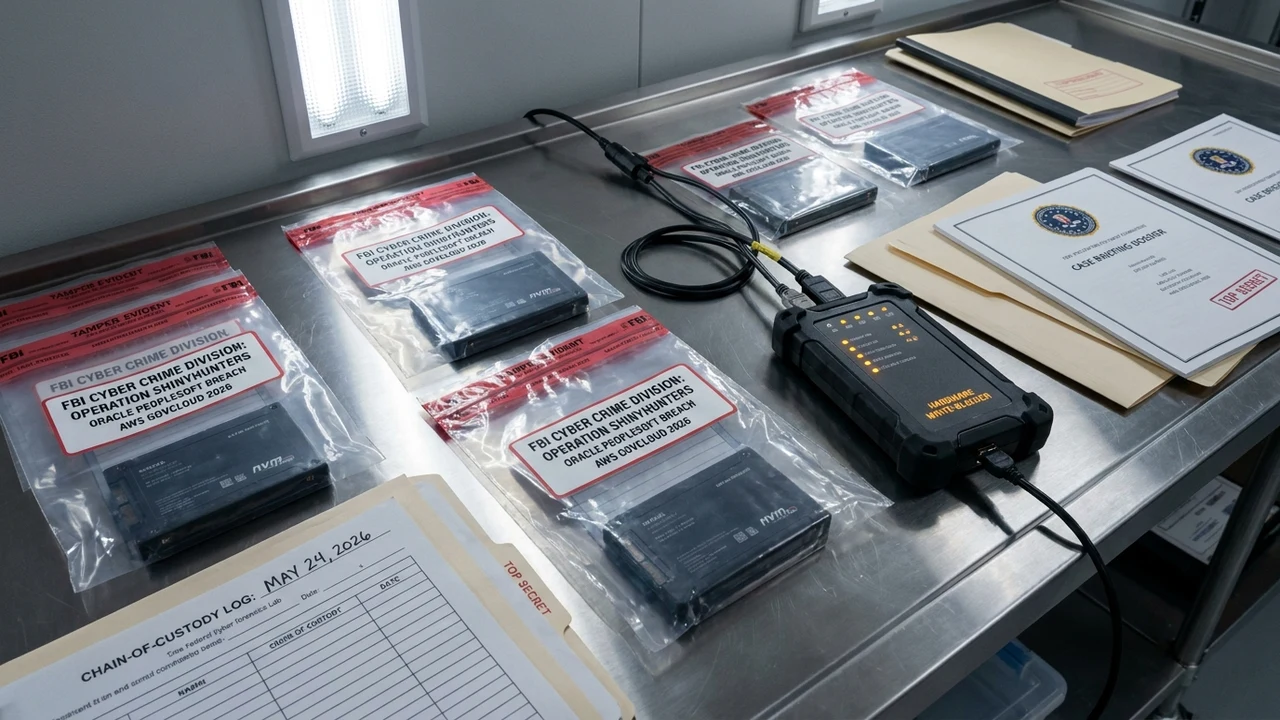
En un golpe de repercusión internacional para el ciberespacio corporativo y gubernamental, el FBI y el Departamento de Justicia de EE.UU. confirmaron el arresto y formalización de cargos contra un operador clave del temido colectivo cibercriminal ShinyHunters. La detención se produce tras el análisis forense de la masiva intrusión en implementaciones de Oracle PeopleSoft alojadas en AWS GovCloud, donde atacantes vulneraron credenciales privilegiadas y exfiltraron datos confidenciales de personal federal. El caso expone con crudeza que ni los entornos clasificados con las más altas certificaciones de seguridad escapan a la falla del factor humano y a las brechas de configuración de identidades en nubes gubernamentales.
1. El Caso Judicial y la Anatomía de la Intrusión en AWS GovCloud
El pliego acusatorio revelado por el Department of Justice y analizado en profundidad por analistas de BankInfoSecurity arroja luz sobre una de las operaciones de persecución cibernética más complejas de los últimos años. El colectivo ShinyHunters —responsable histórico de intrusiones en gigantes globales como Ticketmaster, AT&T y Santander— logró en esta ocasión comprometer instancias de Oracle PeopleSoft Human Capital Management (HCM) desplegadas en el perímetro de nube soberana AWS GovCloud.
A pesar de que AWS GovCloud cuenta con acreditaciones estrictas como FedRAMP High y DoD Impact Level 5, la investigación demostró que los atacantes no necesitaron explotar una vulnerabilidad de día cero (0-day) en el hipervisor de Amazon ni romper algoritmos criptográficos. En su lugar, el vector de compromiso inicial fue una sofisticada campaña de ingeniería social inversa y smishing dirigido que permitió la captura de credenciales administrativas de un contratista de soporte externo, eludiendo la autenticación multifactor mediante técnicas de fatiga de MFA y secuestro de tokens de sesión OAuth.
Una vez dentro del entorno de gestión de PeopleSoft, los atacantes desplegaron scripts automatizados de enumeración de bases de datos, exfiltrando registros que incluían números de seguro social, legajos de servicio militar, nóminas de compensaciones y datos bancarios directos de miles de empleados de agencias públicas antes de que los sistemas de detección de anomalías activaran el aislamiento del tenant.
"El arresto de este operador de ShinyHunters demuestra el alcance transfronterizo de la ley, pero el incidente deja una advertencia demoledora para la administración pública y el sector privado: ninguna etiqueta de 'nube gubernamental' o certificación formal puede suplir la ausencia de controles estrictos de confianza cero en las credenciales de los proveedores de soporte. La seguridad de una infraestructura multimillonaria cayó por un token de sesión desatendido."
2. Radiografía Técnica: Secuestro de Tokens de Sesión y Movimiento Lateral en PeopleSoft
El modus operandi desplegado por el operador de ShinyHunters ilustra con precisión cómo se combinan técnicas de evasión de identidad modernas con la arquitectura heredada de ERPs corporativos:
- Ataque de Intermediario (Adversary-in-the-Middle - AiTM): Utilizando proxies inversos avanzados (como Evilginx modernizado con IA), los atacantes interceptaron en tiempo real no solo el usuario y contraseña del operador de sistemas, sino la cookie de sesión autenticada emitida tras la verificación biométrica FIDO2.
- Uso Indebido de Credenciales en AWS IAM Roles: El atacante utilizó la sesión secuestrada para asumir roles temporales de AWS Identity and Access Management (IAM) asignados a tareas de mantenimiento de PeopleSoft, eludiendo las restricciones de IP mediante proxies residenciales rotativos.
- Extracción Directa vía Oracle Data Pump y APIs de PeopleTools: Con privilegios de administrador de aplicaciones, ejecutaron consultas masivas sobre las tablas propietarias de PeopleSoft (incluyendo PS_PERSONAL_DATA y PS_JOB), eludiendo el cifrado en reposo (TDE) ya que los datos fueron consultados a través del motor legítimo de la aplicación.
- Exfiltración Encriptada y Borrado de Evidencias Forenses: Los datos empaquetados fueron transferidos hacia buckets de almacenamiento anónimos mediante canales HTTPS cifrados, ejecutando simultáneamente la limpieza de tablas de auditoría interna de PeopleTools para retrasar la respuesta a incidentes por más de 72 horas.
3. Análisis Financiero y FinOps: Impacto Económico, Respuesta Forense y Multas
Las consecuencias financieras de un incidente de esta escala en infraestructuras de ERP gubernamentales o corporativas trascienden con creces el costo directo de la detención penal:
- Costos Forenses y Respuesta a Incidentes (IR): La contratación de firmas especializadas en triage forense para auditar miles de servidores virtuales y bases de datos en entornos GovCloud asciende a un promedio de USD 3,5 millones a USD 7 millones en honorarios directos de consultoría durante los primeros 45 días.
- Costos de Notificación, Monitoreo Crediticio y Litigios: Proveer protección contra robo de identidad a más de 300.000 funcionarios afectados representa un compromiso financiero de aproximadamente USD 18 millones a lo largo de un período de 24 meses.
- Pérdida de Eficiencia y Retraso en Modernización Cloud: El congelamiento de proyectos de migración a la nube derivado de la auditoría regulatoria federal impone costos de oportunidad y sobrecostos operativos en el mantenimiento de infraestructuras legadas estimados en decenas de millones de dólares adicionales.
4. Implicancias y Lecciones Críticas para el Sector Público y Empresas de Argentina y LatAm
El ataque perpetrado por ShinyHunters ofrece lecciones vitales para las organizaciones gubernamentales y empresas privadas de América Latina, donde el uso de Oracle PeopleSoft, SAP y plataformas en la nube es sumamente extendido:
- La Falacia de la Seguridad Heredada de la Nube: En Argentina, organismos públicos y bancos suelen asumir erróneamente que contratar nubes de primer nivel o regiones seguras garantiza la inmunidad. Como demostró este ataque, el modelo de responsabilidad compartida deja la capa de identidad, gobierno de accesos y configuración de la aplicación enteramente en manos del cliente.
- Vulnerabilidad de Terceros y Proveedores de Soporte Técnico: La mayoría de los organismos públicos y corporaciones en el Cono Sur tercerizan el soporte de sus ERPs en consultoras externas. Si dichos contratistas no tienen llaves físicas de hardware resistentes a phishing y acceso restringido por IP fija/VPN contextual, se convierten en la puerta de entrada para ciberdelincuentes globales.
- Cumplimiento Normativo y la Ley de Protección de Datos Personales: En el marco de la normativa argentina y regional, una filtración masiva de legajos y datos bancarios expone a las organizaciones a sanciones regulatorias severas y demandas colectivas, exigiendo la adopción inmediata de cifrado a nivel de campo (Field-Level Encryption) y auditoría inmutable.
5. Hoja de Ruta Táctica: 4 Pasos para Blindar Sistemas ERP Críticos en la Nube
Los CISOs, auditores de seguridad y líderes de infraestructura deben implementar de inmediato un plan de remediación en cuatro etapas para neutralizar vectores de ataque similares:
- Erradicar la Autenticación MFA Basada en SMS o Push Notificaciones: Reemplazar inmediatamente los métodos de autenticación susceptibles a ataques AiTM e ingeniería social por llaves criptográficas de hardware basadas en el estándar FIDO2 / WebAuthn para todos los administradores de sistemas y contratistas.
- Implementar Políticas de Acceso Basadas en Contexto y Vinculación de Tokens: Configurar en el proveedor de identidad (IdP) mecanismos de Token Binding y acceso condicional estricto, que invaliden instantáneamente un token de sesión si se detecta un cambio de dirección IP, red corporativa o huella digital del dispositivo.
- Segmentar y Monitorear Accesos a Bases de Datos con Bastiones Just-in-Time: Prohibir el acceso administrativo continuo a las tablas de los ERPs; utilizar soluciones de Privileged Access Management (PAM) que entreguen credenciales efímeras con aprobación previa y grabación de sesiones en tiempo real.
- Simular Ataques de Ingeniería Social y Pruebas de Intrusión a Terceros: Extender las auditorías de ciberseguridad y ejercicios de Red Teaming a las empresas proveedoras de soporte, exigiendo contractualmente certificaciones de seguridad verificables y pruebas periódicas de resistencia ante phishing avanzado.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor