Falla crítica en PLCs Siemens expone procesos de control en plantas industriales automatizadas
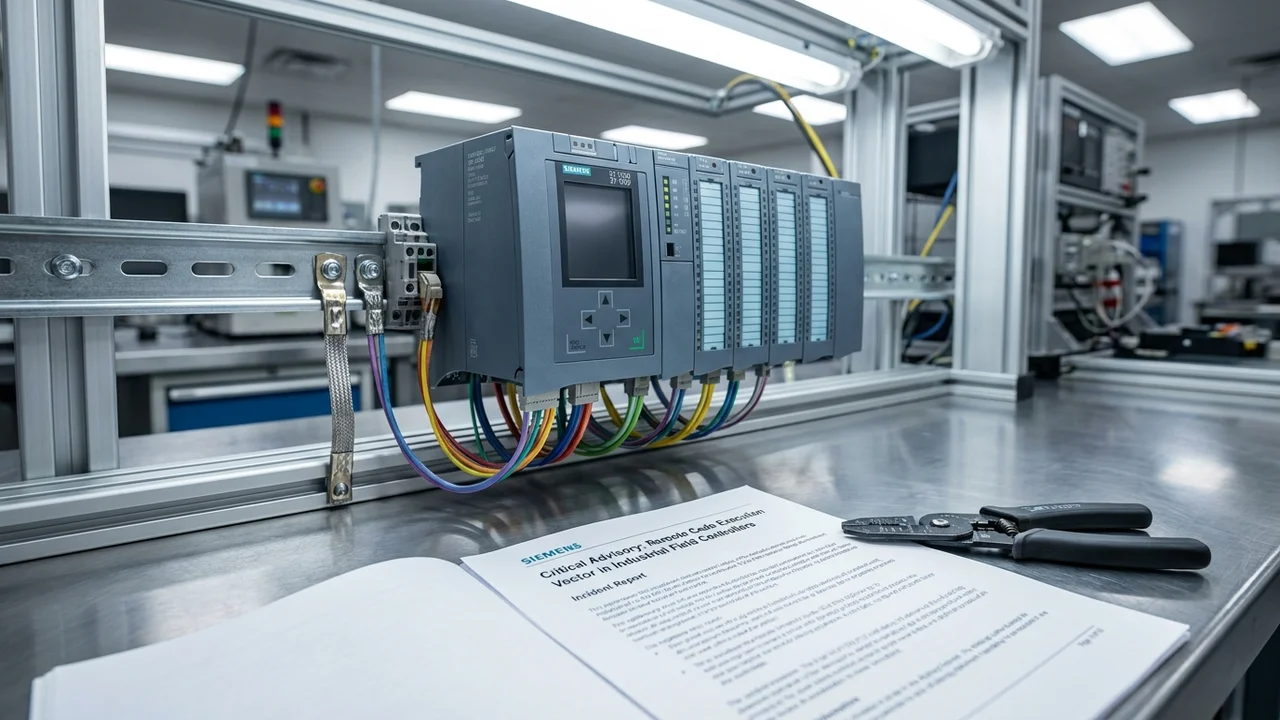
En una comunicación técnica que sacude a la comunidad internacional de automatización e ingeniería de planta, el equipo de respuesta a incidentes Siemens ProductCERT (SSA-498213) y la división de sistemas de control de CISA ICS Advisory revelaron una vulnerabilidad de severidad crítica (CVSS v3.1 de 9.8) que afecta al firmware de las líneas de controladores SIMATIC S7-1200 y S7-1500. El fallo, originado en un desbordamiento de memoria dentro de la pila de procesamiento de red de los controladores, faculta a un atacante adyacente o remoto con acceso a la red de control a ejecutar código arbitrario en el procesador principal del PLC, secuestrar los lazos de control industrial y desencadenar denegaciones de servicio físicas sin requerir autenticación en el entorno TIA Portal.
1. Magnitud del Hallazgo: El Corazón de la Automatización Fabril Bajo Escrutinio
Los controladores lógicos programables SIMATIC S7 de Siemens representan la plataforma de automatización industrial más extendida del planeta. Desde fábricas automotrices y acerías hasta centrales de energía hidroeléctrica, líneas de embotellado de bebidas y plantas farmacéuticas, estos dispositivos constituyen el cerebro que gobierna motores, bombas hidráulicas, brazos robóticos y sensores de seguridad de procesos.
El reporte divulgado por Siemens confirma que un fallo en el manejo de paquetes de datos a bajo nivel permite evadir las protecciones de memoria del procesador del PLC. Lo más alarmante para los auditores de seguridad es que el ataque no requiere que el adversario conozca la contraseña de protección del programa establecida por el integrador en el software TIA Portal, ni que posea credenciales de ingeniería de la planta.
Al recibir una secuencia específica de paquetes TCP maliciosos dirigidos a los puertos de comunicación nativos del dispositivo (como el puerto 102/TCP utilizado por el protocolo S7comm / S7comm-plus), la pila de comunicación del microcontrolador sufre una corrupción de memoria que puede provocar la detención total del controlador (pasando al estado inoperable 'STOP') o, en escenarios avanzados, la inyección de instrucciones no autorizadas que enmascaran el comportamiento del equipo ante los operadores de la sala de control.
"Cuando una falla crítica golpea directamente al silicio y firmware de los PLCs de Siemens, el riesgo deja de ser un problema de confidencialidad de datos para transformarse en un problema inminente de seguridad física para las personas y las instalaciones industriales. Una manipulación indebida en un lazo de control puede ocasionar sobrecargas térmicas, roturas mecánicas catastróficas o vertidos peligrosos antes de que los sistemas de parada de emergencia logren reaccionar."
2. Deconstrucción Técnica del Fallo: Análisis del Desbordamiento y Bypass de Memoria
La División de Seguridad en Automatización analizó los detalles técnicos provistos en el boletín de Siemens ProductCERT para desentrañar la mecánica de la falla:
- Desbordamiento de Búfer en el Manejador del Protocolo de Red: La vulnerabilidad se localiza en la rutina de decodificación de paquetes encapsulados en el protocolo de capa de transporte ISO-on-TCP (RFC 1006). Al procesar estructuras de datos con tamaños de longitud de campo inconsistentes, la rutina de recepción no realiza la comprobación de límites adecuada, permitiendo que datos excedentes sobrescriban la memoria de pila adyacente.
- Corrupción del Registro de Instrucciones y Desvío del Flujo de Ejecución: La sobrescritura de punteros en la memoria interna del firmware del PLC permite redirigir el contador de programa (PC) hacia un bloque de código inyectado en el payload de red, eludiendo las restricciones de ejecución de memoria impuestas por el sistema operativo de tiempo real (RTOS) embebido.
- Inyección de Comandos Falsos en Salidas Digitales/Analógicas: Con el control del procesador comprometido, el atacante puede forzar el estado de las salidas físicas del PLC (módulos I/O), encendiendo o apagando actuadores industriales con independencia del programa lógico ladder original diseñado para la planta.
- Evasión del Mecanismo de Integridad TIA Portal: Aunque las versiones modernas de S7-1200 y S7-1500 incorporan cifrado y firmas criptográficas en las comunicaciones con TIA Portal (S7comm-plus), la vulnerabilidad se dispara en la capa previa de negociación de sesión de red, antes de que el protocolo verifique la autenticidad de los certificados del cliente.
Afectación de Modelos y Versiones de Firmware
El boletín SSA-498213 identifica como vulnerables a las CPUs SIMATIC S7-1200 (familias estándar y Fail-Safe) con versiones de firmware anteriores a la v4.6.2, y a las CPUs SIMATIC S7-1500 (incluyendo módulos ET 200SP y variantes compactas) con versiones de firmware anteriores a la v3.1.2. Siemens ha publicado los parches correctivos oficiales y ha instado a todos los usuarios a actualizar sus dispositivos con carácter urgente.
3. Análisis Financiero y FinOps en Plantas Industriales: Costos de Parada vs. Retrolavado
La aplicación de actualizaciones de firmware en controladores lógicos de procesos industriales presenta una complejidad económica sustancialmente distinta al parcheo de servidores convencionales:
Actualizar el firmware de un PLC requiere detener físicamente el proceso productivo que gobierna, desconectar el controlador del bus de campo, flashear la memoria mediante tarjeta de memoria SD o a través de la red de ingeniería, y realizar pruebas de revalidación lógica funcional.
El análisis de costos operativos revela la siguiente ecuación financiera:
- Planificación de Ventanas de Parada Programada: Coordinar una parada de mantenimiento en una planta de molienda continua o en una línea automotriz insume entre 4 y 8 horas de trabajo técnico, lo que representa un costo operativo promedio de USD 18.000 a USD 40.000 en personal y reprogramación de entregas comerciales.
- Costo de un Incidente No Programado por Explotación de la Falla: Si la vulnerabilidad es explotada por un ciberataque, la parada intempestiva puede durar de 48 a 96 horas mientras los ingenieros determinan si el fallo fue electromecánico o digital. Esto eleva las pérdidas por lucro cesante por encima de los USD 600.000 a USD 1.500.000, sin computar eventuales daños irreversibles en moldes, herramientas o materias primas degradadas.
- ROI Positivo del Mantenimiento Predictivo de Seguridad: La implementación de herramientas de inventario automatizado de activos OT y gestión centralizada de firmware reduce el tiempo de remediación en un 60%, optimizando el gasto operativo (OpEx) y evitando penalizaciones comerciales por incumplimiento de plazos de entrega.
4. Implicancias para el Parque Industrial y Manufacturero en Argentina
La preponderancia de la tecnología de automatización Siemens en la industria argentina otorga a este aviso una relevancia crítica para los comités técnicos locales:
- Dominio de SIMATIC en la Agroindustria y Alimentos: Las grandes plantas aceiteras del Gran Rosario, los molinos harineros de Córdoba y Buenos Aires, y las cervecerías y embotelladoras de todo el país basan el 80% de sus líneas de control en PLCs SIMATIC S7-1200 y S7-1500.
- Prácticas Arriesgadas de Teleasistencia Remota: Debido a la geografía extensa del país, muchas plantas contratan integradores externos que instalan módems celulares o routers industriales con puertos abiertos hacia Internet para dar soporte técnico remoto, exponiendo inadvertidamente los PLCs vulnerables a escáneres globales de Shodan o Censys.
- Dificultades de Abastecimiento de Módulos de Repuesto: Frente a fallos o bloqueos de hardware por actualizaciones defectuosas, las restricciones a la importación y los costos en divisas complican el recambio inmediato de módulos de CPU quemados, por lo que el procedimiento de actualización de firmware debe realizarse con rigurosos respaldos de hardware gemelo previo.
5. Hoja de Ruta en 4 Pasos para la Mitigación y Actualización Segura de PLCs
Plan de acción estructurado formulado para jefes de planta, ingenieros de automatización y responsables de ciberseguridad industrial:
- Relevamiento Automatizado y Respaldo de Proyectos TIA Portal: Efectuar un inventario exhaustivo de todos los PLCs de planta, verificando número de referencia de hardware (MLFB) y versión exacta de firmware; generar una copia de seguridad completa (Upload de estación) de la lógica de programa y parámetros de hardware antes de cualquier intervención.
- Aislamiento de Red Inmediato y Filtrado de Puertos (TCP/102): Bloquear de forma categórica el tráfico hacia el puerto 102/TCP desde cualquier segmento que no pertenezca exclusivamente a la red de estaciones de ingeniería autorizadas y consolas SCADA de confianza, empleando firewalls industriales con listas blancas estrictas.
- Actualización Gradual de Firmware en Entorno de Pruebas: Descargar las actualizaciones oficiales de firmware provistas en el aviso SSA-498213 desde el portal de soporte oficial de Siemens Industry; validar el flasheo en un banco de pruebas de laboratorio con un PLC gemelo antes de desplegarlo en la línea de producción crítica.
- Activación de Características de Seguridad Avanzadas de TIA Portal: Una vez actualizado el firmware, activar las opciones de 'Security by Default' en el proyecto TIA Portal v17/v18/v19: habilitar la comunicación PG/PC segura con certificados TLS, configurar contraseñas de protección de nivel 3 (lectura y escritura restringidas) y desactivar servicios y servidores web integrados innecesarios en la CPU.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor