Shadow AI en empresas argentinas: directores debaten la gobernanza de herramientas no autorizadas
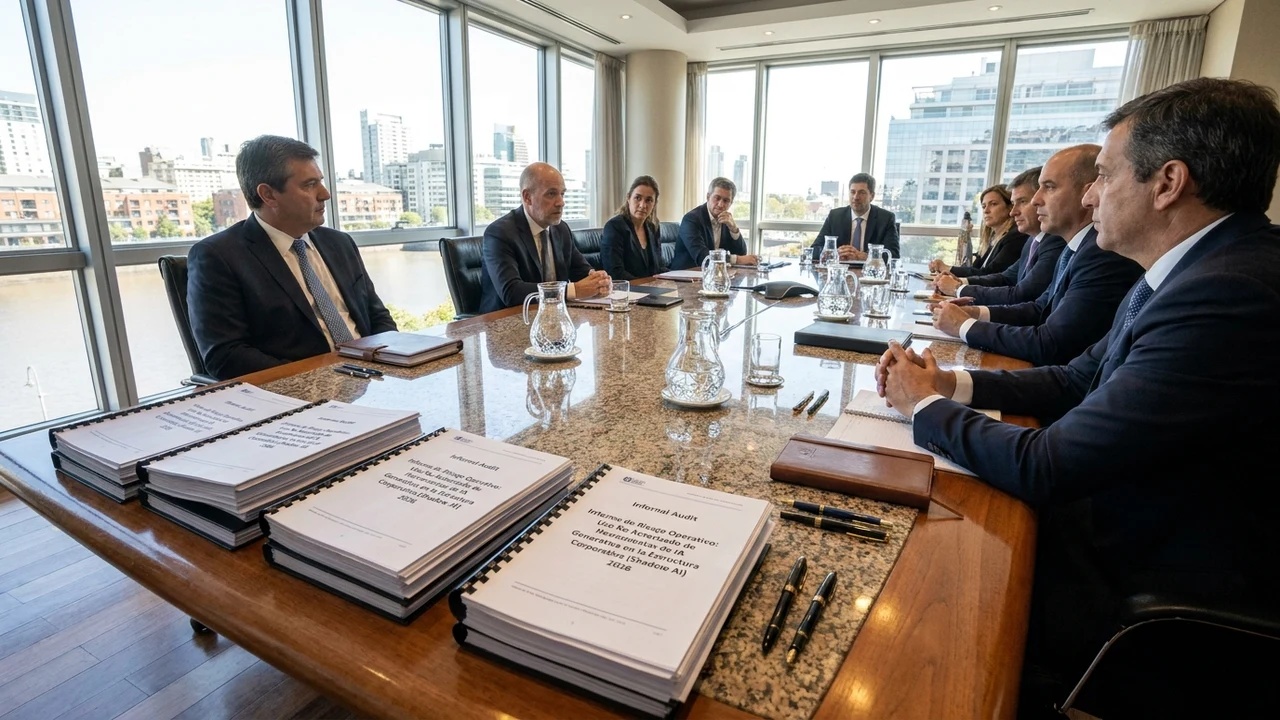
El fenómeno del Shadow AI —el uso masivo, encubierto o no autorizado de herramientas de inteligencia artificial generativa por parte de colaboradores y gerencias operativas sin supervisión del departamento de TI— se ha convertido en el debate más urgente en los directorios de las principales corporaciones argentinas. Respaldado por relevamientos de iProUP y debates estratégicos promovidos por el Instituto para el Desarrollo Empresarial de la Argentina (IDEA), los máximos directores ejecutivos y oficiales de cumplimiento evalúan cómo canalizar las ganancias evidentes de productividad personal sin incurrir en fugas de propiedad intelectual, violaciones al secreto bancario y vulneraciones a la Ley 25.326 de Protección de Datos Personales.
1. Anatomía de la Brecha Invisible: De la Prohibición Ilusa a la Exfiltración Diaria
Durante los últimos 24 meses, la adopción de modelos de lenguaje de gran escala (LLMs) y asistentes multimodales como ChatGPT, Claude, Microsoft Copilot y Perplexity transformó la dinámica laboral cotidiana en Argentina. Empleados de finanzas, legales, recursos humanos, marketing y desarrollo de software descubrieron que la IA generativa permite reducir tareas de redacción, síntesis y programación de jornadas enteras a meros minutos.
Sin embargo, esta aceleración operativa se produjo mayoritariamente a espaldas de las áreas formales de Ciberseguridad y Tecnologías de la Información. Ante la lentitud de los procesos de homologación corporativa o la imposición de bloqueos draconianos en los firewalls perimetrales, los colaboradores recurrieron a cuentas personales, teléfonos celulares propios (esquemas BYOD desregulados) y servicios web no auditados.
El resultado es un escenario crítico de Shadow AI: balances confidenciales no auditados, contratos marco con clientes estratégicos, código fuente propietario de aplicaciones core y bases de datos con información sensible de clientes (DNI, domicilios, tarjetas de crédito) son subidos continuamente a servidores en la nube de proveedores globales cuyos términos y condiciones de servicio estipulan, en muchas de sus modalidades gratuitas, el uso de las entradas de los usuarios para el reentrenamiento de sus modelos fundacionales.
"Intentar prohibir la inteligencia artificial generativa en una empresa es tan estéril e ilusorio como intentar prohibir el correo electrónico o las planillas de cálculo hace treinta años. El empleado no utiliza estas herramientas por rebeldía o mala fe, sino para sobrevivir a las exigencias de velocidad del negocio. Si el Directorio no provee un entorno homologado, seguro y gobernado, el colaborador encontrará la vía de escape clandestina, y con esa vía se fugará la propiedad intelectual de la compañía sin que nadie en la mesa de control lo perciba."
2. Arquitectura de Control: CASB, DLP Semántico y Enclaves Seguros
Gestionar el Shadow AI requiere trascender los bloqueos estáticos de URL y las firmas de proxy legadas, implementando una arquitectura de visibilidad y control adaptativo basada en los siguientes componentes tecnológicos:
- Cloud Access Security Broker (CASB) y Monitoreo de APIs: Los agentes CASB integrados en el endpoint y en compuertas SSE (Security Service Edge) inspeccionan el tráfico HTTPS saliente hacia más de 2.000 aplicaciones catalogadas de IA generativa. Esto permite cuantificar el volumen de peticiones, los volúmenes de carga de archivos (uploads) y el uso de credenciales corporativas versus credenciales personales no autorizadas.
- Prevención de Pérdida de Datos (DLP) Semántica y Contextual: Los sistemas DLP tradicionales basados en expresiones regulares (Regex) para tarjetas de crédito fallan al interpretar resúmenes ejecutivos o fragmentos de código ofuscado. Las nuevas soluciones de DLP impulsadas por modelos de procesamiento de lenguaje natural (NLP) analizan el significado contextual del texto ingresado al prompt, bloqueando en tiempo real el envío de párrafos que coincidan semánticamente con patentes en desarrollo, fórmulas químicas o información financiera privilegiada.
- Instancias Corporativas Privadas (Enterprise Tenants): Las empresas deben suscribir versiones Enterprise (como ChatGPT Enterprise, Microsoft Copilot for Security o Azure OpenAI Services) con contratos de procesamiento de datos (DPA - Data Processing Agreement) legalmente vinculantes que garanticen expresamente el no entrenamiento (Zero Data Retention / No Training) con los datos y prompts ingresados por la organización.
- Sanitización de Prompts mediante Gateways Locales: La implementación de proxies inversos intermedios (como LiteLLM u OpenPipe) antes del egreso del tráfico hacia APIs públicas permite ejecutar procesos de desidentificación y ofuscación automática (PII masking), reemplazando nombres reales, CUILs y cifras monetarias por tokens sintéticos antes de contactar al modelo externo.
3. Análisis Financiero y FinOps: El Costo Oculto de la Clandestinidad vs. Licencias Centralizadas
El balance financiero del Shadow AI confronta el costo aparente de suscripciones no reguladas frente a la inversión estructurada en herramientas corporativas y las contingencias legales derivadas:
- Fragmentación del Gasto (Expense Creep): En auditorías realizadas por consultoras en empresas locales de más de 500 empleados, se descubrió que entre un 8% y un 15% del gasto mensual en tarjetas de crédito corporativas de diferentes gerencias intermedias se destina a suscripciones individuales no consolidadas de IA (a razón de USD 20 a USD 30 por usuario por mes en herramientas dispares). Esta dispersión impide negociar descuentos por volumen y genera una duplicación de licencias redundantes superior al 35%.
- Riesgo Cuantitativo de Litigio y Multas Regulatorias: La exposición de bases de datos de consumidores a través de prompts puede motivar sanciones de la Agencia de Acceso a la Información Pública (AAIP) bajo la Ley 25.326, cuyas multas y costos asociados de remediación legal y daño reputacional promedian entre USD 150.000 y USD 400.000 por incidente severo de filtración de datos en el mercado corporativo.
- Ecuación de Retorno de Inversión (ROI) de la Gobernanza: Implementar un tenant corporativo unificado con gobernanza de prompts y facturación centralizada representa un costo promedio de USD 25 por colaborador mensual. Frente a un incremento medido de productividad laboral de 3,5 horas semanales por empleado (equivalente a más de USD 320 mensuales en valor hora recuperado), el ROI neto de formalizar el ecosistema de IA supera el 380% anual, al tiempo que neutraliza por completo los riesgos de litigio por exfiltración.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y la Región
En el entorno empresarial argentino, caracterizado por una alta competitividad y presiones constantes sobre la estructura de costos fijos, el Shadow AI representa una navaja de doble filo. Por un lado, las PyMEs locales que carecen de presupuestos para adquirir plataformas analíticas de alta gama han logrado automatizar presupuestos, traducciones técnicas y prospección comercial de manera vertiginosa mediante herramientas gratuitas de IA.
Sin embargo, los riesgos contractuales son inmediatos. Aquellas empresas que actúan como proveedoras de software (Software Factories), consultoría contable o tercerización de procesos de negocios (BPO) para clientes corporativos de Estados Unidos y Europa firman rutinariamente acuerdos de confidencialidad estrictos (NDAs). La inclusión accidental de código fuente o información contable de un cliente en una herramienta de IA pública sin cláusula de exclusión de entrenamiento constituye un incumplimiento contractual flagrante que habilita demandas internacionales por daños y perjuicios comerciales.
Lejos de paralizar el uso de estas herramientas, la oportunidad radica en profesionalizar la gobernanza. Las compañías argentinas que establezcan marcos transparentes de "IA Permitida y Segura" atraerán clientes globales que exigen estándares estrictos de ciberseguridad, transformando la gobernanza tecnológica en un diferencial comercial de venta.
5. Hoja de Ruta de Gobernanza de IA en 4 Pasos para Directorios y CISOs
Para erradicar la clandestinidad y transformar la inteligencia artificial en un motor corporativo seguro, los directores de empresas deben desplegar la siguiente matriz de intervención:
- Auditoría de Descubrimiento de Shadow AI y Mapeo de Flujos: Activar telemetría en firewalls de próxima generación (NGFW) y agentes CASB en endpoints para detectar el tráfico hacia dominios de IA generativa. Realizar encuestas anónimas a las áreas operativas para mapear qué casos de uso concretos están resolviendo los colaboradores con herramientas no homologadas.
- Publicación de la Política Corporativa de Uso Aceptable de IA: Redactar y difundir una política clara y concisa que categorice la información corporativa en tres niveles: datos públicos (admisibles para prompts en herramientas libres), datos internos del negocio (restringidos exclusivamente a tenants corporativos con cláusula de no entrenamiento) y datos ultraconfidenciales / PII regulada (prohibidos para inferencia en modelos en la nube pública).
- Provisión de un Entorno Homologado Seguro (Corporate Sandbox): Contratar o desplegar una plataforma centralizada de IA con autenticación única (SSO / Azure AD / Okta), autenticación multifactor (MFA), auditoría de prompts y enrutamiento seguro hacia modelos que respeten la privacidad de datos corporativos, erradicando la necesidad de que el empleado recurra a cuentas personales.
- Capacitación Integral en Ingeniería de Prompts Segura y Compliance: Desarrollar programas continuos de concientización para colaboradores sobre cómo formular prompts sin revelar datos sensibles, sanitización de inputs y validación crítica de respuestas para prevenir alucinaciones. Consultar con expertos de Siglo 21 Soluciones para auditar el cumplimiento normativo y diseñar arquitecturas de gobernanza de datos adaptadas a las exigencias regulatorias locales e internacionales.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor