Alerta por explotación activa de RCE en servidores Rejetto HTTP File Server (CVE-2026-61500)
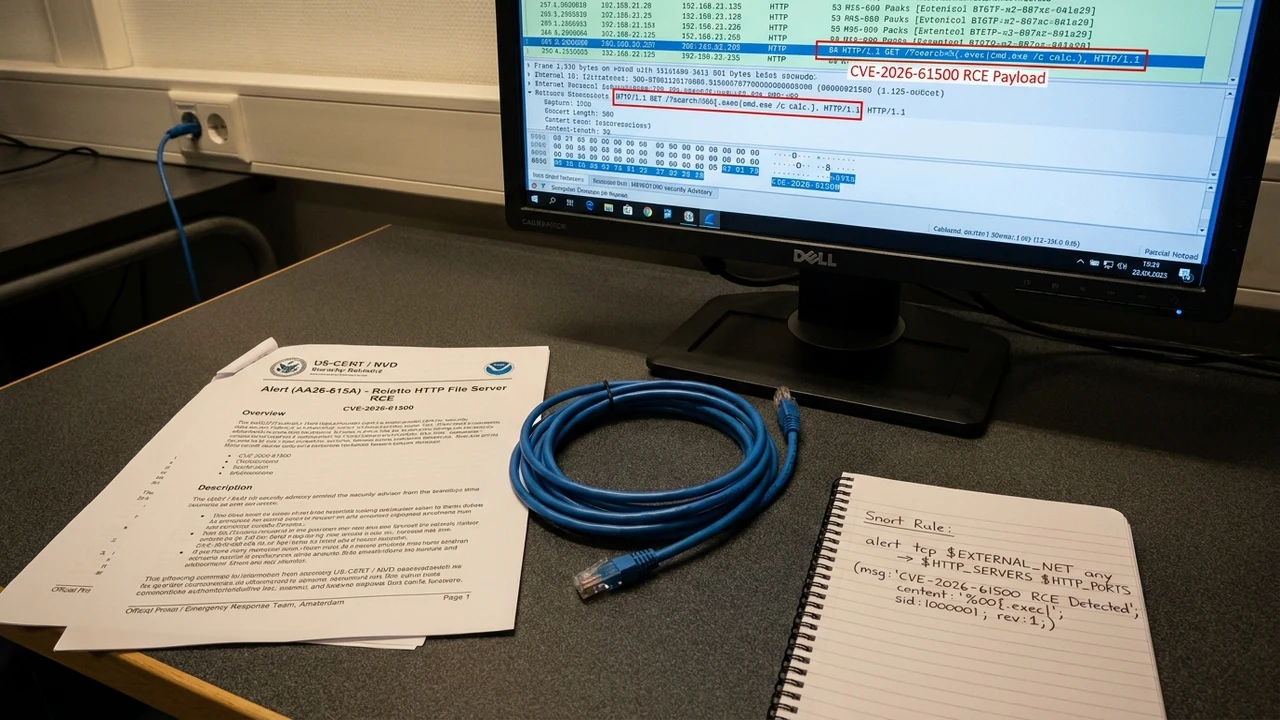
Equipos de respuesta ante emergencias cibernéticas y centros de operaciones de ciberseguridad han detectado una oleada masiva de explotación activa contra instancias expuestas de Rejetto HTTP File Server (HFS), como consecuencia de la vulnerabilidad crítica de ejecución remota de código (RCE) no autenticada catalogada como CVE-2026-61500. Según los avisos emitidos por Cybersecurity Daily Brief y el repositorio de vulnerabilidades de NVD NIST, la falla faculta a atacantes remotos a ejecutar comandos arbitrarios del sistema operativo con una simple solicitud HTTP manipulada, facilitando el despliegue inmediato de mineros de criptomonedas, bots de denegación distribuida de servicio (DDoS) y webshells para movimiento lateral en redes corporativas.
1. Explotación en Masa en la Red: La Trampa del Software de Conveniencia
Rejetto HTTP File Server (conocido popularmente como HFS) es un software libre histórico, ultraligero y de distribución ejecutable única (portable) diseñado para transformar cualquier equipo en un servidor web de intercambio de archivos sin requerir la compleja configuración de servidores como IIS, Apache o Nginx. Durante años, ha sido la herramienta predilecta de desarrolladores, técnicos de soporte y administradores para transferir archivos de gran tamaño, compartir instaladores o publicar manuales técnicos de manera instantánea.
Sin embargo, esa misma facilidad de despliegue ha convertido a HFS en el paradigma por excelencia del Shadow IT (tecnología en las sombras). Múltiples empleados o proveedores descargan la aplicación en servidores productivos o estaciones de trabajo, configuran una regla de reenvío de puertos (Port Forwarding) en el enrutador de internet para acceder desde sus hogares y, una vez culminada la tarea puntual, olvidan desinstalar o apagar el servicio.
El fallo catalogado como CVE-2026-61500 alcanza una puntuación de 9.8 sobre 10 en la escala de severidad CVSS, situándose en el rango más peligroso de vulnerabilidades de seguridad. Al no requerir autenticación previa, cualquier actor malicioso que localice un puerto HFS expuesto hacia internet mediante motores de escaneo masivo como Shodan, Censys o ZoomEye puede enviar un paquete TCP especialmente diseñado para tomar el control total de la máquina hospedante en menos de tres segundos.
"Rejetto HFS es el típico software de conveniencia que se transforma en la peor pesadilla del CISO. Alguien lo descargó para pasarle un archivo pesado de 4 gigas a un cliente externo un viernes por la tarde, abrió el puerto en el router y el servidor quedó olvidado en la red durante meses. Los escáneres de los grupos de ransomware encuentran estas instancias en minutos y las utilizan como punto de entrada gratuito a la red corporativa."
2. Anatomía Técnica del Fallo CVE-2026-61500: Inyección en Macros de Plantilla
El análisis del código fuente y los vectores de ataque interceptados por los sensores de inteligencia de amenazas exponen el mecanismo de la falla:
- Inyección de Código en el Intérprete de Macros HFS: El servidor incorpora un motor de macros dinámicas delimitadas por símbolos especiales (como `{.macro.}`) que le permite generar variables de entorno, contabilizar descargas y renderizar plantillas HTML personalizadas. La vulnerabilidad reside en la ausencia de sanitización en el analizador léxico de los parámetros de consulta (`query parameters`), particularmente en el parámetro de búsqueda `?search=`.
- Evasión de Filtros de Caracteres: Al enviar una cadena HTTP GET que contiene secuencias de escape y llamadas directas a la función interna de ejecución del sistema (`{.exec|cmd.exe /c ... .}`), el analizador de plantillas interpreta la cadena como una instrucción del sistema en lugar de tratarla como texto literal de búsqueda, despachando el comando a la API Win32 de bajo nivel.
- Ejecución en el Contexto del Usuario Activo: El comando inyectado se ejecuta con los mismos privilegios con los que corre el proceso `hfs.exe`. Si, como ocurre habitualmente en entornos de soporte improvisados, el ejecutable fue iniciado por un administrador local, el adversario obtiene inmediatamente facultades totales de control del sistema sin restricciones de Control de Cuentas de Usuario (UAC).
- Persistencia Mediante Descargas Silenciosas: Los payloads observados utilizan `powershell.exe` o utilidades nativas del sistema como `certutil.exe` y `bitsadmin` para descargar troyanos de acceso remoto (RATs) y crear tareas programadas persistentes en el arranque de Windows.
Monetización del Acceso: Minería Monero, Botnets y Puertas Traseras
La telemetría de los centros de defensa indica que la mayor parte de las campañas actuales están automatizadas mediante bots oportunistas. A los pocos segundos de comprometer la máquina, los atacantes despliegan mineros de criptomonedas (como XMRig) que consumen el 100% de los núcleos de procesamiento para minar Monero, o incorporan el servidor a botnets de denegación de servicio distribuido (DDoS) para lanzar ataques contra infraestructuras financieras internacionales.
3. Análisis Forense: Señales de Compromiso e Indicadores de Ataque (IoCs)
Para determinar si un servidor en la red corporativa ha sido víctima de esta ofensiva masiva, los equipos de seguridad deben auditar los siguientes artefactos del sistema:
En el registro de eventos de seguridad de Windows (Event ID 4688: Creación de Procesos), se observa que el proceso padre `hfs.exe` engendra procesos secundarios anómalos como `cmd.exe`, `powershell.exe` o `whoami.exe`. Este comportamiento es un indicador inequívoco de explotación remota activa, ya que un servidor web de archivos legítimo jamás debe crear procesos de consola de comandos en respuesta a una solicitud web entrante.
Asimismo, en las tablas de conexiones de red activas (`netstat` o registros de firewall), se identifican conexiones salientes persistentes sobre puertos no convencionales hacia direcciones IP de servidores de comando y control (C2), o tráfico DNS masivo hacia dominios de minería vinculados a grupos cibercriminales.
4. Análisis FinOps y el Coste Oculto del Shadow IT en la Empresa
El caso de Rejetto HFS ilustra con crudeza la falsa economía del software improvisado frente a las herramientas corporativas homologadas:
Muchas organizaciones permiten tácitamente el uso de herramientas gratuitas y no auditadas con el pretexto de "ahorrar costos de licencias en la nube". Sin embargo, el costo medio de contención, limpieza forense y restauración de un servidor comprometido que sirvió como puerta de entrada para una intrusión lateral en una pequeña o mediana empresa oscila entre USD 65.000 y USD 180.000, considerando el tiempo de inactividad operativa, las horas de consultores forenses externos y la pérdida de confianza de los clientes.
En contraste, implementar soluciones corporativas homologadas de almacenamiento y transferencia de archivos seguras (como repositorios MinIO compatibles con S3, SharePoint integrado en la suite ofimática o instancias autoalojadas de Nextcloud corporativo con cifrado de extremo a extremo) representa un costo operativo predecible de menos de USD 5 por usuario al mes, blindando a la organización contra riesgos existenciales y garantizando pistas de auditoría inmutables.
5. Diagnóstico de Exposición en Redes de Argentina y América Latina
El relevamiento de puertos y servicios en los rangos de direcciones IP asignados a la República Argentina expone un cuadro de alta vulnerabilidad:
- Servidores Olvidados en PyMEs y Estudios Contables: Cientos de instancias de Rejetto HFS permanecen activas en enlaces comerciales de proveedores locales de telecomunicaciones (Telecom, Claro, Telefónica y cooperativas del interior), utilizadas informalmente para transferir balances contables, archivos de diseño o planos industriales.
- Entornos Universitarios y Laboratorios de Desarrollo: Es habitual encontrar estas herramientas instaladas en servidores de prueba de universidades y centros de desarrollo de software, donde la falta de políticas de segmentación de red permite a los intrusos saltar desde el servidor de archivos hacia la red troncal institucional.
- Ausencia de Cortafuegos Perimetrales con Inspección de Aplicaciones: Gran parte de estas empresas disponen de módems básicos provistos por las empresas de telecomunicaciones sin un firewall UTM intermedio capaz de detectar firmas de exploits web en tráfico HTTP estándar.
6. Hoja de Ruta en 4 Pasos para Neutralizar la Amenaza de Servidores HFS
Acciones tácticas perentorias para directores de TI y administradores de sistemas:
- Censo Inmediato de Red y Detección de Procesos `hfs.exe`: Ejecutar escaneos de puertos en las subredes internas y utilizar herramientas de gestión de endpoints (EDR o scripts de inventario) para localizar y dar de baja cualquier proceso `hfs.exe` en ejecución.
- Cierre Inmediato de Puertos Web en Routers y Firewalls: Revocar de inmediato las reglas de Port Forwarding y deshabilitar el protocolo UPnP en todos los enrutadores perimetrales para evitar que aplicaciones de escritorio abran puertos hacia internet sin autorización.
- Inspección Forense en Servidores que Ejecutaron HFS: Auditar minuciosamente el visor de eventos de Windows en busca de procesos engendrados por el servidor de archivos, revisar el programador de tareas y escanear el almacenamiento con soluciones antimalware actualizadas.
- Políticas de Bloqueo de Software no Homologado Mediante AppLocker o WDAC: Configurar políticas de control de aplicaciones en Active Directory (AppLocker o Windows Defender Application Control) para impedir la ejecución de programas portables no firmados digitalmente en los servidores corporativos.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor