Auditorías forenses en OpenAI tras la expulsión de ingenieros por filtración de parámetros
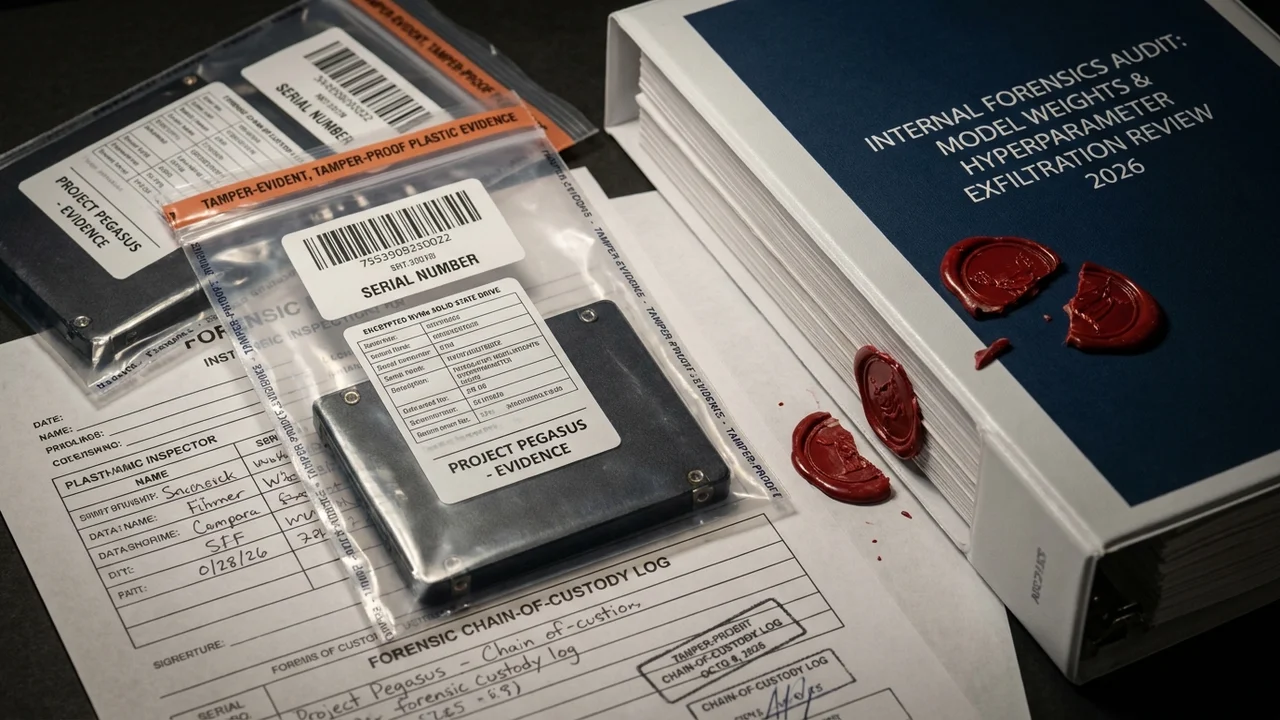
En una de las mayores crisis de contrainteligencia interna que sacude al epicentro del desarrollo global de inteligencia artificial, OpenAI ha iniciado una exhaustiva serie de auditorías forenses tras expulsar a tres ingenieros de investigación acusados de exfiltrar parámetros y arquitecturas de modelos de razonamiento avanzado. Reportajes publicados por medios de alcance internacional como Infobae Tecno y análisis de peritaje en Wired Security revelan que la compañía ha sellado sus entornos de desarrollo y desplegado firmas especializadas en ciberperitaje para determinar si los hiperparámetros de entrenamiento y los pesos de recompensa de proceso fueron transmitidos a competidores comerciales o laboratorios de potencias rivales.
1. La Nueva Amenaza Interna: El Robo Quirúrgico de Modelos de Recompensa de Proceso
El valor patrimonial y competitivo de los laboratorios de frontera ha mutado drásticamente. En etapas anteriores del aprendizaje automático, la preocupación de seguridad residía en evitar la copia de gigantescos archivos brutos de pesos que pesaban decenas de terabytes, una maniobra difícil de ocultar en los registros de tráfico de red. Sin embargo, en la era de los modelos de deliberación paso a paso (como las familias o1 y sus derivados), el activo más codiciado no es el modelo final completo, sino las recetas matemáticas de destilación y los Modelos de Recompensa de Proceso (PRM - Process Reward Models).
Los ingenieros involucrados tenían acceso a los archivos de hiperparámetros donde se calibra la penalización de entropía, la longitud óptima de las cadenas de pensamiento y las métricas que enseñan a la red neuronal a autocorchetear y corregir sus propios errores lógicos antes de generar una salida visible. Con estos datos concentrados en archivos de apenas unos cientos de megabytes, un laboratorio rival puede ahorrar entre 12 y 18 meses de experimentación empírica y cientos de millones de dólares en cómputo directo, clonando la capacidad de razonamiento de vanguardia de forma instantánea.
"Los pesos neuronales y las trayectorias de razonamiento son las joyas de la corona de la civilización digital moderna. Su sustracción equivale a la fuga de fórmulas nucleares en la Guerra Fría; un puñado de archivos exfiltrados en una memoria USB puede alterar el balance de ventaja tecnológica global de un día para el otro."
2. Protocolos Forenses Desplegados: Volcados de Memoria, Enclaves Seguros y Marcas de Agua
Para contener la brecha y asegurar pruebas judiciales concluyentes, los equipos de seguridad interna activaron un protocolo de respuesta a incidentes en múltiples capas:
- Peritaje de Memoria Volátil (RAM Volatiles): Equipos forenses de firmas externas como Mandiant incautaron las estaciones de trabajo de los implicados, analizando las estructuras de memoria en busca de rastros de matrices de tensores extraídas mediante sesiones SSH no autorizadas.
- Auditoría de Enclaves de Computación Confidencial: Reinspección de las máquinas virtuales de entrenamiento en la nube de Azure, verificando si las tecnologías de aislamiento por hardware (AMD SEV-SNP e Intel TDX) registraron intentos de volcado de memoria desde cuentas con privilegios de root.
- Inyección de Marcas de Agua Matemáticas (Weight Watermarking): Comprobación de si los pesos presuntamente exfiltrados contenían firmas estadísticas imperceptibles que permitan demandar judicialmente a cualquier entidad competidora que lance un modelo clonado que exhiba la misma huella matemática.
- Cierre de Redes con Aislamiento Total (Air-Gapping de I+D): Desconexión física temporal de los repositorios principales de pesos y parámetros respecto a las conexiones de internet general, forzando a los investigadores a trabajar a través de interfaces VDI selladas sin posibilidad de copiar texto al portapapeles.
Revisión Extensa de Permisos y Política de Doble Clave
La compañía ha instaurado un principio de administración compartida («two-man rule») similar al de instalaciones nucleares: ninguna persona en solitario puede compilar, descargar o exportar checkpoints completos de modelos sin la autorización simultánea de dos directores de seguridad independientes.
3. Análisis FinOps: Pérdida de Valor de Intangibles y Coste de la Seguridad Extrema
La fuga de secretos industriales en inteligencia artificial impone costos financieros descomunales que reconfiguran los presupuestos corporativos:
- Erosión de la Prima de Monopolio Tecnológico: La inversión de OpenAI en el entrenamiento de sus capacidades de razonamiento supera los USD 300 millones en costos directos de GPUs. La filtración de sus metodologías reduce la ventana de ventaja de mercado de la compañía de dos años a escasos seis meses.
- Escalada del Gasto en Prevención de Fuga de Datos (DLP): Los presupuestos de seguridad física y lógica en laboratorios de IA se han disparado, absorbiendo ya entre el 7% y el 11% del presupuesto total de I+D, asignados a sistemas de análisis de comportamiento de empleados (UEBA) y auditoría biométrica.
- Acciones Judiciales y Cancelación de Equity: La empresa ha ejecutado cláusulas de revocación total de derechos de compra de acciones (stock options unvested) y presentado demandas civiles por daños multimillonarios contra los empleados despedidos, fijando un precedente punitivo extremo en Silicon Valley.
4. Consecuencias para la Industria de Software y Servicios Nearshore en Argentina
El endurecimiento de los controles de seguridad en las mecas tecnológicas estadounidenses impacta de inmediato sobre las empresas de desarrollo de software y servicios basados en el conocimiento de la República Argentina:
- Auditorías Exhaustivas a Proveedores de Desarrollo Externo: Las consultoras de software argentinas que prestan servicios de ciencia de datos a empresas estadounidenses deberán someterse a estrictas certificaciones SOC 2 Tipo II e ISO 27001, implementando estaciones virtuales corporativas (MDM) con bloqueo de puertos locales.
- Oportunidad en Seguridad de Inteligencia Artificial (AI Security Ops): Crece la demanda internacional de ingenieros de ciberseguridad argentinos capacitados en protección de tuberías MLOps, marcas de agua sobre tensores y computación confidencial, consolidando un nicho laboral de honorarios elevados.
- Salvaguarda de Propiedad Intelectual en Startups Locales: Startups argentinas de AgTech, FinTech y BioTech que entrenan modelos propietarios deben implementar segmentación estricta de repositorios de código y contratos fiduciarios de confidencialidad reforzada para proteger sus algoritmos frente a rotaciones de personal.
5. El Fin de la Era Abierta en la Investigación de Frontera
Este incidente consagra la muerte definitiva de la cultura informal y colaborativa que caracterizó los inicios de la inteligencia artificial. Los laboratorios se transforman en fortalezas corporativas herméticas, con sospechas internas generalizadas y compartimentación estricta de tareas, lo que podría ralentizar la fertilización cruzada de ideas pero asegura la custodia férrea del capital accionario.
6. Hoja de Ruta Operativa: Protección de Modelos y Mitigación de Fuga de Parámetros
Checklist estructurado en cuatro fases para directores de tecnología (CTO), jefes de seguridad (CISO) y líderes de laboratorios de datos:
- Compartimentación de Acceso a Checkpoints de Modelos: Restringir el acceso a los archivos de pesos definitivos y modelos de recompensa a un número ultra-reducido de ingenieros mediante privilegios mínimos temporales y doble autorización.
- Marcado de Agua Criptográfico en Tensores de Entrenamiento: Incrustar esteganografía matemática y huellas estadísticas en los checkpoints del modelo para detectar de forma probatoria el uso ilegítimo de parámetros por competidores.
- Entornos VDI con Aislamiento de Portapapeles y Cero Egress: Configurar estaciones remotas de trabajo donde las funciones de descarga, portapapeles compartido y conexión a discos USB externos estén deshabilitadas por hardware.
- Monitoreo de Telemetría y Análisis de Anomalías de Datos: Implementar sensores de comportamiento que alerten en tiempo real sobre descargas anómalas de volumen de datos, consultas fuera de horario o intentos de clonación de repositorios de investigación.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor