MikroTik confirma vulnerabilidad crítica de RCE sin autenticación en RouterOS (CVE-2026-84411) y CISA emite alerta perimetral
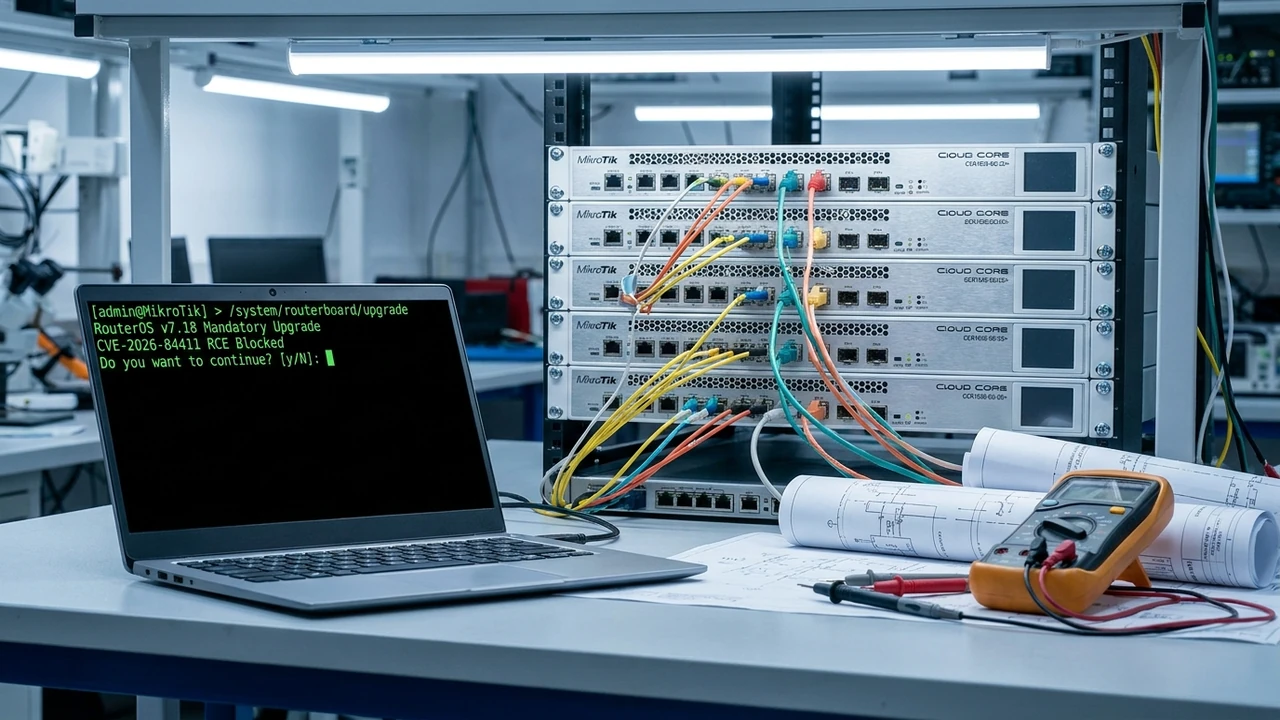
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) y firmas internacionales de inteligencia de amenazas alertaron sobre la divulgación de código de explotación funcional para la falla crítica CVE-2026-84411 (CVSS 9.8) en MikroTik RouterOS. El fallo afecta al demonio del servidor web de administración en versiones previas a la 7.24, permitiendo a ciberactores remotos ejecutar código arbitrario con máximos privilegios de root sin requerir autenticación previa.
1. Contexto Estratégico y Relevancia Global
El enrutamiento perimetral en pequeñas y medianas empresas, proveedores de servicios de Internet (ISPs) regionales y redes corporativas distribuidas enfrenta una contingencia de alta severidad. Durante las últimas jornadas, investigadores de seguridad descubrieron que el servicio HTTP/HTTPS utilizado para la administración gráfica (WebFig) y el aprovisionamiento de dispositivos MikroTik contenía una debilidad crítica en la gestión de memoria interna. La vulnerabilidad permite que un actor malicioso envíe una única solicitud HTTP especialmente diseñada para provocar un desbordamiento de búfer y tomar el control del sistema operativo sin necesidad de conocer usuarios o contraseñas.
Dado que los equipos de la marca letona se encuentran desplegados por millones en todo el mundo debido a su versatilidad y bajo costo de adquisición, la circulación de scripts de ataque automatizados desató alarmas en organismos de defensa cibernética. CISA emitió un aviso operacional instando a los operadores de telecomunicaciones y administradores de sistemas a auditar de manera inmediata la exposición de los puertos de gestión hacia Internet, tal como fue detallado en los reportes de Cybersecurity News y en el seguimiento de amenazas de Aviatrix Threat Research Center.
"El fallo radica en un desbordamiento de enteros en la rutina de decodificación de cabeceras HTTP de RouterOS. La vulnerabilidad permite a atacantes no autenticados ejecutar código arbitrario en el espacio del kernel o forzar la caída inmediata del enrutador, comprometiendo todo el tráfico que atraviesa el equipo."
2. Análisis Técnico y Arquitectura de la Solución / Amenaza
El análisis en ingeniería inversa revela que la falla reside en la biblioteca interna de red del servicio web de RouterOS al procesar peticiones con campos de longitud de contenido (Content-Length) manipulados negativamente o valores fuera de rango:
- Mecanismo de Explotación y Desbordamiento: Cuando el demonio web recibe una solicitud HTTP POST con valores numéricos especialmente estructurados, el analizador sufre un subdesbordamiento de enteros (integer underflow). Esta falla de cálculo asigna un búfer de tamaño insuficiente en memoria dinámica, permitiendo que los datos subsiguientes del payload sobrescriban la tabla de punteros de función y redirijan el flujo de ejecución hacia código inyectado por el atacante con privilegios de root.
- Superficie de Exposición y Versiones Vulnerables: Todas las compilaciones de MikroTik RouterOS v7 anteriores a la versión correctiva 7.24 son susceptibles a este vector si mantienen habilitado el servicio WebFig en puertos estándar (80 o 443) o puertos alternativos expuestos hacia interfaces públicas WAN. El protocolo WinBox (puerto 8291) utiliza un binario independiente, pero las auditorías de CRC Cloud Security Briefing recomiendan actualizar todo el paquete del sistema operativo.
- Impacto en la Cadena de Tráfico y Creación de Botnets: Al vulnerar el enrutador perimetral, los ciberdelincuentes pueden modificar servidores DNS para redirigir a los usuarios hacia portales fraudulentos, interceptar credenciales de correo o banca online sin cifrado, e incorporar los equipos a redes zombi (botnets) masivas para perpetrar ataques distribuidos de denegación de servicio (DDoS) contra infraestructuras críticas.
3. Análisis Económico, FinOps y Retorno de Inversión (ROI)
El compromiso de la puerta de enlace corporativa genera costos indirectos que superan con creces el valor de hardware de estos dispositivos:
- Gasto de Capital (CapEx) y Equipamiento de Respaldo: Los enrutadores MikroTik representan una solución accesible (con costos de entre USD 100 y USD 1.500 por appliance). Sin embargo, en organizaciones que mantienen modelos discontinuados sin capacidad de correr RouterOS v7.24, la remediación demanda recambiar hardware con inversiones de urgencia que impactan en los presupuestos de infraestructura de pequeñas empresas.
- Costos Operativos (OpEx) y Horas de Mantenimiento de Red: Para un proveedor de servicios de Internet regional que gestiona cientos de nodos de acceso rural o fibra óptica, coordinar ventanas de reinicio y flasheo remoto de firmware exige entre 40 y 80 horas de trabajo de ingenieros de red, con costos operativos adicionales estimados entre USD 4.000 y USD 10.000.
- Mitigación de Riesgos y Retorno de Inversión (ROI): El costo financiero de una intrusión que resulte en el secuestro de la infraestructura de red o en multas regulatorias por filtración de datos de clientes oscila en USD 450.000 para empresas medianas. La aplicación de la actualización preventiva 7.24 o el simple bloqueo de los puertos WAN genera un retorno de inversión inmediato al anular un vector de intrusión crítica a costo cero de licenciamiento.
4. Implicancias y Oportunidades para Argentina y América Latina
En el mercado argentino y latinoamericano, MikroTik es la marca predilecta de miles de cooperativas eléctricas, proveedores de Internet barriales (WISPs), colegios, hospitales y pymes comerciales debido a su costo-beneficio:
- Marco Regulatorio Local y Exigencias de ENACOM: Los prestadores de servicios de telecomunicaciones matriculados deben asegurar la integridad de sus enlaces troncales y la confidencialidad del tráfico de los usuarios finales. Mantener enrutadores vulnerables expone a los pequeños proveedores a sanciones administrativas por degradación de servicio o filtración de registros de navegación.
- Coyuntura Operativa y Enlaces Rurales en el Interior: En provincias como Entre Ríos, Santa Fe y Córdoba, cientos de nodos de enlace inalámbrico dependen de hardware MikroTik montado en torres de comunicación remotas. La imposibilidad de acceder físicamente a zonas rurales ante fallas forzadas por ciberataques subraya la urgencia de aplicar parches remotos antes de que los atacantes bloquen los accesos de gestión.
- Oportunidad Estratégica para Proveedores de Servicios Gestionados: Las firmas locales de ciberseguridad y consultoría técnica pueden ofrecer servicios paquetizados de auditoría masiva de configuraciones, hardening de reglas de firewall perimetral y migración programada para cooperativas y pymes que carecen de personal especializado en seguridad de redes.
5. Hoja de Ruta de Implementación Práctica (Checklist para Directores de TI)
- Fase 1 — Inventario y Detección de Interfaces Expuestas: Ejecutar escaneos inmediatos sobre todos los bloques de direcciones IP públicas de la organización para identificar qué enrutadores tienen activos los servicios www (puerto 80) o www-ssl (puerto 443), verificando la versión exacta mediante comandos en consola.
- Fase 2 — Bloqueo Inmediato de Puertos de Administración en WAN: Aplicar reglas en el firewall de RouterOS (`/ip firewall filter`) para descartar todo tráfico entrante a los puertos web desde la interfaz pública de Internet, permitiendo la gestión exclusivamente desde subredes LAN internas o mediante túneles VPN autenticados (WireGuard / IPSec).
- Fase 3 — Actualización a RouterOS v7.24 o Superior: Descargar los paquetes oficiales firmados desde los servidores de MikroTik y programar la actualización de firmware en todos los equipos activos, validando el correcto reinicio y verificación de la configuración de enrutamiento tras la instalación.
- Fase 4 — Auditoría de Usuarios y Desactivación de Servicios Innecesarios: Deshabilitar servicios de administración no utilizados (como Telnet, FTP o API web sin TLS), auditar la lista de administradores creados para descartar cuentas persistentes no autorizadas y habilitar claves SSH criptográficas robustas para el acceso de soporte técnico.
Fuentes & Referencias Verificadas
Cybersecurity News — Critical MikroTik RouterOS Flaw Lets Unauthenticated Attackers Execute Arbitrary Code
cybersecuritynews.comAviatrix Threat Research Center — CISA Warns of Critical Pre-Auth RCE Flaw in MikroTik RouterOS (CVE-2026-84411)
aviatrix.aiCRC Cloud Security Briefing — Live Threats and CISA Deadlines: MikroTik RouterOS Advisories
crccloud.com¿Buscás asesoramiento o implementación tecnológica de vanguardia?
En Siglo 21 Soluciones diseñamos e implementamos arquitecturas digitales, ciberdefensa y automatización para empresas.
Contactar a un Consultor