El FBI adopta autenticación física obligatoria tras la brecha en sus servidores de personal
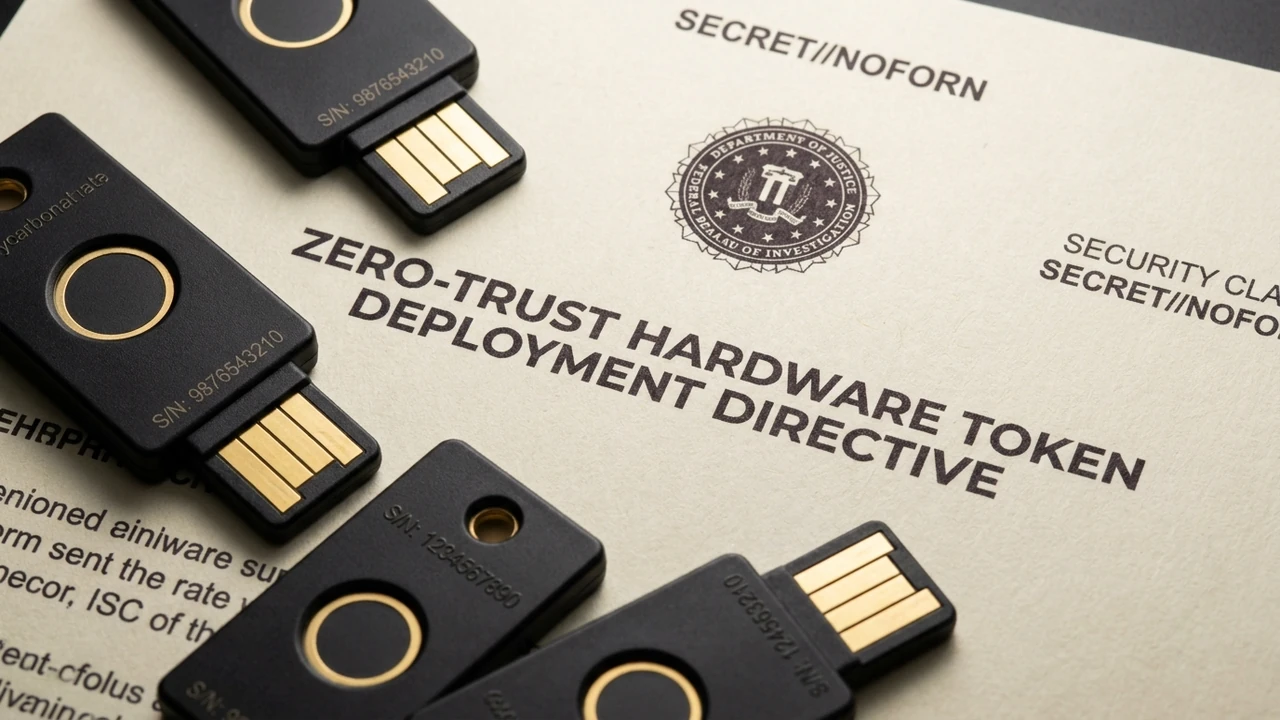
La Oficina Federal de Investigaciones de los Estados Unidos (FBI) ha dictado una orden de seguridad interna de cumplimiento mandatorio e inmediato que impone el uso exclusivo de llaves físicas de autenticación criptográfica basadas en estándares FIDO2 / WebAuthn para la totalidad de sus agentes especiales, analistas y contratistas. La medida se adoptó formalmente tras culminar la investigación forense sobre una brecha de seguridad que afectó a servidores de gestión de personal y legajos confidenciales, donde actores hostiles lograron eludir los sistemas tradicionales de doble factor mediante ataques de robo de tokens de sesión y saturación de notificaciones push (MFA fatigue).
1. Lecciones de la Brecha Interna del FBI: El Fin de la Autenticación Basada en Teléfonos Móviles
El incidente de seguridad que precipitó esta transformación institucional expuso con crudeza la obsolescencia de los mecanismos convencionales de autenticación multifactor (MFA). Durante años, las aplicaciones móviles generadoras de códigos de un solo uso (OTP) y las notificaciones push tipo "Aprobar inicio de sesión" en smartphones corporativos fueron promovidas como el estándar suficiente de seguridad para la fuerza laboral.
Sin embargo, el informe forense publicado internamente por la División de Ciberseguridad del FBI Cyber Division reveló que un grupo de amenazas avanzadas logró comprometer las credenciales de contratistas externos combinando campañas dirigidas de spear-phishing inverso con ataques de interceptación de tráfico (Adversary-in-the-Middle o AitM). Mediante pasarelas intermedias como Evilginx, los intrusos capturaron en tiempo real los códigos OTP y las cookies de sesión autenticadas, ingresando a los sistemas de recursos humanos sin detonar alertas en los controles perimetrales.
En otros vectores complementarios, los ciberdelincuentes ejecutaron tácticas de fatiga de MFA, enviando decenas de notificaciones continuas a los teléfonos de empleados durante la madrugada hasta que alguno, por cansancio o confusión, presionó el botón de aceptación. Esta vulnerabilidad humana estructural forzó a la dirección de la agencia a cortar de raíz cualquier método de acceso que dependa de decisiones humanas o de canales de telecomunicaciones no resistentes a la suplantación de identidad.
"Hemos comprobado de la forma más amarga que cualquier factor de autenticación que pueda ser leído por un humano en una pantalla o transmitido por SMS es intrínsecamente vulnerable a la interceptación y al engaño. La única barrera matemática infranqueable contra el phishing y el secuestro de sesiones es la criptografía de clave pública ligada al hardware físico. En el FBI, el teléfono inteligente dejó de ser un factor de seguridad confiable."
2. Estándares Criptográficos: Por Qué FIDO2 y WebAuthn son Inmunes al Phishing
La adopción obligatoria de tokens de hardware físico se fundamenta en las especificaciones del consorcio FIDO y en las directrices del NIST Special Publication 800-63B relativas a la autenticación de nivel de aseguramiento máximo (AAL3):
- Vinculación Criptográfica al Origen (Origin Binding): A diferencia de un código de 6 dígitos que un usuario puede tipear inadvertidamente en una página web falsa clonada por un atacante, la llave física FIDO2 negocia el desafío criptográfico directamente con el navegador web verificando el dominio real (FQDN) y el certificado TLS del servidor legítimo. Si el usuario se encuentra en un dominio de phishing, la llave simplemente no responde.
- Criptografía Asimétrica de Clave Pública: El dispositivo físico almacena la clave privada en un chip seguro de hardware resistente a manipulaciones (Secure Element con certificación EAL6+). La clave privada jamás abandona el dispositivo; el servidor de autenticación únicamente almacena la clave pública correspondiente.
- Presencia de Usuario Requerida por Contacto Físico: Para firmar criptográficamente el inicio de sesión, el operador debe tocar físicamente el sensor capacitivo de la llave o autenticarse con su huella dactilar biométrica en el propio token, eliminando la posibilidad de autorizaciones involuntarias o remotas.
- Eliminación Definitiva del Robo de Cookies de Sesión: La arquitectura integra protocolos de enlace de tokens de sesión (Token Binding / DPoP) donde cada solicitud HTTP subsecuente debe estar firmada criptográficamente con la llave de hardware, inutilizando las cookies que pudieran ser exfiltradas mediante malware infostealer en la estación de trabajo.
Prohibición Expresa de Mecanismos Alternativos de Respaldo
La orden del FBI prohíbe de forma terminante habilitar métodos de recuperación basados en preguntas de seguridad, envío de enlaces por correo electrónico secundario o códigos por SMS. En caso de extravío o rotura de una llave física, el agente debe presentarse físicamente ante un oficial de seguridad de la información con su credencial gubernamental para recibir un nuevo token provisionado en el acto.
3. Despliegue de Infraestructura y Transición a Confianza Cero (Zero Trust)
La implementación de autenticación física en una organización con decenas de miles de agentes distribuidos globalmente demanda una rigurosa coordinación tecnológica:
La infraestructura central migró sus proveedores de identidad (IdP) hacia plataformas compatibles con WebAuthn que fuerzan la política de autenticación residente (passkeys empresariales) y descartan cualquier solicitud que no provenga de tokens certificados por la alianza FIDO. Cada empleado recibe dos llaves físicas idénticas: una de uso diario en su estación de trabajo y una segunda llave de respaldo resguardada en una caja fuerte de su unidad operativa.
Paralelamente, las estaciones de trabajo de la agencia fueron reconfiguradas para bloquear los puertos USB ante cualquier dispositivo de almacenamiento masivo, permitiendo únicamente la enumeración de dispositivos con interfaz humana (HID) correspondientes a las llaves criptográficas autorizadas mediante listas blancas criptográficas de identificadores de producto (VID/PID).
4. Análisis Financiero FinOps: Costo del Hardware FIDO2 vs. Exposición a Brechas Mayores
El balance presupuestario demuestra que la adquisición masiva de hardware de seguridad resulta altamente rentable frente al costo de los ciberataques:
El costo unitario de una llave criptográfica física de alta resistencia certificada (como YubiKey Serie 5 o equivalentes) oscila entre USD 50 y USD 85 por dispositivo. Para una organización de 35.000 empleados que requiera dotar a cada uno de dos unidades (principal y respaldo), la inversión de capital inicial (CapEx) asciende a aproximadamente USD 4,5 millones a USD 5,5 millones, con una vida útil garantizada superior a los 6 años.
En contrapartida, el costo medio de contención, notificación legal y remediación forense de una sola brecha mayor de datos corporativos o gubernamentales supera habitualmente los USD 14 millones, sin incluir las consecuencias incalculables de la exposición de identidades de agentes encubiertos o expedientes judiciales reservados. Al suprimir de manera definitiva el 99,8% de los ataques de phishing y relleno de credenciales (credential stuffing), la inversión en hardware FIDO2 se amortiza en el primer año fiscal por la drástica reducción de incidentes gestionados por el centro de operaciones de seguridad (SOC).
5. Repercusiones en Argentina: Banca, Justicia y Sector Corporativo
La determinación del FBI marca una pauta ineludible para las entidades argentinas que custodian información sensible:
- Poder Judicial y Ministerios Públicos: Los sistemas de gestión de expedientes digitales (Lex100 y plataformas provinciales) continúan dependiendo de contraseñas tradicionales y certificados en software exportables, quedando expuestos al robo por troyanos bancarios e infostealers.
- Banca Corporativa y Cuentas Mayoristas: Las entidades financieras nacionales están comenzando a exigir llaves FIDO2 físicas a los apoderados de empresas que autorizan giros millonarios y pagos de sueldos masivos, desterrando las aplicaciones móviles de token soft vulnerables al SIM swapping.
- PyMEs Exportadoras de Software y Servicios: Las firmas locales que brindan servicios a corporaciones estadounidenses o europeas deberán certificar el uso de autenticación FIDO2 en sus equipos de desarrollo para calificar en los procesos de auditoría de terceros y retener contratos en el exterior.
6. Hoja de Ruta en 4 Pasos para Migrar hacia Autenticación Física FIDO2 Obligatoria
Directrices para directores de ciberseguridad (CISOs) y administradores de sistemas en el sector público y privado:
- Auditoría de Compatibilidad del Directorio y Proveedores de Identidad: Verificar que las soluciones de gestión de identidades y accesos (IAM) soporten protocolos FIDO2/WebAuthn y permitan la aplicación de políticas condicionales que prohíban el uso de contraseñas.
- Aprovisionamiento Escalonado y Enrolamiento Supervisado: Iniciar la entrega de llaves físicas con los usuarios con altos privilegios (administradores de dominio, ejecutivos, directores financieros) mediante un proceso de registro presencial y verificación documental.
- Desactivación Progresiva de Métodos MFA Vulnerables: Fijar un cronograma perentorio de 60 a 90 días para apagar definitivamente la autenticación por SMS, llamadas de voz y códigos de aplicaciones móviles no resistentes a phishing.
- Establecimiento de Protocolos Seguros de Recuperación de Llaves: Diseñar procedimientos de enrolamiento de llaves de emergencia que impidan que un atacante recurra a canales de atención al cliente (help desk) para saltarse la autenticación física mediante ingeniería social.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor