Ekoparty 22 convoca a miles de expertos en Buenos Aires con foco en ciberseguridad industrial
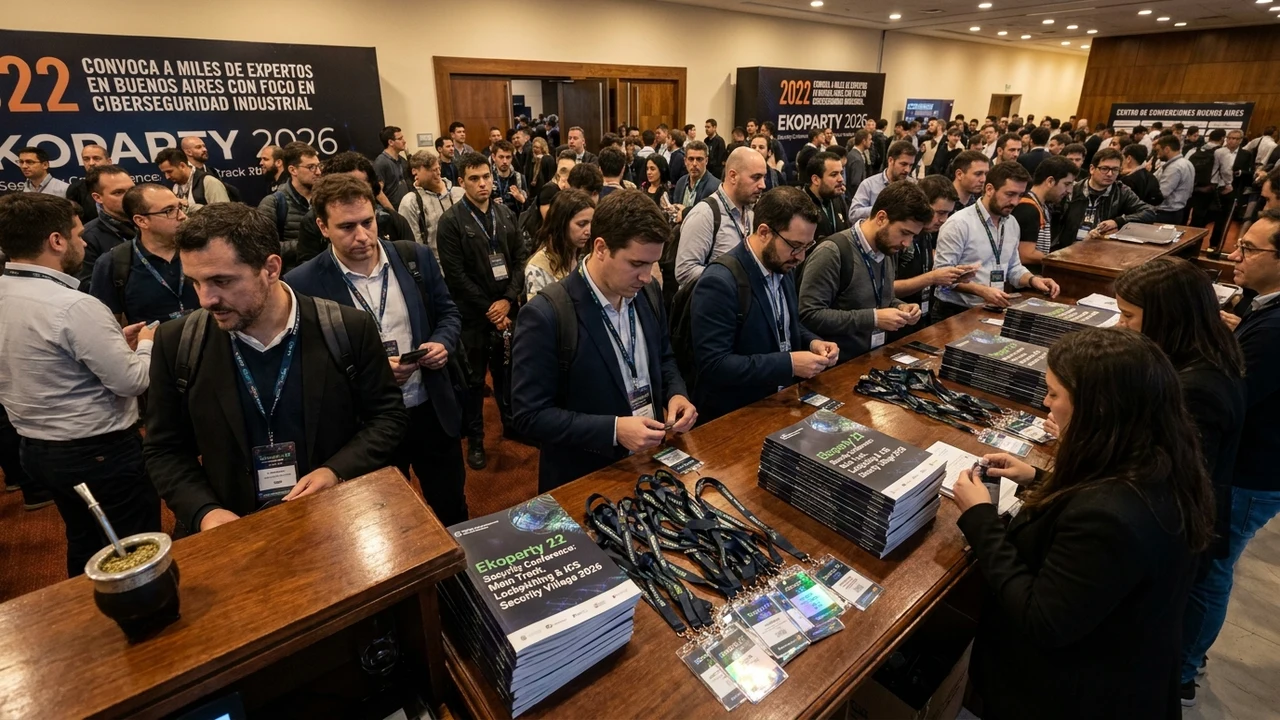
En una convocatoria sin precedentes que reunió a más de 12.000 profesionales, investigadores de seguridad, hackers éticos y directivos corporativos de todo el mundo en el Centro de Convenciones de Buenos Aires (CEC), la vigesimosegunda edición de Ekoparty (Ekoparty 22) reafirmó su posición como la cumbre de ciberseguridad técnica más influyente y masiva de América Latina. Según reportes informativos de Ámbito Financiero y la agenda técnica oficial publicada por Ekoparty, la edición 2026 puso el foco principal de su programa en la ciberseguridad industrial y la protección de infraestructuras críticas (OT/ICS), analizando los vectores de ataque emergentes contra sistemas SCADA, redes de distribución eléctrica, plantas petroquímicas, ductos hidrocarburíferos y cadenas logísticas automatizadas en toda la región.
1. Contexto y Anatomía del Hecho: La Convergencia IT/OT en el Epicentro de la Tormenta
Históricamente, los entornos de Tecnología Operacional (OT) —responsables de controlar la maquinaria física en plantas de manufactura, refinerías, subestaciones eléctricas y redes de agua potable— operaban bajo el paradigma del "aislamiento por aire" (air-gapping). Eran redes cerradas, gobernadas por protocolos industriales propietarios y ajenas a las amenazas convencionales del internet corporativo. Sin embargo, la aceleración de la Industria 4.0, la digitalización de sensores mediante Internet de las Cosas Industrial (IIoT) y la necesidad de telemetría en tiempo real para optimizar la cadena de suministro conectaron inexorablemente las redes corporativas de TI con las plantas de manufactura.
Esta convergencia IT/OT ha abierto una superficie de exposición inédita y sumamente vulnerable. En Ekoparty 22, las demostraciones prácticas en vivo dentro del ICS Village (Industrial Control Systems Village) expusieron cómo grupos cibercriminales avanzados (APTs) y bandas de ransomware industrial ya no se conforman con cifrar servidores de correo o bases de datos administrativas: ahora cruzan activamente los límites de la red corporativa para comprometer controladores lógicos programables (PLCs), unidades terminales remotas (RTUs) e interfaces hombre-máquina (HMI).
Las consecuencias de una brecha en entornos OT no son únicamente financieras o reputacionales: tienen potencial destructivo físico directo, con riesgos inmediatos de interrupción del suministro eléctrico metropolitano, contaminación de procesos químicos, rotura mecánica de turbinas e incluso peligro mortal para los trabajadores en planta. La masiva concurrencia a Ekoparty 22 evidencia que tanto los organismos estatales de defensa como las grandes corporaciones energéticas, mineras y agroindustriales del Cono Sur han asumido que la ciberseguridad industrial ya no puede considerarse un aspecto secundario del mantenimiento fabril, sino un componente nuclear de la continuidad del negocio y la seguridad nacional.
"El gran error que cometieron muchas organizaciones industriales fue creer que la oscuridad de sus protocolos antiguos las protegía. Hoy vemos que protocolos como Modbus TCP o DNP3, diseñados hace cuatro décadas sin autenticación ni cifrado, están expuestos a redes que tienen conexión directa con internet a través de compuertas mal configuradas. En Ekoparty no buscamos generar alarma, sino entrenar a la comunidad en la cruda realidad técnica: un ransomware que paralice una línea de producción genera pérdidas millonarias por hora y amenaza vidas humanas si no se aplican arquitecturas de segmentación rigurosas."
2. Arquitectura Técnica Profunda: Modelo Purdue, Protocolos Industriales y Defensa en Profundidad
Las conferencias técnicas y los laboratorios prácticos de Ekoparty 22 abordaron con riguroso detalle las debilidades inherentes de los estándares industriales y las estrategias de mitigación arquitectónica:
- Violación del Modelo Purdue Tradicional: El Modelo de Referencia Purdue (ISA-95) segmenta teóricamente la red en niveles jerárquicos: desde el Nivel 0 (procesos físicos, actuadores) y Nivel 1 (controladores PLC/RTU) hasta los Niveles 2 y 3 (supervisión SCADA y operaciones de planta), separados por una zona desmilitarizada industrial (IDMZ) del Nivel 4 y 5 (red empresarial IT). En la práctica moderna, la proliferación de gateways IoT y accesos remotos de proveedores directos a las máquinas rompe estas capas, permitiendo que un compromiso de credenciales corporativas en Active Directory brinde acceso lateral directo a los paneles HMI.
- Vulnerabilidades Intrínsecas en Protocolos OT (Modbus, DNP3, EtherNet/IP): La mayoría de los protocolos de campo carecen de mecanismos criptográficos nativos. Un atacante posicionado en el mismo segmento de red puede ejecutar ataques de suplantación (Man-in-the-Middle) e inyectar comandos maliciosos —tales como manipular registros de temperatura o forzar la apertura de válvulas de alivio— sin requerir ningún tipo de contraseña o token de sesión. Frente a esto, los especialistas debatieron la adopción urgente de OPC UA con perfiles de seguridad habilitados y extensiones cifradas como DNP3 Secure Authentication (SAv5).
- Técnicas de Ciberataque a Nivel de Firmware y Microcódigo: En los talleres de hardware hacking de Ekoparty se demostró la extracción física de memoria flash SPI y firmware en dispositivos industriales legados, revelando contraseñas codificadas en texto plano (hardcoded credentials) y puertas traseras sin documentar en interfaces de gestión web que operan con servidores HTTP obsoletos y vulnerables a inyecciones de comandos.
- Detección Pasiva de Anomalías en Redes de Control: Dado que las herramientas convencionales de escaneo activo (como Nmap o Nessus) pueden saturar los frágiles stacks de red de los PLCs antiguos y provocar caídas operativas catastróficas, la arquitectura de defensa exige desplegar sensores de inspección profunda de paquetes (DPI) totalmente pasivos (a través de puertos SPAN o Network TAPs). Plataformas como Nozomi Networks, Claroty o Zeek con plugins ICS aprenden las líneas base de tráfico normal y alertan de inmediato sobre comandos de escritura atípicos fuera de horario laboral.
3. Análisis Financiero y FinOps: El Devastador Costo del 'Downtime' Industrial vs. ROI de la Resiliencia
A diferencia del entorno corporativo tradicional, donde un incidente de ciberseguridad suele medirse en horas de inactividad de empleados o costos de notificación legal, en el ámbito industrial el cálculo financiero está directamente atado a la capacidad productiva de la planta:
- Cuantificación del Lucro Cesante en Plantas Continuas: En industrias de proceso continuo —como la molienda de granos en puertos agroexportadores, plantas siderúrgicas, automotrices o refinerías de petróleo—, una parada de planta forzada por ransomware cuesta entre $150,000 y $600,000 por hora en lucro cesante directo, penalidades por demurrage en buques cargueros y desperdicio de materia prima que se solidifica o contamina en las líneas de cañerías.
- CapEx de Modernización de Redes OT vs. Pólizas de Ciberseguros: La inversión de capital requerida para implementar segmentación de red industrial mediante firewalls de inspección de estado dedicados (como Fortinet Rugged o Siemens Scalance) y reconfigurar VLANs suele situarse en un rango de entre $80,000 y $250,000 para una planta fabril mediana. Esta cifra no solo amortiza inmediatamente el riesgo ante un único incidente evitado, sino que resulta mandatoria para obtener y renovar pólizas de ciberseguros internacionales, las cuales hoy deniegan cobertura sistemáticamente a empresas sin doble factor de autenticación (MFA) en accesos remotos y sin segmentación IDMZ comprobada.
- Costos Ocultos de Recuperación y Descontaminación Forense: Restaurar sistemas industriales comprometidos no es tan simple como reanimar una máquina virtual desde un backup de Veeam. Requiere la recalibración física de equipos, la inspección manual del firmware de cientos de dispositivos de campo por parte de ingenieros certificados y semanas de validación de calidad antes de que los entes regulatorios autoricen reiniciar la producción.
4. Implicancias y Oportunidades para Empresas y PyMEs de Argentina y América Latina
Para el ecosistema productivo de Argentina y América Latina, las revelaciones y aprendizajes compartidos en Ekoparty 22 tocan fibras neurálgicas de la economía regional:
En el caso argentino, sectores estratégicos como la explotación no convencional de petróleo y gas en Vaca Muerta, los yacimientos de litio en el Noroeste, las terminales portuarias del Gran Rosario y las plantas de procesamiento agroindustrial dependen intensivamente de sistemas automatizados de control que a menudo sufren de una alarmante deuda técnica en ciberseguridad. En muchos casos, los accesos remotos a estas instalaciones se gestionan mediante herramientas comerciales de escritorio remoto desactualizadas (como AnyDesk o TeamViewer personales) instaladas informalmente por personal de mantenimiento para evitar viajes físicos a locaciones remotas, abriendo brechas que son activamente escaneadas y explotadas desde internet.
Por otra parte, la vitalidad de Ekoparty subraya el enorme potencial del talento argentino en ciberseguridad. El país cuenta con una de las comunidades de investigadores de seguridad informática más reconocidas a nivel global, lo que representa una oportunidad de oro para que las PyMEs y consultoras locales exporten servicios de consultoría OT/ICS, evaluaciones de vulnerabilidad y servicios de Centro de Operaciones de Seguridad (SOC) especializado a mercados de Estados Unidos, Europa y la región, generando divisas genuinas de alto valor agregado.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos Numerados
Para blindar las instalaciones industriales contra ataques cibernéticos y mitigar los vectores expuestos en Ekoparty 22, los responsables de ingeniería y seguridad deben ejecutar las siguientes acciones prioritarias:
- Descubrimiento de Activos Industriales e Inventario Pasivo (Día 1 a 15): Conectar sensores de escucha pasiva en los switches troncales de la planta (mirroring/SPAN ports) para identificar el 100% de los dispositivos conectados (marcas, modelos, versiones de firmware de PLCs, HMIs y servidores SCADA). Mapear todos los puntos de conexión a internet no declarados, módems celulares 4G/5G de contingencia y dispositivos IoT introducidos por proveedores externos.
- Implementación de Zona Desmilitarizada Industrial (IDMZ) y MFA (Día 16 a 30): Desplegar una arquitectura de red conforme al estándar ISA/IEC 62443. Erradicar cualquier comunicación directa entre la red corporativa de oficina y los controladores de planta. Establecer una IDMZ intermedia donde residan los servidores de salto (Jump Hosts) y exigir de forma obligatoria Autenticación Multifactorial (MFA) con tokens físicos o apps seguras para cualquier acceso remoto de soporte técnico externo.
- Segmentación de Micro-Redes y Filtrado de Protocolos Críticos (Día 31 a 45): Configurar firewalls industriales para restringir el flujo de protocolos OT como Modbus TCP (puerto 502), Siemens S7 (puerto 102) o EtherNet/IP (puerto 44818), permitiendo únicamente la comunicación entre las estaciones de ingeniería autorizadas y los PLCs asignados. Bloquear las funciones de escritura y modificación de lógica de control desde cualquier segmento que no cuente con validación explícita de seguridad física.
- Respaldo Desconectado (Offline/Air-Gapped) y Simulacros de Recuperación (Día 46 a 60): Implementar una política estricta de copias de seguridad de las configuraciones de los PLCs, diagramas ladder, imágenes de disco de las estaciones HMI y recetas productivas. Almacenar copias maestras en soportes desconectados físicamente (cintas o discos extraíbles en cajas de seguridad ignífugas). Ejecutar un simulacro de recuperación ante desastres (Disaster Recovery Drill) simulando la caída total de la red de control y midiendo el tiempo de reposición manual del sistema productivo.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor