Ekoparty 2026 cierra con demostraciones de redes mesh y hacking de hardware desatendido
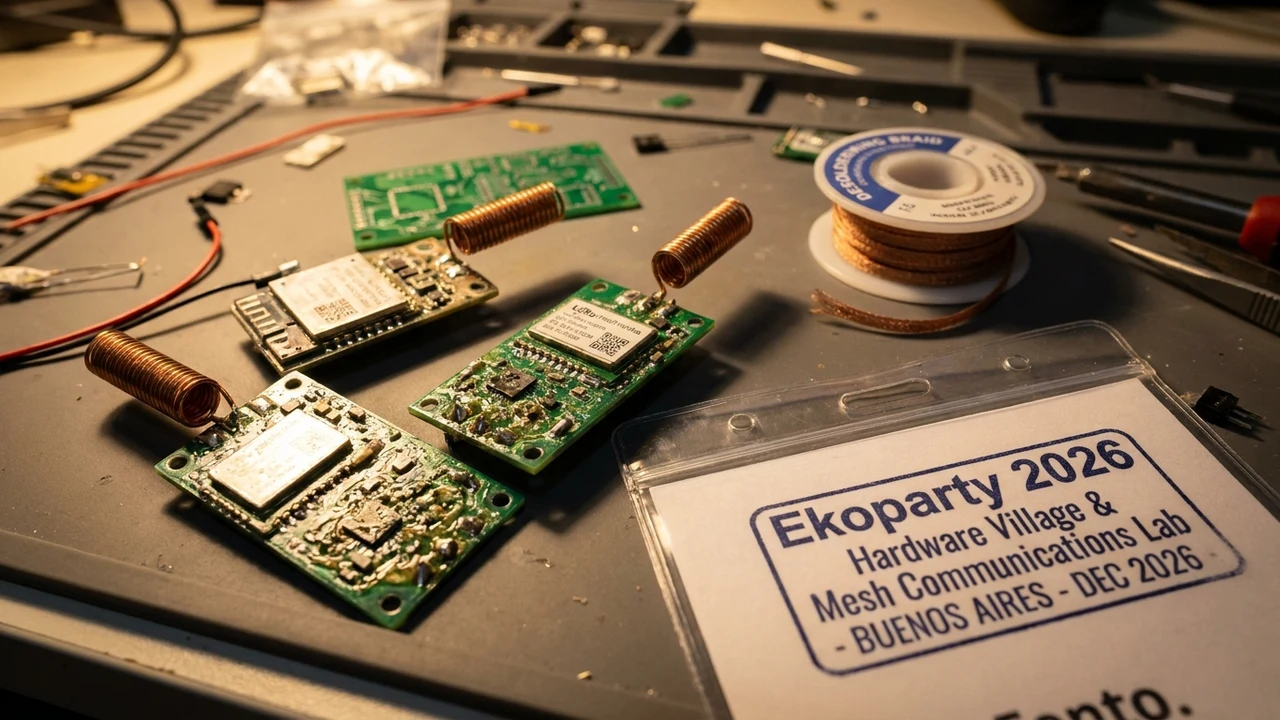
En el marco del cierre de su 22.ª edición anual en el Centro de Convenciones de Buenos Aires, la conferencia de ciberseguridad comunitaria Ekoparty Security Conference consagró sus jornadas técnicas más disruptivas al hardware hacking en dispositivos desatendidos y al despliegue de redes descentralizadas en malla (mesh networks) basadas en tecnología LoRa (Long Range) y protocolos abiertos. Con amplia cobertura de medios nacionales como Página/12 e Infobae, ingenieros en radiofrecuencia, investigadores de vulnerabilidades físicas y comunidades de código abierto demostraron cómo sostener comunicaciones tácticas cifradas punto a punto en escenarios de colapso total de infraestructura de Internet, así como los riesgos críticos que afectan a sensores IoT y terminales industriales desplegados sin custodia perimetral en la región.
1. Anatomía del Encuentro: De la Cultura Hacker a la Infraestructura Crítica Autónoma
La vigésima segunda edición de Ekoparty en Buenos Aires consolidó una maduración técnica sin precedentes en la escena de infosec de América Latina. Lejos de limitarse a demostraciones convencionales de intrusión web o análisis de malware bancario, los talleres especializados del Hardware Hacking Village y del Radio Frequency Village captaron la atención de más de 4.000 profesionales, investigadores y delegaciones académicas.
El foco central del evento abordó una problemática apremiante en el Cono Sur: la extrema vulnerabilidad y dependencia de las infraestructuras de telecomunicaciones convencionales (redes celulares 4G/5G y fibra óptica comercial) frente a desastres climáticos, apagones eléctricos prolongados, saturación intencional o incidentes de censura digital. En este contexto, las demostraciones en vivo de redes mesh autónomas permitieron a los asistentes intercambiar mensajes de texto, coordenadas de geolocalización y telemetría médica en tiempo real a través de nodos portátiles de radio de muy bajo consumo energético, prescindiendo por completo de torres de telefonía, servidores centrales o conexiones satelitales comerciales.
Simultáneamente, la conferencia expuso el reverso oscuro de la hiperconectividad física: cómo dispositivos electrónicos desatendidos —como medidores inteligentes de energía eléctrica, terminales de pago POS desactualizadas, cámaras de seguridad municipal y telemetría de compuertas hídricas— pueden ser comprometidos en cuestión de segundos mediante ataques físicos directos a sus interfaces de depuración y buses de memoria no protegidos.
"Internet fue concebida originariamente como una red resiliente y descentralizada, pero los monopolios de conectividad y la concentración de la nube la transformaron en una estructura frágil sujeta a cuellos de botella físicos y regulatorios. Demostrar en Ekoparty que podemos tejer redes malladas en frecuencias ISM de 915 MHz con hardware libre de menos de 25 dólares no es solo un ejercicio técnico de hacking: es un acto de soberanía civil que garantiza que una comunidad permanezca comunicada cuando todo el tendido eléctrico o los enlaces submarinos fallen por completo."
2. Arquitectura Técnica: Protocolos Mesh LoRa, Cifrado Asimétrico y Vectores de Hardware
El núcleo de las demostraciones prácticas presentadas en Ekoparty 2026 combinó protocolos de radiofrecuencia de espectro ensanchado (Chirp Spread Spectrum - CSS) con microcontroladores embebidos de bajo costo basados en arquitecturas ESP32, ESP32-S3 y nRF52840 ejecutando firmware de código abierto como Meshtastic y Disaster Radio.
- Topología en Malla y Enrutamiento Inundado (Flooding Routing): En la banda libre de 915 MHz (estándar para la Región 2 de la UIT que abarca Argentina), los transceptores de radio Semtech SX1262 operan con un presupuesto de enlace superior a 150 dBm y potencias de transmisión de apenas 22 dBm (160 mW). Cada dispositivo actúa simultáneamente como cliente, repetidor y enrutador (Router & Client). Al no depender de una jerarquía de enrutamiento estricta como OSPF o BGP, los paquetes de datos saltan de nodo en nodo (hop-by-hop) hasta alcanzar su destino geográfico a decenas de kilómetros mediante línea de vista directa.
- Criptografía de Extremo a Extremo en Ambientes con Recursos Restringidos: Para impedir el espionaje pasivo de la señal en el espectro electromagnético, los mensajes son encapsulados en paquetes binarios cifrados con el algoritmo simétrico AES-256-CTR, complementado con esquemas de intercambio de claves basados en curvas elípticas Ed25519 y X25519. Esto garantiza confidencialidad, autenticidad y no repudio incluso si nodos intermediarios de retransmisión se encuentran operados por atacantes no confiables.
- Extracción Física de Firmware en Dispositivos Desatendidos: En las sesiones de hardware hacking desatendido, los analistas evidenciaron la vulnerabilidad endémica de placas electrónicas industriales que dejan expuestos pines de depuración JTAG (IEEE 1149.1) y SWD (Serial Wire Debug). Utilizando herramientas abiertas como JTAGulator, Glasgow y Bus Pirate v4, los investigadores ejecutaron volcados completos de memorias flash SPI (W25QXX) y memorias EEPROM en menos de 90 segundos, logrando extraer claves privadas RSA, certificados TLS y credenciales maestras de red MQTT codificadas en texto claro (hardcoded).
- Inyección de Fallas por Glitching de Tensión y Reloj: Se presentaron bancos de prueba demostrando cómo alterar transitoriamente la línea de alimentación eléctrica (Vdd) del microprocesador durante el ciclo de arranque (bootloader) permite puentear la verificación de firma criptográfica de arranque seguro (Secure Boot bypass), otorgando a un atacante acceso con privilegios de root al sistema operativo embebido FreeRTOS o Linux embebido.
3. Análisis Financiero y FinOps: Costo Marginal Cero vs. Blindaje Perimetral
La adopción de tecnologías de radio en malla y la evaluación de riesgos de hardware hacking presentan contrastes económicos directos entre CapEx de emergencia y mitigación de siniestros corporativos:
- Estructura de Costos de Redes Mesh de Emergencia: Un nodo autónomo LoRa equipado con microcontrolador, antena dipolo calibrada, módulo de carga solar TP4056 y batería 18650 de ion de litio representa un costo de hardware unitario de USD 35 a USD 55. Desplegar una red de cobertura municipal o de parque industrial con 20 nodos repetidores estratégicos requiere una inversión total inferior a USD 1.500, con un costo operativo (OpEx) virtualmente de USD 0 al operar en espectro no licenciado y sin abonos de conectividad satelital o celular. Comparado con soluciones comerciales satelitales (como Iridium o Starlink) que exigen terminales de USD 600 y suscripciones de USD 150 a USD 250 mensuales por punto, el ahorro operativo a 3 años supera el 89%.
- Pérdidas Económicas por Compromiso de Hardware Desatendido: El costo financiero de una vulneración física en terminales de captura de datos o PLCs de infraestructura de servicios públicos puede ser devastador. Un caso de manipulación de medidores remotos o sensores de red de distribución eléctrica puede derivar en fraudes millonarios de facturación, multas regulatorias de entes como el ENRE y costos de reposición física en campo (truck-roll) que ascienden a USD 120 por dispositivo intervenido en traslados y reprogramación técnica.
- Retorno de Inversión (ROI) en Diseño Seguro (Secure-by-Design): Implementar circuitos integrados con módulos de hardware criptográfico seguro (Secure Elements como ATECC608B o OPTIGA Trust M) agrega un costo unitario insignificante de USD 0,65 a USD 1,10 por dispositivo en la etapa de diseño de PCB, eliminando en un 98% el riesgo de extracción de claves y clonación de equipos en campo.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y la Región
Para el entramado productivo de Argentina y América Latina, las lecciones extraídas de Ekoparty 2026 tienen aplicaciones inmediatas en sectores donde las fallas de telecomunicaciones generan pérdidas directas o parálisis operativa:
En el sector agropecuario (AgTech), empresas de las provincias de Buenos Aires, Córdoba y Santa Fe que gestionan silos bolsa, estaciones meteorológicas rurales y aguadas en zonas remotas sin cobertura celular convencional encuentran en las redes mesh LoRa una solución de telemetría hiperlocal confiable, permitiendo la recolección continua de datos agronómicos sin costos recurrentes de SIM cards satelitales.
En el ámbito de la logística y la minería (especialmente en proyectos de cobre y litio en Catamarca, Salta y San Juan), el uso de redes en malla proporciona trazabilidad de vehículos y personal en socavones y quebradas donde las señales de telefonía y GPS se encuentran bloqueadas. Paralelamente, las empresas integradoras de IoT y domótica enfrentan el imperativo comercial de certificar la seguridad física de sus productos. Diseñar dispositivos que deshabiliten permanentemente los fusibles de depuración (eFuses) y cifren el almacenamiento no volátil se ha convertido en una exigencia inexcusable para exportar hardware con sello argentino hacia mercados europeos y norteamericanos.
5. Hoja de Ruta de Blindaje de Hardware y Despliegue Resiliente en 4 Pasos
Para mitigar la exposición de hardware desatendido y construir capacidades de comunicaciones de respaldo táctico, las organizaciones deben implementar la siguiente estrategia operativa:
- Auditoría Física y Desactivación de Puertos de Depuración en Campo: Identificar todos los dispositivos electrónicos, sensores y gateways industriales instalados en locaciones desatendidas. Modificar los procesos de manufactura o aprovisionamiento para cortar pistas físicas de depuración o quemar de manera irreversible los eFuses de JTAG/SWD en los microcontroladores (como el bit de protección de lectura RDP Level 2 en microcontroladores STM32 o el bloqueo de UART en chips ESP32).
- Cifrado de Flash y Almacenamiento Seguro de Claves Criptográficas: Activar el cifrado de memoria flash externa mediante hardware (AES-XTS) habilitado en el silicio, de modo que cualquier volcado directo del chip de almacenamiento resulte en datos criptográficamente ininteligibles. Almacenar certificados y llaves de cifrado en elementos seguros externos o en zonas encriptadas de memoria de solo lectura OTP (One-Time Programmable).
- Despliegue de Red Mesh de Contingencia para Continuidad Operativa (BCP): Configurar una flota de nodos de radio LoRa en 915 MHz con firmware hardened y antenas omnidireccionales en las sedes corporativas y plantas productivas. Integrar estos nodos con pasarelas locales hacia servidores de mensajería interna (como Matrix o Signal bridges), estableciendo un canal fuera de banda (Out-of-Band) para el comité de crisis y los equipos de respuesta ante incidentes durante cortes de telecomunicaciones masivas.
- Capacitación en Hardware Hacking Defensivo y Pruebas de Intrusión Física: Instruir a los equipos de ingeniería electrónica y ciberseguridad en técnicas de pruebas de penetración física y análisis de caja negra. Realizar ejercicios periódicos de Red Teaming físico en conjunto con especialistas de Siglo 21 Soluciones para auditar gabinetes, sellos inviolables (tamper-evident seals) y sensores antimanipulación (tamper-detection circuits) antes del despliegue masivo en clientes finales.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor