Despliegue operativo de Gemini 4 Argon en centros de operaciones de ciberdefensa corporativa
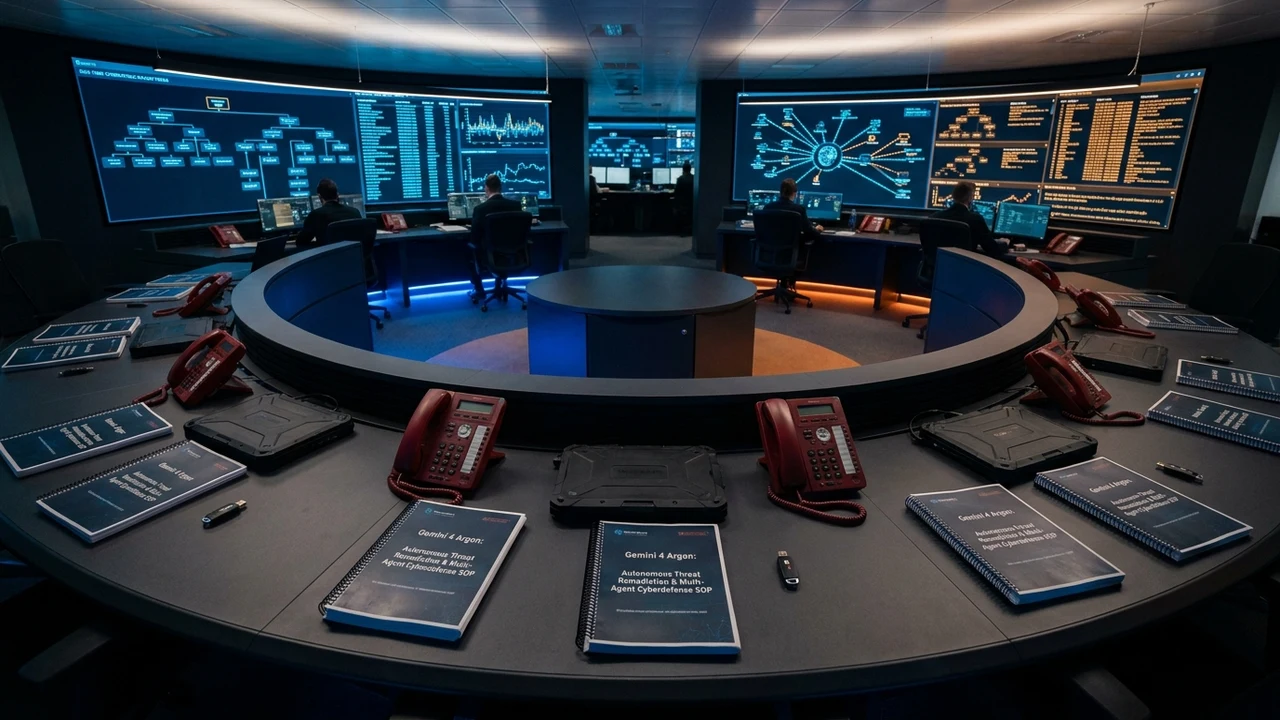
En un salto operativo transformador para la protección de redes empresariales y gubernamentales, Google Cloud Security ha iniciado el despliegue general de Gemini 4 Argon, su modelo de frontera altamente especializado en análisis de amenazas y respuesta a incidentes en tiempo real. Coberturas especializadas divulgadas en Infobae Tecno y documentación técnica publicada por Google Cloud Security confirman que el sistema permite a los Centros de Operaciones de Ciberseguridad (SOC) automatizar el triaje de eventos maliciosos, ejecutar ingeniería inversa sobre binarios ofuscados y neutralizar ataques de ciclo cerrado en tan solo 42 segundos, frente a los 18 minutos promedio requeridos por analistas humanos.
1. La Crisis del SOC Convencional: Sobrecarga de Alertas y Asimetría Temporal
Los centros de operaciones de seguridad de grandes corporaciones bancarias, energéticas y de telecomunicaciones enfrentan una batalla asimétrica insostenible: procesan un promedio de 15.000 alertas diarias generadas por plataformas SIEM, sensores EDR y registros de cortafuegos. De este colosal caudal de telemetría, más del 65% termina siendo descartado o archivado sin revisión humana profunda debido a la severa escasez de analistas especializados (alert fatigue). Esta brecha temporal permite a grupos de amenazas persistentes avanzadas (APT) permanecer inadvertidos dentro de las redes corporativas durante semanas antes de que su actividad sea detectada.
Gemini 4 Argon no actúa como un mero asistente de chat para formular consultas sobre protocolos; ha sido diseñado como un motor de inferencia nativo embebido en las tuberías de procesamiento de eventos. El modelo ha sido entrenado masivamente sobre el repositorio global de inteligencia de amenazas de Mandiant, bases de conocimiento de vulnerabilidades zero-day, millones de volcados de memoria (memory dumps), capturas de paquetes PCAP y árboles de ejecución de procesos Sysmon, adquiriendo una capacidad intuitiva para correlacionar eventos dispersos que escaparían al análisis humano más minucioso.
"Gemini 4 Argon no es un asistente conversacional para analistas de ciberseguridad; es un analista Tier-2 y perito forense autónomo que lee código ensamblador a la velocidad de la luz. Logra comprimir una investigación de malware que antes consumía tres días de laboratorio a una rutina automatizada de cuarenta y dos segundos."
2. Arquitectura de Inferencia Especializada: Descompilación y Mapeo MITRE ATT&CK
La superioridad técnica de Gemini 4 Argon radica en la conjunción de una ventana de contexto de varios millones de tokens con cabezas de atención optimizadas para la traducción de bajo nivel:
- Descompilación Instantánea de Binarios Ofuscados: Capacidad para ingerir archivos ejecutables maliciosos (.exe, .elf, scripts codificados en Base64 o PowerShell polimórfico), reconstruyendo el código fuente original en C o Python e identificando con precisión quirúrgica las llamadas a la API de Windows utilizadas para inyección de procesos o evasión de defensas.
- Mapeo Dinámico sobre la Matriz MITRE ATT&CK: Clasificación instantánea de los vectores de ataque en las tácticas, técnicas y procedimientos (TTPs) estandarizados, permitiendo al equipo de seguridad comprender de inmediato la fase de la cadena de intrusión (Kill Chain) en la que se encuentra el adversario.
- Síntesis y Despacho Autónomo de Playbooks SOAR: En lugar de limitarse a emitir un diagnóstico descriptivo, Argon redacta y ejecuta scripts de contención en plataformas de automatización de seguridad (SOAR): aísla endpoints comprometidos, revoca credenciales de acceso en Azure Active Directory / Google Workspace y reconfigura reglas de cortafuegos perimetrales.
- Explicaciones de Causalidad Forense: Redacción de informes periciales detallados en lenguaje natural técnico dirigidos tanto a ingenieros de ciberdefensa como a directores ejecutivos (CISO), detallando la cronología exacta del incidente y las pruebas probatorias selladas criptográficamente.
Defensa contra Inyección Indirecta de Prompts
Para neutralizar comandos hostiles camuflados en tráfico web o nombres de archivo, Gemini 4 Argon implementa arquitectura dual y enclaves aislados que impiden el secuestro del contexto durante el análisis de paquetes.
3. Análisis FinOps, Reducción de TCO y Economía de la Ciberdefensa
La integración de modelos agénticos en el corazón de la ciberseguridad reconfigura sustancialmente la estructura de costos operativos de los departamentos de TI:
- Desplome del Coste por Incidente Investigado: El costo laboral de triaje manual en un incidente de seguridad promedia los USD 52 por ticket atendido por analistas humanos Tier-1 y Tier-2; mediante la inferencia automatizada de Gemini 4 Argon, el coste marginal desciende a USD 1,28 por incidente completo.
- Reubicación del Talento Humano hacia Caza de Amenazas (Threat Hunting): Las organizaciones reducen en un 70% la dedicación horaria a tareas repetitivas de descarte de falsos positivos, reasignando a sus ingenieros más calificados al diseño de arquitecturas Zero-Trust y pruebas de penetración proactivas.
- Ahorro en Almacenamiento e Ingesta de Logs: Al sintetizar y deduplicar en tiempo real gigabytes de registros de telemetría antes de su archivado en caliente, las empresas logran reducir sus costos de retención en plataformas de datos en la nube entre un 25% y un 40% mensual.
4. Impacto Estratégico para Empresas y Sector Financiero en Argentina
En el panorama corporativo de la República Argentina y la región, la llegada de Gemini 4 Argon representa una respuesta directa a desafíos estructurales acuciantes:
- Mitigación del Déficit Crítico de Especialistas Locales: De acuerdo con relevamientos de la industria del software en Argentina, existen más de 10.000 puestos vacantes en seguridad de la información que el sistema educativo no logra cubrir. El modelo permite a bancos locales y fintechs operar centros SOC con dotaciones compactas sin resignar cobertura 24/7.
- Defensa del Ecosistema de Pagos Digitales y Banca Abierta: Las billeteras electrónicas y plataformas de open banking reguladas por el BCRA son blancos recurrentes de campañas complejas de suplantación de identidad y fraude con credenciales robadas; la velocidad de respuesta de Argon permite neutralizar accesos no autorizados antes de que se produzcan transferencias ilícitas.
- Democratización de la Ciberseguridad para PyMEs a través de MSSPs: Pequeñas y medianas industrias argentinas que no pueden financiar un equipo propio de seguridad podrán acceder a monitoreo de clase mundial mediante proveedores de servicios gestionados (MSSP) locales que incorporen las APIs de Google Cloud Security a tarifas en moneda local.
5. El Dilema de la Delegación Cinética: ¿Cuándo Presionar el Gatillo Autónomo?
Pese a la precisión de Gemini 4 Argon, se debaten los límites de acciones cinéticas autónomas. Si el modelo aislara un servidor esencial por falsa alarma, el daño operacional superaría al del propio ataque. Por ello, rigen esquemas híbridos: bloqueo preventivo autónomo en endpoints individuales, pero convalidación humana obligatoria ante cambios estructurales en infraestructura central.
6. Hoja de Ruta Operativa: Despliegue de Gemini 4 Argon en la Infraestructura SOC
Checklist estructurado en cuatro fases para directores de ciberseguridad (CISO), directores de operaciones y arquitectos de red:
- Convergencia de Fuentes de Telemetría y Normalización de Logs: Centralizar los flujos de eventos procedentes de cortafuegos, EDR y servicios multicloud en canalizaciones seguras compatibles con Google Cloud Chronicle y Gemini Security APIs.
- Calibración de Umbrales de Confianza y Modo Simulación: Operar el modelo durante un período de prueba de 30 días en modo solo lectura, comparando sus veredictos y recomendaciones forenses frente a las resoluciones del equipo humano de analistas.
- Activación Gradual de Playbooks de Contención Automática: Autorizar al modelo a ejecutar acciones automatizadas de bajo impacto (revocación de sesiones sospechosas, aislamiento de hosts no críticos), reservando la aprobación manual para servidores esenciales.
- Auditoría Criptográfica Continua de Decisiones Agénticas: Registrar cada triaje, descompilación y acción correctiva en una bitácora inmutable con sello de tiempo para revisiones de cumplimiento normativo y peritaje judicial posterior.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor