Centros de operaciones de seguridad aceleran el despliegue de Gemini 4 Argon para respuesta autónoma
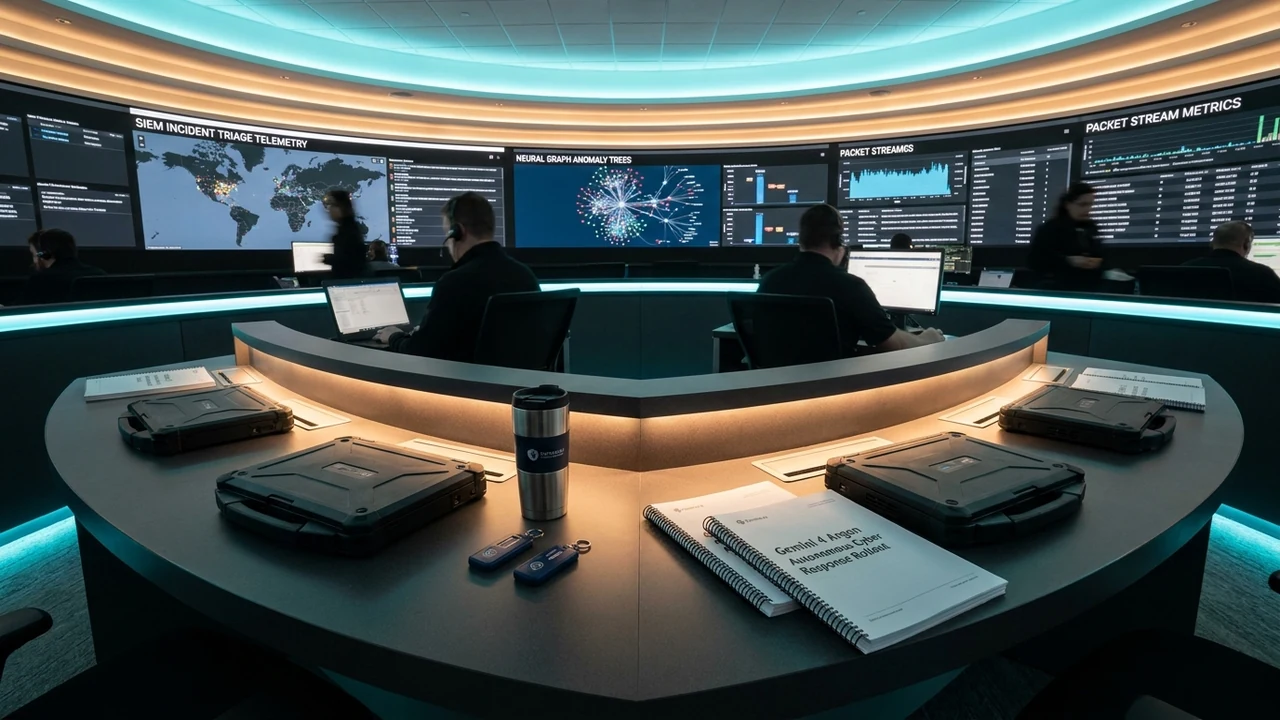
En el vertiginoso escenario de la guerra cibernética moderna, donde los adversarios estatales y los consorcios de ransomware ejecutan intrusiones automatizadas en fracciones de segundo, los Centros de Operaciones de Seguridad (SOC) de primera línea han iniciado la migración masiva hacia Gemini 4 Argon. Esta versión especializada y endurecida del modelo insignia de Google, entrenada específicamente en telemetría de red, código binario desensamblado y grafos globales de amenazas de Mandiant, permite ejecutar triaje autónomo de incidentes de día cero, descompilación en tiempo real de ejecutables ofuscados y aislamiento perimetral de endpoints en menos de 45 segundos sin requerir la intervención humana inicial de analistas de Nivel 1.
1. La Nueva Doctrina de Ciberdefensa: De la Alerta Reactiva a la Remediación Instantánea
Durante años, los SOC corporativos se vieron desbordados por la llamada "fatiga de alertas": plataformas SIEM y EDR que disparaban decenas de miles de notificaciones diarias, obligando a los analistas humanos a revisar interminables archivos de registro mientras las intrusiones reales pasaban desapercibidas en el ruido. De acuerdo con el reporte de Infobae Tecno sobre la adopción prioritaria de Gemini 4 Argon por expertos en seguridad, y como confirman las especificaciones arquitectónicas de Google Cloud Security, la brecha de asimetría defensiva finalmente se ha inclinado en favor del defensor.
Gemini 4 Argon no actúa como un mero asistente de consulta en lenguaje natural; es un agente ejecutor con capacidades de razonamiento multimodal y contexto masivo (más de 2 millones de tokens) capaz de ingerir de un solo golpe volcados de memoria RAM de servidores comprometidos, capturas de paquetes PCAP y árboles de procesos del sistema operativo para reconstruir la cadena cinemática de ataque (Kill Chain) en milisegundos.
"En un ciberataque moderno impulsado por malware polimórfico, el tiempo entre la penetración inicial y la exfiltración masiva de credenciales se cuenta en minutos. Si dependemos de que un operador humano despierte, analice la alerta y elabore un script de contención, el juego ya terminó. Gemini 4 Argon toma la decisión de aislar el segmento de red, revocar los tokens comprometidos y aplicar un parche virtual antes de que el adversario consolide su persistencia lateral."
2. Innovaciones Arquitectónicas: Desofuscación Binaria, Razonamiento Táctico y Círculos de Confianza
La superioridad técnica de Gemini 4 Argon sobre los modelos de lenguaje genéricos radica en su especialización de dominio y su integración directa con los sistemas operativos de seguridad:
- Descompilación y Desofuscación Binaria en Tiempo Real: Capacidad de traducir código de máquina compilado (x86_64, ARM, ensamblador) a pseudocódigo legible y anotado, identificando rutinas criptográficas maliciosas, llamadas ocultas a la API del kernel y direcciones de servidores de comando y control (C2) en segundos.
- Correlación de Telemetría Multimodal en Gran Escala: Ingesta paralela de registros de cortafuegos, eventos de autenticación en la nube (IAM), registros de DNS y flujos de correo electrónico para construir un grafo causal unificado del incidente.
- Despliegue bajo Círculos de Confianza Criptográfica (Fairwind Framework): Para evitar que el agente de seguridad sea engañado mediante inyecciones de comandos en los paquetes de red analizados, el modelo opera en un contenedor blindado con acceso de solo lectura y requiere firmas digitales multifactoriales para aplicar cambios destructivos en la red.
- Generación Automática de Reglas YARA y Firmas Snort: Al neutralizar un artefacto malicioso desconocido, el sistema sintetiza y distribuye instantáneamente firmas defensivas en toda la flota de firewalls globales de la corporación.
Superación de la Fatiga de Alertas y Enriquecimiento de Triage
El modelo clasifica los incidentes no por su frecuencia, sino por su probabilidad de impacto económico y operativo. De este modo, los eventos triviales como escaneos aleatorios de puertos son descartados automáticamente con una justificación estructurada, mientras que las intrusiones sigilosas de actores de amenazas avanzadas persistentes (APT) son elevadas de inmediato al CISO con un informe ejecutivo y un plan de remediación pre-aprobado.
3. Análisis FinOps, ROI y Desempeño Económico en el SOC
La adopción de Gemini 4 Argon transforma de raíz la estructura de costos operativos de la ciberseguridad corporativa:
- Desplome del Tiempo Medio de Remediación (MTTR): El tiempo medio de contención de incidentes críticos se desploma de 4,8 horas a menos de 90 segundos, reduciendo el costo financiero medio de una brecha de seguridad en más de un 75% según métricas estandarizadas del Ponemon Institute.
- Reasignación del Gasto en Personal Calificado (Human CapEx Optimization): Los ingenieros sénior del SOC, históricamente quemados por el triaje manual de alarmas falsas, pueden reconcentrarse en labores estratégicas de cacería proactiva de amenazas (threat hunting), auditorías de arquitectura zero-trust y resiliencia de software.
- Racionalización de Licencias de Herramientas Fragmentadas: Al unificar la ingesta de telemetría y la respuesta en un único motor de razonamiento agéntico, las compañías pueden prescindir de costosas suscripciones a plataformas analíticas de nicho redundantes, ahorrando entre USD 300.000 y 850.000 anuales en licencias corporativas.
4. Implicancias y Oportunidades para Argentina y el Ecosistema Regional de Seguridad
Para el Cono Sur y en particular para la República Argentina, azotada por recurrentes oleadas de ransomware contra organismos públicos, bancos y prestadores de salud, el advenimiento de agentes defensivos marca un salto cuántico:
- Nivelación de Capacidades Defensivas para PyMEs y Sanatorios: La escasez crónica de analistas de ciberseguridad en el mercado local ha dejado a cientos de clínicas y empresas medianas completamente desprotegidas. La adopción de servicios gestionados de SOC impulsados por Gemini 4 Argon permite a una PyME acceder a un nivel de protección equivalente al de una entidad bancaria de Wall Street a una fracción del costo.
- Resguardo Crítico de Infraestructuras Vitales (Energía y Telecomunicaciones): Los sistemas SCADA de represas, oleoductos y redes eléctricas nacionales pueden incorporar capas de inspección de tráfico asistidas por modelos especializados, previniendo ciberataques que pretendan desestabilizar servicios públicos esenciales.
- Oportunidad de Negocio para MSSPs Locales: Los proveedores locales de servicios de seguridad gestionada (MSSP) pueden modernizar su catálogo comercial, ofreciendo contratos de ciberdefensa autónoma 24/7 con acuerdos de nivel de servicio garantizados para responder ante incidentes en tiempo real.
5. Checklist para CISOs, Directores de IT y Equipos de Respuesta a Incidentes (CSIRT)
Para integrar modelos de respuesta autónoma como Gemini 4 Argon sin introducir riesgos colaterales de interrupción de servicio, se recomienda:
- Establecer un Modo de Observación Previa (Shadow Mode / Dry-Run): Desplegar el modelo durante los primeros 45 días en modo de solo lectura para auditar sus dictámenes y contrastar sus sugerencias de bloqueo con los análisis de los operadores humanos.
- Definir Niveles de Autonomía Granular por Zona de Red: Otorgar al agente facultades de aislamiento inmediato en redes de puestos de trabajo de usuarios (endpoints), pero exigir confirmación humana explícita para intervenir servidores troncales de bases de datos de producción o pasarelas de pago.
- Blindar las Vías de Integración de API (SOAR & EDR): Proteger los conectores que ejecutan las órdenes del modelo mediante tokens criptográficos efímeros y canales mTLS para evitar que un atacante suplante las órdenes de remediación de la máquina.
- Actualizar los Planes de Continuidad de Negocio (BCP) y Recuperación ante Desastres (DRP): Incorporar protocolos claros para desactivar temporalmente el motor autónomo mediante un disyuntor manual (kill-switch) si se sospecha un comportamiento anómalo o una manipulación adversarial en el entorno.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor