Boletines de emergencia para sistemas de control industrial Johnson Controls y ABB
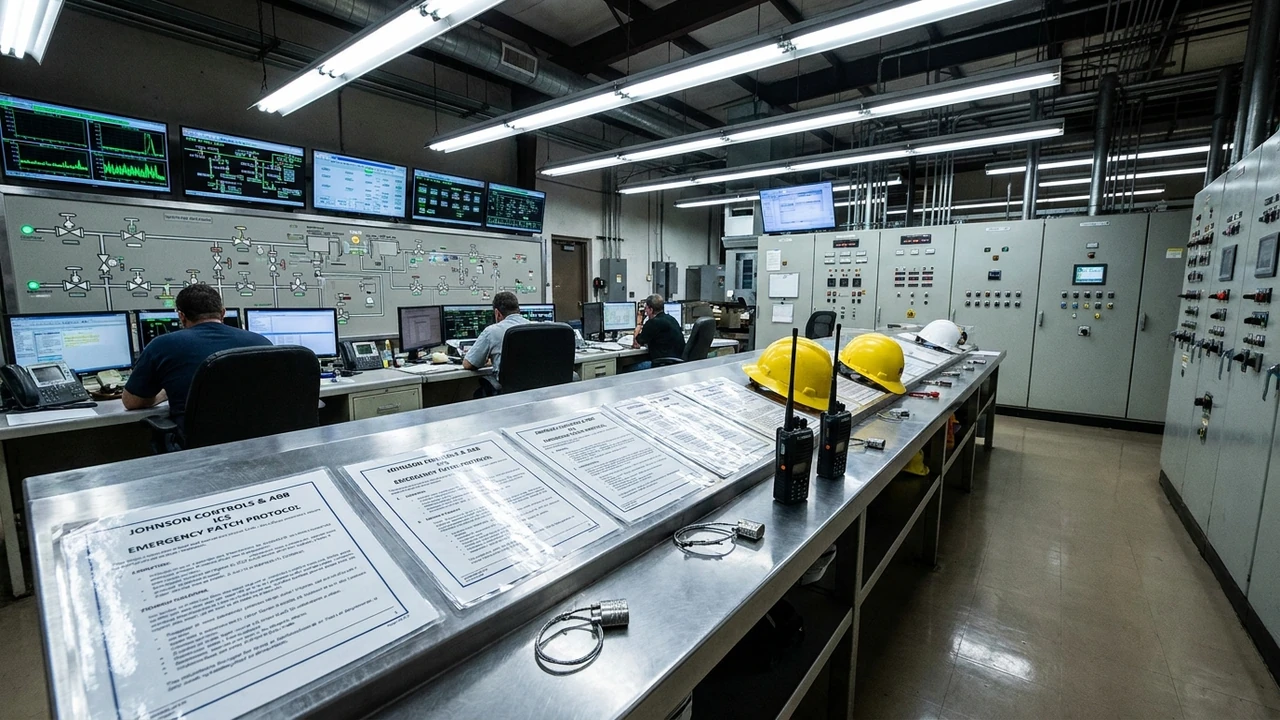
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) y los gigantes globales de automatización industrial Johnson Controls y ABB emitieron una serie coordinada de boletines de seguridad de emergencia ante el descubrimiento de vulnerabilidades críticas en controladores lógicos programables (PLCs), sistemas de gestión de edificios (BMS) y servidores SCADA. Los fallos reportados permiten la inyección de comandos no autenticados, denegación de servicio física y manipulación remota de la lógica de control en plantas de generación eléctrica, redes de tratamiento de agua y complejos farmacéuticos.
1. Alerta Coordinada en Sistemas de Control Industrial (ICS/OT): Riesgo para Procesos Físicos
A diferencia de los incidentes que afectan exclusivamente a la tecnología de la información (IT) tradicional, donde las consecuencias suelen circunscribirse a la confidencialidad de los datos, las vulnerabilidades en entornos de tecnología operacional (OT) conllevan riesgos palpables para la seguridad de las personas, el medio ambiente y la continuidad operativa de instalaciones críticas.
Los avisos emitidos en el portal de CISA ICS Advisories y en los canales oficiales de ABB Cybersecurity Alerts clasifican varias de estas fallas con índices de severidad CVSS que van desde 8.8 hasta 9.8. En el caso de Johnson Controls, las debilidades afectan a los controladores de automatización de instalaciones Metasys y a servidores de videovigilancia y control de accesos integrados. Por el lado de ABB, los fallos golpean a las estaciones de control de procesos distribuidos Symphony Plus y controladores RTU utilizados en distribución de energía.
La gravedad del escenario se acentúa porque muchos de estos equipos fueron instalados bajo la premisa de operar en redes cerradas o aisladas por aire (air-gapped), un supuesto que en la era de la convergencia digital e Industria 4.0 ha dejado de cumplirse debido a la proliferación de pasarelas IoT, conexiones de soporte técnico remoto y telemetría en la nube.
"En las redes operacionales industriales no existe el concepto de reiniciar un equipo un martes por la tarde. Un fallo de ejecución de código en un controlador de ABB o Johnson Controls puede detener una caldera de alta presión, vaciar un tanque químico o apagar una subestación de media tensión. Los parches deben planificarse con un rigor de ingeniería que preserve la seguridad física de los operadores."
2. Familias de Fallos Técnicos: Inyección en Protocolos Propietarios y Desbordamiento en Firmware
Los vectores de ataque documentados en los boletines de emergencia comprenden debilidades endémicas en los protocolos y firmwares industriales:
- Autenticación Nula en Comandos de Mantenimiento de PLCs: Ciertos controladores RTU de ABB procesan paquetes en puertos de diagnóstico sin exigir firmas criptográficas ni autenticación mutua, permitiendo que un atacante conectado a la subred envíe órdenes de reprogramación de la lógica de relés.
- Desbordamiento de Enteros en Servidores Web Embebidos de BMS: Los controladores de Johnson Controls albergan consolas web ligeras con defectos de validación de búfer, facilitando ataques de denegación de servicio que bloquean los sistemas de climatización y control de presión positiva en laboratorios limpios o quirófanos.
- Inyección de Código Remoto en Suites SCADA Symphony Plus: Fallos de deserialización de objetos en los servidores de supervisión de ABB conceden a un actor no autenticado la posibilidad de inyectar scripts maliciosos con privilegios del sistema operativo anfitrión.
- Falsificación de Telemetría mediante Ataques Man-in-the-Middle (MitM): Ausencia de cifrado en el tráfico de supervisión bajo protocolos Modbus TCP o BACnet/IP, posibilitando a un intruso alterar las lecturas de temperatura y presión mostradas al operador humano mientras altera el proceso industrial encubiertamente.
Complejidad del Ciclo de Vida del Hardware Industrial
Uno de los factores que dificulta la remediación inmediata es la longevidad del equipamiento en planta: los controladores industriales tienen ciclos de vida operativa de entre 15 y 25 años. Muchos dispositivos carecen de memoria flash suficiente para soportar capas criptográficas avanzadas o actualizaciones de firmware automáticas, requiriendo paradas técnicas de mantenimiento programadas para su intervención.
3. Arquitectura Defensiva Conforme al Modelo Purdue: Segmentación y Zonas de Confianza
Para proteger estos activos críticos sin comprometer la estabilidad operativa continua, las directivas internacionales exigen la aplicación irrestricta de la norma ISA/IEC 62443 y el respeto riguroso del Modelo Purdue:
Los dispositivos de campo y controladores lógicos (Niveles 1 y 2 de Purdue) deben estar estrictamente recluidos dentro de redes de área local virtuales (VLANs) dedicadas, sin acceso directo a internet ni a la red de oficinas corporativas (Nivel 4). Todo intercambio de telemetría hacia los servidores de supervisión SCADA debe atravesar una zona desmilitarizada industrial (IDMZ, Nivel 3.5) equipada con cortafuegos industriales con inspección profunda de paquetes (DPI) capaces de filtrar tráfico Modbus, DNP3 y BACnet comando por comando.
Asimismo, las sesiones de acceso remoto para teleasistencia de los fabricantes deben canalizarse a través de servidores bastion con autenticación física de doble factor (FIDO2) y grabación de sesiones en video en tiempo real, revocando de inmediato las conexiones una vez culminada la ventana de soporte autorizada.
4. Análisis FinOps en OT: Costo de Parada No Planificada vs. Inversión en Ciberdefensa Industrial
La ecuación económica en plantas industriales y energéticas difiere sustancialmente de la auditoría informática tradicional:
Una interrupción imprevista de operaciones provocada por un incidente cibernético en una refinería, acería o planta farmacéutica de gran envergadura genera pérdidas que oscilan entre USD 180.000 y USD 450.000 por cada hora de paralización de la línea de producción, sin contabilizar los costos de descarte de lotes contaminados y los riesgos de sanciones ambientales o laborales.
En contrapartida, diseñar e implementar un programa de modernización de ciberseguridad industrial que incluya firewalls OT con inspección DPI, sensores pasivos de detección de anomalías en red y monitoreo continuo mediante un SOC especializado demanda una inversión inicial (CapEx) promedio de USD 120.000 a USD 280.000, amortizable a 5 años. Este esquema reduce en un 94% la superficie de ataque y permite coordinar las actualizaciones de firmware durante las paradas de mantenimiento rutinarias sin impactar la continuidad operativa.
5. Situación en Centrales Térmicas, Hidroeléctricas e Industrias de Argentina
La infraestructura productiva argentina depende en gran medida de sistemas provistos por ambas corporaciones:
- Generación y Transporte de Electricidad: Gran parte de las subestaciones transformadoras y centrales térmicas del Sistema Argentino de Interconexión (SADI) utilizan relés de protección y terminales remotas de ABB, exigiendo auditorías urgentes de sus enlaces de comunicación.
- Grandes Edificios y Centros Comerciales: Los sistemas de climatización, presurización contra incendios y control de accesos de importantes torres corporativas en Puerto Madero y Catalinas Norte operan sobre plataformas Metasys de Johnson Controls expuestas a redes de telecomunicaciones.
- Industria de Alimentos y Bebidas: Embotelladoras y molinos harineros en las provincias de Buenos Aires, Córdoba y Santa Fe deben verificar la segmentación de sus líneas de envasado automatizadas para prevenir sabotajes encubiertos.
6. Hoja de Ruta en 4 Pasos para Remediar Sistemas Johnson Controls y ABB
Plan de contingencia y mitigación para gerencias de planta, ingeniería operacional y ciberseguridad:
- Inventario Exhaustivo de Activos de Campo y Firmwares: Mapear la totalidad de PLCs, RTUs, módulos de comunicación y servidores SCADA de la planta, registrando números de serie y versiones de firmware instaladas.
- Aislamiento Inmediato y Restricción de Rutas de Tráfico: Bloquear el acceso a internet de cualquier controlador industrial, deshabilitar protocolos de administración remota no seguros (como Telnet o HTTP sin cifrar) y confinar los equipos tras cortafuegos industriales.
- Planificación de Ventanas de Parcheo Homologadas: Coordinar con los representantes oficiales de Johnson Controls y ABB la aplicación de los parches oficiales durante las próximas paradas programadas de mantenimiento, realizando respaldos completos de la lógica de control previa.
- Despliegue de Monitoreo Pasivo de Anomalías OT: Instalar sensores de inspección pasiva en los conmutadores de red para detectar intentos de inyección de paquetes extraños o cambios no autorizados en los programas de los controladores sin interferir con el tráfico en tiempo real.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor