Citrix libera parches de emergencia para zero-day de autenticación SAML (CVE-2026-88779) en NetScaler
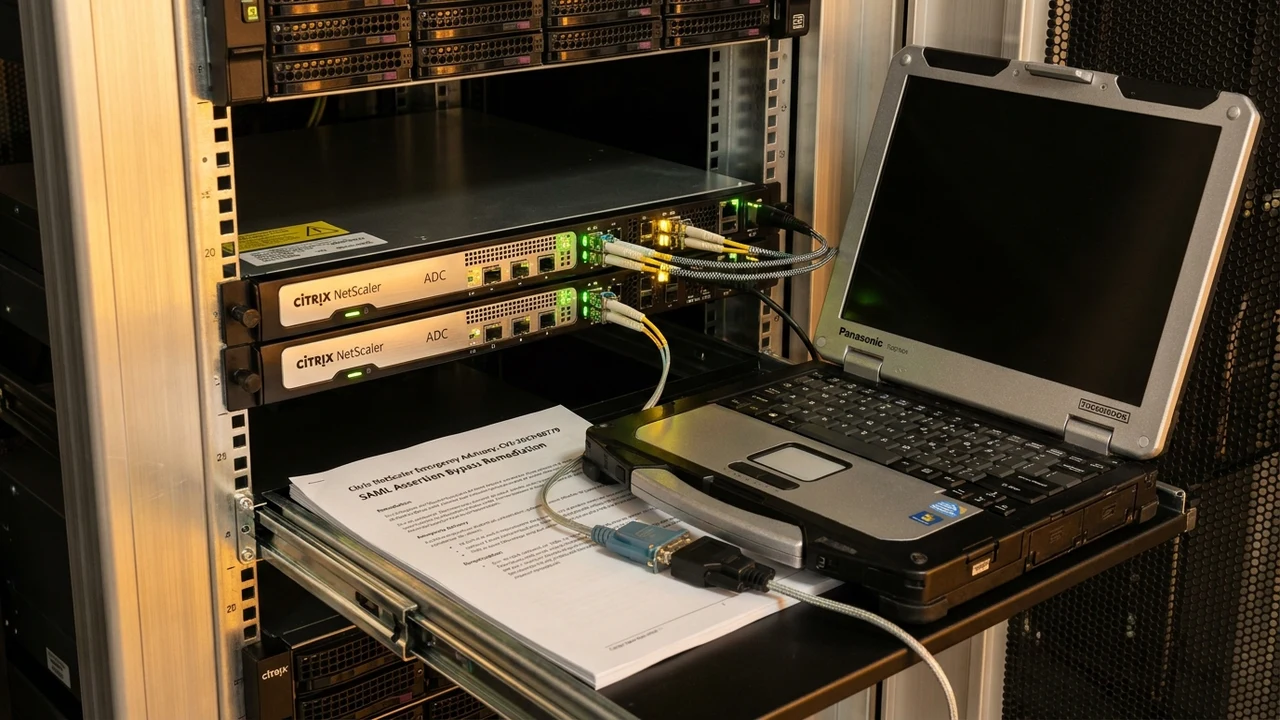
Citrix ha publicado de forma urgente actualizaciones de seguridad fuera de ciclo para neutralizar una peligrosa vulnerabilidad zero-day activamente explotada (CVE-2026-88779) en NetScaler ADC (antes Citrix ADC) y NetScaler Gateway. De acuerdo con los informes técnicos de Aviatrix Threat Research y la orden de mitigación perentoria incorporada al catálogo de CISA Known Exploited Vulnerabilities Catalog, el fallo de seguridad compromete de raíz la validación de aserciones de identidad bajo el protocolo SAML 2.0, facultando a actores de amenazas no autenticados a falsificar identidades de usuario, eludir el segundo factor de autenticación (MFA) y secuestrar sesiones completas de escritorios virtuales y redes VPN corporativas.
1. Alarma Global en el Perímetro Corporativo: Liberación de Parches de Emergencia por Citrix
Los dispositivos NetScaler ADC (Application Delivery Controller) y NetScaler Gateway constituyen una de las tecnologías perimetrales más críticas y extensamente adoptadas en las redes empresariales de todo el mundo. Operan como balanceadores de carga de alta disponibilidad, terminadores de túneles SSL/TLS y pasarelas de acceso remoto seguro a escritorios virtuales (Citrix Virtual Apps and Desktops) y aplicaciones web corporativas internas para millones de empleados que trabajan en modalidad remota o híbrida.
La gravedad del aviso emitido por Citrix radica en su carácter de vulnerabilidad zero-day bajo explotación activa confirmada: grupos avanzados de ciberespionaje y operadores de ransomware ya estaban utilizando el exploit en ataques dirigidos contra infraestructuras críticas antes de que los parches de seguridad estuvieran disponibles públicamente. La falla ha sido catalogada con un puntaje de severidad de 9.4 sobre 10 en la escala CVSS, ubicándose al tope de las prioridades de defensa cibernética internacional.
Ante la evidencia de compromisos en producción, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) incorporó de inmediato la falla a su catálogo de vulnerabilidades explotadas (KEV Catalog), exigiendo a todas las agencias gubernamentales y operadores esenciales aplicar los paquetes de remediación o aislar los gateways de internet público en un plazo perentorio improrrogable.
"Un zero-day de autenticación en NetScaler equivale a entregarle la llave maestra de la puerta principal a cualquier intruso de la red. Si el gateway confía en una aserción SAML falsificada, el atacante no necesita descifrar contraseñas ni burlar el teléfono del empleado: ingresa directamente como administrador de la red corporativa, con acceso a todos los escritorios virtuales y túneles de datos internos."
2. Desglose Técnico de la Falla CVE-2026-88779: Falsificación de Respuestas SAML
El análisis pericial de la vulnerabilidad expone una falla estructural en el analizador de firmas digitales XML implementado en el motor de autenticación de NetScaler:
- Vulnerabilidad de Envoltorio de Firma XML (XML Signature Wrapping - XSW): Cuando NetScaler está configurado para actuar como Proveedor de Servicios (SP - Service Provider) federado con un Proveedor de Identidades externo (IdP como Microsoft Entra ID / Azure AD, Okta o Ping Identity) mediante SAML 2.0, el motor AAA analiza las respuestas de autenticación firmadas por el IdP.
- Desconexión entre la Verificación de Firma y la Extracción de Datos: El analizador criptográfico valida que la firma XML del documento sea matemáticamente correcta, pero el módulo que extrae los atributos de identidad (`saml:Subject` y `saml:AttributeStatement`) no restringe su lectura estrictamente al elemento XML verificado por la firma.
- Inyección de Aserciones Falsificadas: Un atacante no autenticado puede interceptar o reutilizar una respuesta SAML legítima perteneciente a cualquier usuario común, e insertar un segundo bloque de aserción sin firmar dentro de la misma estructura XML con el nombre de usuario de un Administrador de Dominio. NetScaler valida la firma del bloque original pero crea la sesión autenticada con los privilegios del bloque inyectado.
- Elusión Total del Segundo Factor (MFA Bypass): Dado que el gateway asume que el Proveedor de Identidades ya validó todos los factores de autenticación (incluyendo biometría y tokens OTP), la sesión corporativa se abre de forma inmediata sin solicitar ningún desafío adicional de seguridad.
Secuestro de Sesiones Existentes y Evasión Forense
Además de generar sesiones nuevas falsificadas, los atacantes logran manipular cookies de sesión activas (`NSC_AAAC`), lo que les permite acoplarse silenciosamente a sesiones de escritorios remotos de directivos corporativos que se encuentran trabajando en ese momento, observando su pantalla en vivo y exfiltrando documentos confidenciales sin levantar sospechas en los registros tradicionales de desconexión.
3. Arquitectura Perimetral y el Desafío Zero Trust en Controladores ADC
Para comprender el impacto catastrófico de un compromiso en NetScaler, es fundamental examinar su posición topológica en la red corporativa:
Los appliances NetScaler son dispositivos de doble interfaz (dual-homed) ubicados en el límite exacto entre el internet público y la red interna de la empresa. Su función primordial es recibir las conexiones externas no confiables en la DMZ y, una vez autenticadas, encaminarlas directamente hacia las subredes internas más protegidas donde residen los servidores de base de datos, los controladores de dominio de Active Directory y los repositorios de código.
Si un atacante elude los controles de autenticación en NetScaler, obtiene de forma instantánea un túnel de acceso a la red interna (VPN completa o sesión ICA/HDX), burlando de un plumazo todas las capas tradicionales de cortafuegos de borde. Por este motivo, los estándares modernos de arquitectura Zero Trust prohíben que las aplicaciones internas confíen ciegamente en que una conexión es legítima simplemente porque proviene de la dirección IP interna del balanceador NetScaler, exigiendo autenticación mutua de transporte (mTLS) e inspección de privilegios a nivel de microservicios.
4. Análisis FinOps: Pérdidas por Intrusión Perimetral vs. Procedimiento de Failover HA
La evaluación económica de esta crisis pone en evidencia que postergar la instalación de parches críticos bajo el argumento de no interrumpir la operativa laboral es una decisión financieramente ruinosa:
El antecedente de intrusiones en plataformas NetScaler desactualizadas —como la célebre crisis de Citrix Bleed (CVE-2023-4966)— generó pérdidas corporativas promedio de USD 3,8 millones a USD 7,2 millones por incidente, considerando costos de rescate extorsivo, reconstrucción de redes destruidas por ransomware, litigios civiles por filtración de datos de clientes y daño reputacional irreparable.
En contraposición, el procedimiento técnico para aplicar los parches acumulativos oficiales de Citrix en un par de appliances configurados en Alta Disponibilidad (HA - High Availability) es extraordinariamente ágil:
- Se actualiza en primer lugar el nodo secundario (nodo pasivo), proceso que no afecta en absoluto las conexiones activas de los usuarios.
- Se ejecuta una conmutación forzada transparente (failover manual) que transfiere las sesiones en menos de dos segundos.
- Se actualiza el nodo primario original y se normaliza el clúster.
El costo operativo total de ejecutar este procedimiento con ingenieros de redes certificados no supera los USD 1.500, lo que demuestra un retorno de inversión en ciberdefensa inconmensurable al eliminar por completo la exposición a ataques masivos.
5. Exposición en Grandes Corporaciones y Sector Público en Argentina
El mercado corporativo argentino presenta una densa penetración de plataformas Citrix NetScaler:
- Sector Bancario y Financiero de Primera Línea: Los bancos más importantes del país utilizan NetScaler Gateway como la puerta de acceso obligatoria para que sus analistas de crédito, operadores de mesa de dinero y gerentes de sucursal se conecten de forma remota a los sistemas centrales.
- Empresas de Medicina Prepaga y Salud: Grandes redes de sanatorios y prestadores de salud emplean escritorios virtuales Citrix para el acceso de médicos a historias clínicas electrónicas y sistemas de diagnóstico por imágenes.
- Organismos Estatales y Ministerios Nacionales: Dependencias públicas clave utilizan gateways NetScaler para el teletrabajo de funcionarios, muchos de los cuales conservan interfaces de administración (NSIP) mapeadas erróneamente con direcciones IP públicas sin un cortafuegos de aplicaciones web (WAF) intermediario.
6. Hoja de Ruta en 4 Pasos para Blindar NetScaler ADC y NetScaler Gateway
Instrucciones operativas de emergencia de cumplimiento obligatorio para administradores de perímetro y directores de ciberseguridad:
- Actualización Inmediata del Firmware a Versiones Remediadas: Descargar e instalar de forma perentoria las versiones de software liberadas por Citrix (NetScaler ADC y Gateway versiones 14.1, 13.1 y 13.0 en sus compilaciones parcheadas), verificando previamente las sumas de verificación criptográficas SHA-256.
- Terminación Forzada y Revocación de Todas las Sesiones Activas: Ejecutar inmediatamente después de la actualización el comando de consola CLI `kill aaa session -all` para forzar la desconexión de todas las sesiones de usuario y purgar cualquier token de sesión potencialmente manipulado por los atacantes.
- Inspección Forense de Logs de Autenticación (`ns.log`): Auditar los archivos de registro en `/var/log/ns.log` buscando discrepancias entre los identificadores de aserción SAML y los nombres de usuario autenticados, y revisar los registros de acceso a recursos internos para detectar anomalías de tráfico post-autenticación.
- Aislamiento Estricto de la Interfaz de Gestión (NSIP): Restringir el acceso a la IP de administración de NetScaler (NSIP) y a la consola gráfica exclusivamente a subredes internas de gestión fuera de banda (OOBM), prohibiendo de forma terminante cualquier acceso administrativo desde internet público.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor