CISA advierte que venció el plazo federal para mitigar el zero-day de autenticación SAML en Citrix NetScaler
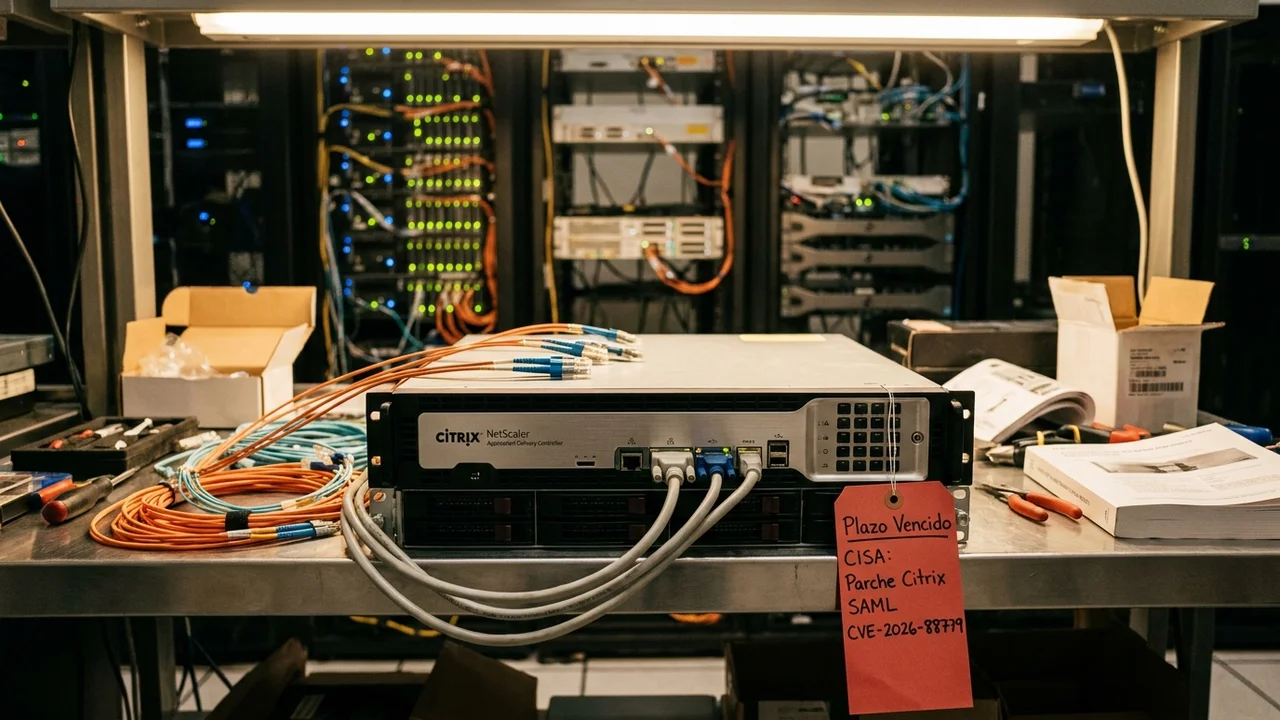
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) de los Estados Unidos emitió un recordatorio de máxima urgencia al confirmar el vencimiento del plazo perentorio establecido bajo la Directiva Operativa Vinculante (BOD 22-01) para la remediación obligatoria de la falla crítica de omisión de autenticación SAML que afecta a los controladores de entrega de aplicaciones Citrix NetScaler ADC y NetScaler Gateway. Respaldado por los boletines técnicos de Citrix Security Bulletins, el organismo advirtió que los sistemas no parchados se consideran comprometidos de forma activa por actores de amenazas avanzados (APTs) y grupos de ransomware, instando a las organizaciones públicas y privadas a ejecutar auditorías forenses inmediatas para erradicar accesos no autorizados en sus perímetros.
1. Vencimiento del Plazo Mandatorio: La Urgencia Global de Remediación
El catálogo de Vulnerabilidades Explotadas Conocidas (KEV) gestionado por CISA constituye el estándar de referencia global para la priorización defensiva en organizaciones públicas y corporativas. Cuando una vulnerabilidad es incorporada a este catálogo con una fecha límite de cumplimiento mandatorio (Due Date), la señal de alerta es inequívoca: la falla está siendo activamente explotada en el mundo real para perpetrar espionaje gubernamental, sustracción masiva de datos y despliegue de malware destructivo.
En el caso específico del fallo de autenticación SAML en Citrix NetScaler, el plazo federal ha expirado oficialmente en esta jornada. Para los organismos del gobierno federal estadounidense, el vencimiento acarrea la obligación legal de desconectar físicamente de la red cualquier dispositivo que no haya sido actualizado a la versión de firmware segura. Para el sector financiero, sanitario y empresarial a escala mundial, el hito marca un punto de no retorno: mantener un gateway Citrix expuesto sin parchar equivale a dejar las puertas abiertas de par en par a los intrusos cibernéticos.
Los reportes de inteligencia de telemetría indican que grupos afiliados a franquicias de ransomware como LockBit y Akira han automatizado el escaneo de appliances NetScaler a nivel global, logrando infiltrar redes corporativas en cuestión de segundos tras identificar configuraciones de proveedor de servicios (Service Provider - SP) SAML vulnerables.
"El vencimiento del plazo de la directiva vinculante de CISA debe ser interpretado por todos los comités de seguridad corporativa como una orden de evacuación digital. En este momento, no se debe asumir que el dispositivo está seguro porque aún no se observaron alarmas visibles; cualquier gateway Citrix NetScaler que haya permanecido expuesto a Internet en las últimas dos semanas sin actualizar debe ser tratado formalmente como un sistema comprometido y requerir investigación forense."
2. Anatomía Técnica del Fallo: Deconstrucción del Bypass SAML y la Creación de Sesiones
La gravedad del fallo radica en la elegancia destructiva de su mecanismo de explotación, analizado a fondo por la División de Perímetro y Balanceo de Carga:
- Deficiencia en el Parser de Aserciones SAML (XML Signature Wrapping / Parsing Flaw): Cuando NetScaler está configurado como proveedor de servicios SAML para gestionar el inicio de sesión único (SSO), delega la verificación de identidad en un proveedor de identidad externo (IdP como Azure AD / Entra ID, Okta o PingFederate). La rutina interna de procesamiento del XML de NetScaler contiene un error en la validación de la firma criptográfica cuando ciertos elementos del mensaje son manipulados o truncados.
- Omisión Completa de la Autenticación (Authentication Bypass): Un atacante no autenticado puede enviar una aserción SAML sintética elaborada artesanalmente sin una firma digital válida expedida por el IdP. Debido al fallo en la lógica de control, el demonio
nsppe(NetScaler Packet Processing Engine) valida erróneamente la aserción como fidedigna y genera una cookie de sesión (NSC_AAAC) con privilegios de usuario legítimo o administrador. - Secuestro de Sesión y Acceso a la Red Interna: Obtenida la cookie de sesión válida en NetScaler Gateway, el atacante accede al portal corporativo y puede descargar configuraciones de VPN completas, mapear los recursos compartidos internos y establecer túneles seguros hacia servidores y bases de datos corporativas sin levantar sospechas en los sistemas de telemetría habituales.
- Invisibilidad ante Registros Tradicionales: Dado que el tráfico de ataque utiliza el flujo estándar de inicio de sesión SAML a través del puerto 443/TCP y no involucra patrones de inyección de código binario ruidosos, los cortafuegos convencionales y sistemas IDS que no analizan la estructura profunda del protocolo SAML no logran detectar la anomalía.
Comprobación de la Persistencia Post-Explotación
Los investigadores alertan que la simple aplicación del parche de firmware no elimina las amenazas si el dispositivo ya fue vulnerado antes de la actualización. Los atacantes suelen aprovechar el acceso inicial para depositar web shells en el directorio /var/netscaler/logon/ o crear cuentas administrativas de respaldo en la base de datos local del appliance, garantizando su permanencia incluso después del reinicio del sistema.
3. Análisis Económico, FinOps y Presupuesto de Mantenimiento de Infraestructura
La gestión de incidentes perimetrales de esta naturaleza ilustra de manera patente la conveniencia económica de las políticas preventivas de parcheo frente al gasto de contingencia reactiva:
El despliegue programado del parche de firmware en un clúster de alta disponibilidad de Citrix NetScaler insume entre 2 y 4 horas de ingeniería de infraestructura, representando un costo operativo estimado de USD 1.500 a USD 3.500 en horas de especialistas calificados.
Por el contrario, el impacto financiero derivado de una intrusión confirmada a través del gateway expuesto contempla:
- Servicios de Respuesta a Incidentes y Ciberperitaje Forense: La contratación de firmas internacionales de respuesta a incidentes (Retainer de IR) para aislar la red, recolectar evidencia y certificar la limpieza de la infraestructura tiene tarifas que oscilan entre USD 50.000 y USD 150.000 por evento.
- Costos de Interrupción Comercial (Downtime de Acceso Remoto): Desconectar de emergencia los gateways de acceso remoto paraliza el teletrabajo de miles de empleados corporativos, ocasionando mermas de productividad estimadas en más de USD 80.000 por jornada laboral perdida en compañías de servicios y finanzas.
- Aumento de Primas de Ciberseguros: Las aseguradoras aplican franquicias leoninas o anulan coberturas si constatan que el incidente se originó en una vulnerabilidad catalogada en la lista KEV de CISA que no fue remediada dentro de los plazos recomendados por el fabricante.
4. Panorama de Riesgo en Organizaciones de Argentina y América Latina
En el mercado corporativo argentino y regional, Citrix NetScaler representa una de las soluciones de acceso más arraigadas en grandes instituciones:
- Presencia en Banca, Aseguradoras y Organismos Estatales: Prácticamente la totalidad de los bancos de primera línea de Argentina y múltiples ministerios y dependencias de la administración pública dependen de Citrix NetScaler para brindar acceso remoto seguro a sus operadores bancarios y sistemas de home banking.
- Resistencia al Cambio por Miedo a Caídas de Servicio: Históricamente, muchos administradores de sistemas locales postergan las actualizaciones de firmware de NetScaler por temor a desconfigurar complejas políticas de balanceo de carga o romper reglas de reescritura de tráfico (URL Transform) que sustentan aplicaciones críticas. Este enfoque conservador ha dejado a decenas de gateways expuestos indefensos frente a exploits públicos.
- Necesidad de Auditoría en la Cadena de Suministro: Las empresas argentinas que utilizan proveedores de desarrollo de software o contact centers tercerizados deben exigirles evidencia documental de que sus propios accesos remotos Citrix han sido actualizados, evitando que una brecha en la red del contratista comprometa los datos corporativos centrales.
5. Hoja de Ruta en 4 Pasos para la Auditoría Forense y Remediación en NetScaler
Procedimiento técnico riguroso de respuesta inmediata recomendado para todas las infraestructuras que cuenten con Citrix NetScaler ADC o Gateway:
- Actualización Inmediata al Firmware Corregido Oficial de Citrix: Descargar las compilaciones seguras provistas en los boletines oficiales de soporte de Citrix para las ramas de firmware soportadas (versiones 14.1, 13.1 y 13.0) y aplicarlas respetando la secuencia de clúster de conmutación por error (Failover).
- Inspección Forense de Archivos y Búsqueda de Web Shells: Conectarse a la consola de administración vía SSH y auditar los directorios del sistema de archivos BSD (especialmente
/netscaler/ns_gui/y/var/vpn/) para constatar la inexistencia de scripts PHP, Perl o binarios no autorizados introducidos por intrusos. - Revocación y Regeneración de Sesiones Activas y Certificados: Forzar la terminación inmediata de todas las sesiones de usuario activas en NetScaler, purgar las tablas de autenticación AAA y revocar y regenerar los certificados de firma SAML compartidos con los proveedores de identidad (IdP).
- Revisión Exhaustiva de Logs de Autenticación en el IdP: Contrastar los registros de acceso en el proveedor de identidad (Azure AD / Okta) contra los registros de acceso en NetScaler: si se detectan sesiones iniciadas en el gateway que no registran un evento de autenticación correspondiente y exitoso en el IdP, el appliance debe considerarse vulnerado e iniciarse el protocolo de respuesta a incidentes.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor