Ciberactores patrocinados dirigen campañas AitM contra directores de políticas de IA
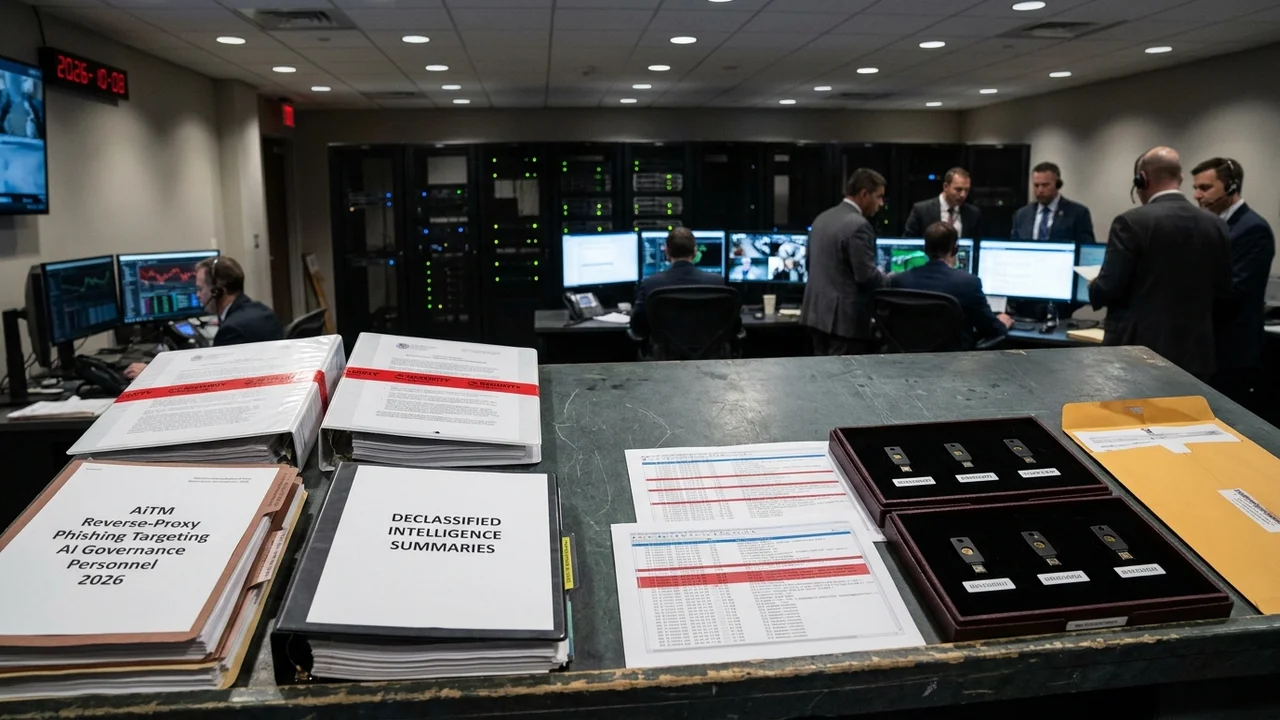
En una escalada de operaciones encubiertas de alta precisión orientada a capturar la agenda geopolítica y las directrices regulatorias de la tecnología de vanguardia, grupos cibernéticos patrocinados por estados han desatado una masiva ofensiva de suplantación de identidad mediante Adversary-in-the-Middle (AitM). Las incursiones, detalladas por la investigación de Cybersecurity Journal y corroboradas por alertas de emergencia de la agencia federal CISA Advisory, tienen como objetivo exclusivo a directores de políticas públicas de IA, asesores de seguridad nacional, miembros de comités parlamentarios y directores de think tanks en Washington, Bruselas y Londres, buscando interceptar borradores de leyes de gobernanza y acuerdos de no proliferación de modelos frontera antes de su difusión pública.
1. Tácticas Avanzadas AitM: Burlar la Doble Autenticación Convencional
El vector de ataque desplegado en estas incursiones prescinde del phishing rudimentario para adoptar arquitecturas proxy inversas hiperrealistas basadas en plataformas como Evilginx 3 y frameworks propietarios adaptados. Los agresores dirigen a las víctimas —mediante invitaciones personalizadas a cumbres internacionales de gobernanza de IA o solicitudes de revisión académica peer-review— hacia portales falsos que clonan en tiempo real los portales de autenticación corporativa de Microsoft 365, Google Workspace o plataformas diplomáticas seguras.
Cuando el funcionario introduce sus credenciales y aprueba la solicitud de autenticación multifactor (ya sea mediante una aplicación de códigos TOTP o una notificación de tipo push en su teléfono inteligente), el servidor intermedio del adversario intercepta la respuesta, la transmite a los servidores legítimos del proveedor y captura las cookies de sesión activas (Session Tokens) resultantes. Con este testigo criptográfico en su poder, el ciberactor clona la sesión autenticada en sus propios navegadores, eludiendo por completo la protección del segundo factor sin necesidad de conocer la contraseña definitiva ni alertar a los controles de acceso convencionales.
"El phishing ha dejado de ser un simple fraude de contraseñas para convertirse en una operación de secuestro de identidad en tránsito. Los métodos de autenticación basados en SMS o aplicaciones de autenticación estándar son completamente vulnerables a técnicas AitM; solo las llaves físicas resistentes al phishing vinculadas criptográficamente al dominio del navegador pueden detener esta hemorragia."
2. El Botín Geopolítico: Borradores Regulatorios, Chips y Cuotas de Supercómputo
A diferencia de los ataques habituales de ransomware que buscan el chantaje económico o la extorsión sobre bases de datos de clientes, las campañas patrocinadas persiguen inteligencia estratégica que definirá el equilibrio de poder tecnológico de la próxima década:
- Borradores de Acuerdos Multilaterales de Contención de IA: Intercepción de minutas confidenciales sobre tratados de restricción de potencia de entrenamiento (cómputo superior a 10^26 FLOPs) y salvaguardas de bioseguridad entre potencias occidentales y aliados asiáticos.
- Políticas de Control de Exportación de Silicio Avanzado: Conocimiento anticipado de listas de entidades sancionadas, nuevas clasificaciones arancelarias para aceleradoras gráficas y restricciones a equipos de litografía de nueva generación.
- Listas de Expertos y Auditores Red Teaming de Modelos Frontera: Identificación nominal de los ingenieros encargados de auditar vulnerabilidades críticas en los laboratorios más avanzados para dirigirles ataques dirigidos de ingeniería social.
- Mapeo de Redes Institucionales y Correos No Oficiales: Acceso a buzones privados donde figuras públicas y legisladores discuten posiciones de voto sobre normativas de responsabilidad civil algorítmica y derechos de autor.
Persistencia Sigilosa y Reglas de Reenvío Ocultas
Una vez capturada la sesión, los atacantes configuran silenciosamente reglas de reenvío en Outlook Web App para transferir todo correo que contenga términos como «export control», «GPU ban», «frontier lab» o «compute threshold» hacia buzones en servicios encriptados offshore, operando durante meses en total sigilo.
3. Análisis FinOps: Coste del Compromiso de Sesión y Retorno de Inversión FIDO2
La respuesta ante ataques de robo de tokens exige una reconversión tecnológica cuyos números justifican una reasignación presupuestaria urgente:
- Impacto Financiero de la Fuga de Información Estratégica: Para una institución o corporación involucrada en políticas públicas de IA, el coste promedio de remediación, análisis pericial forense y auditoría tras una intrusión de esta escala supera los USD 4,2 millones en pérdidas directas y reconfiguración de activos.
- Ecuación de Inversión en Llaves de Seguridad FIDO2 / Passkeys: Equipar a toda la plantilla de asesores, directores y analistas con llaves criptográficas de hardware (como YubiKeys) representa un gasto de USD 60 a USD 90 por usuario, frente a un costo de respuesta a incidentes miles de veces superior.
- Disminución Drástica del Fraude de Identidad: Organizaciones gubernamentales y empresas que han impuesto el uso mandatorio de FIDO2/WebAuthn registran una reducción del 99,8% en intrusiones exitosas por phishing, neutralizando los ataques de proxy inverso en la capa física de transporte.
4. Implicancias y Lecciones para Organismos y Empresas en Argentina
El panorama de ciberamenazas internacionales sobre la toma de decisiones tecnológicas interpela directamente al sector público y privado de la República Argentina:
- Vulnerabilidad en Funcionarios y Reguladores Locales: Miembros del Congreso Nacional, autoridades de la Secretaría de Innovación, Ciencia y Tecnología, y jueces especializados en delitos informáticos suelen emplear autenticación basada en SMS o contraseñas simples, quedando desprotegidos ante campañas de espionaje regional o corporativo.
- Protección de Negociaciones Estratégicas y Soberanía Tecnológica: En momentos en que Argentina define acuerdos clave sobre infraestructura de telecomunicaciones, minería de litio para baterías y centros de datos de IA en la Patagonia, la custodia de las comunicaciones de los funcionarios negociadores es un imperativo de seguridad del Estado.
- Directivas para FinTechs y Empresas Reguladas (BCRA y CNV): Bancos y entidades financieras argentinas deben actualizar sus esquemas de autenticación administrativa, reconociendo que los tokens basados en aplicaciones de celular ya no garantizan inmunidad ante kits de phishing AitM que circulan libremente en foros clandestinos.
5. El Paso a la Resistencia Criptográfica: Vinculación de Canal FIDO2/WebAuthn
La vulnerabilidad inherente de las aplicaciones móviles reside en que el usuario introduce el código en una página que parece auténtica pero reside en otro dominio. El estándar FIDO2/WebAuthn soluciona este dilema mediante vinculación criptográfica de origen: la llave física negocia directamente con el navegador web y valida el dominio del servidor destino. Si el usuario se encuentra en un dominio falso montado por el atacante, la llave rehúsa enviar la firma criptográfica, frustrando el ataque instantáneamente.
6. Hoja de Ruta Operativa: Blindaje de Cuentas contra Ataques Adversary-in-the-Middle
Checklist estructurado en cuatro fases para directores de seguridad de la información (CISO), administradores de nube e instituciones gubernamentales:
- Despliegue Universal de Autenticación Resistente a Phishing: Implementar llaves físicas de seguridad FIDO2 (hardware tokens) o Passkeys integradas en el dispositivo, deshabilitando de forma compulsiva el uso de SMS y códigos numéricos en cuentas de acceso privilegiado.
- Políticas de Acceso Condicional con Evaluación Continua de Sesión: Configurar mecanismos de Continuous Access Evaluation (CAE) en Microsoft Entra ID o Google Workspace para revocar de inmediato las cookies si la IP del usuario o la postura de seguridad del terminal cambia durante la sesión.
- Restricción de Acceso Exclusivo a Dispositivos Gestionados (MDM): Exigir que el inicio de sesión a plataformas sensibles únicamente pueda consumarse desde equipos corporativos inscritos en la plataforma de gestión de dispositivos, bloqueando accesos desde navegadores externos no inventariados.
- Inspección Continua de Reglas de Buzón y APIs de Correo: Automatizar scripts de monitoreo diario que detecten la creación sospechosa de reglas de filtrado o reenvío externo de correos electrónicos en las casillas del personal directivo.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor