Fabricantes de automatización industrial alertan sobre fallas de autenticación en PLCs y paneles HMI
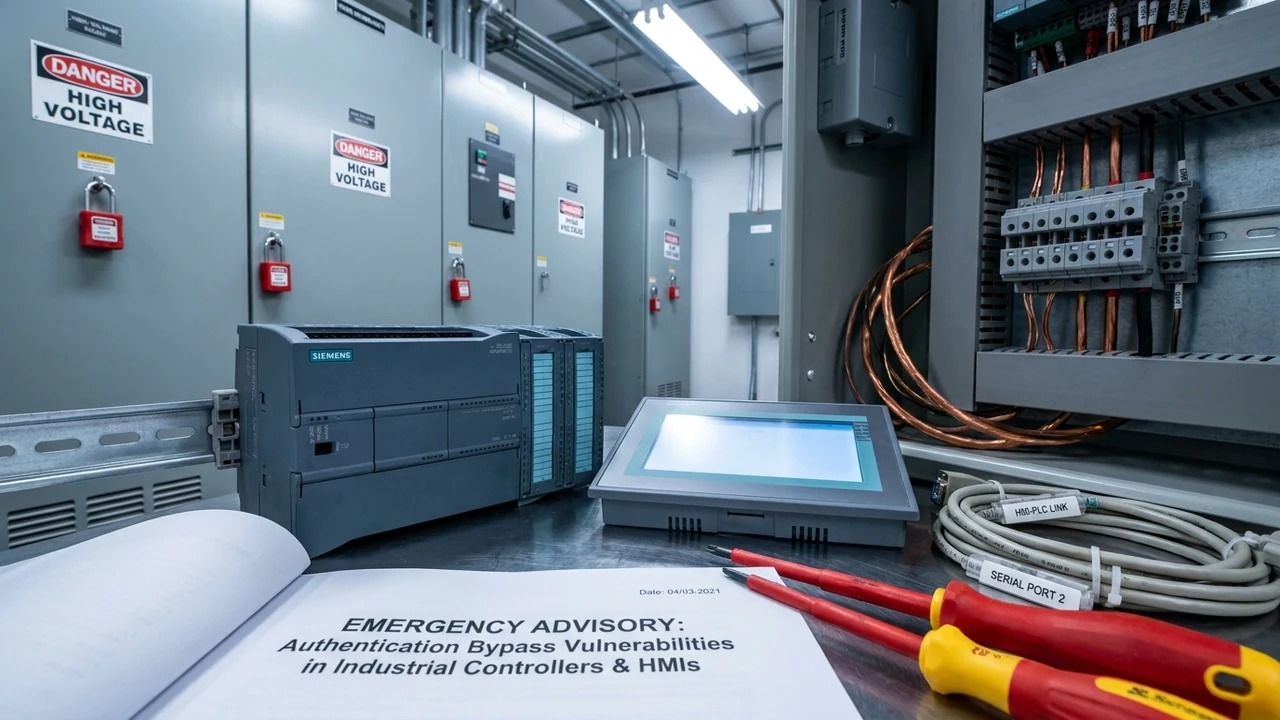
Los principales fabricantes mundiales de equipamiento de automatización de procesos industriales —entre ellos gigantes del sector como ABB, Johnson Controls y consorcios internacionales de control industrial—, de forma coordinada con la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA), han emitido una serie de boletines de emergencia por vulnerabilidades críticas de omisión de autenticación en Controladores Lógicos Programables (PLCs) y Paneles de Interfaz Hombre-Máquina (HMI). Las fallas permiten a atacantes remotos alterar secuencias de control mecánico, forzar paradas intempestivas en líneas de montaje continuo y falsear la telemetría enviada a los operadores humanos en plantas químicas, alimentarias y energéticas.
1. Alerta Coordinada en Tecnologías Operacionales (OT): Riesgo Físico y Continuidad Fabril
A diferencia de los incidentes de ciberseguridad que afectan a las redes informáticas de oficinas (IT), donde el objetivo principal suele ser la protección de la confidencialidad de bases de datos o balances contables, los ciberataques contra entornos de tecnología operacional (OT) conllevan riesgos directos sobre el mundo físico: rotura de maquinaria pesada de alto costo, riesgos para la integridad física de los operarios fabriles y desastres medioambientales por fugas de sustancias tóxicas.
Los avisos emitidos en el portal especializado CISA Industrial Control Systems Advisories y en los centros de respuesta de incidentes de ABB Cybersecurity Alerts señalan múltiples fallas con puntajes de severidad que alcanzan 9.8 sobre 10 en la escala CVSS v3.1. Las debilidades afectan tanto a controladores lógicos programables compactos como a terminales táctiles de visualización HMI que gobiernan autoclaves, cintas transportadoras, compresores de gas y sistemas de enfriamiento industrial.
La proliferación de iniciativas de transformación digital e Industria 4.0 ha propiciado que muchos de estos controladores, originalmente diseñados para operar en redes totalmente aisladas físicamente (air-gapped), hayan sido conectados a redes corporativas o a la nube mediante módems celulares y pasarelas IoT industriales sin las debidas salvaguardas de segmentación, exponiéndolos a intrusiones procedentes de cualquier rincón de la red.
"En una planta industrial no existe el concepto de aplicar un parche un martes por la tarde reiniciando el equipo. Detener un horno de fundición o un reactor químico de fermentación puede causar pérdidas irrecuperables. Pero dejar un PLC con una falla de autenticación conectado a la red equivale a dejar los comandos de la fábrica en manos de cualquier actor hostil capaz de enviar un paquete TCP."
2. Anatomía Técnica de los Fallos: Omisión de Autenticación y Manipulación de Lógica de Relés
Las vulnerabilidades reportadas por los fabricantes comprometen la raíz de los protocolos de comunicación y la gestión web de los dispositivos de campo:
- Omisión de Autenticación en Servidores Web Embebidos de Paneles HMI: Ciertos paneles táctiles industriales incorporan consolas web ligeras para monitoreo remoto que procesan solicitudes HTTP sin validar adecuadamente las cookies de sesión, permitiendo a un atacante acceder a la interfaz de control y presionar botones virtuales de arranque o parada de motores.
- Inyección Directa de Paquetes en Protocolos de Campo no Cifrados: Fallas en la implementación de protocolos como Modbus TCP, EtherNet/IP y BACnet permiten a un adversario en la subred operacional enviar tramas de escritura forzada en registros de memoria de los PLCs sin necesidad de autenticarse criptográficamente.
- Sobreescritura de Lógica de Escalera (Ladder Logic) en PLCs: A través de comandos de diagnóstico indebidamente expuestos, un atacante puede cargar un programa adulterado en la memoria flash del controlador, alterando los umbrales de temperatura o presión de seguridad operativa.
- Ataques de Falsificación de Telemetría (Man-in-the-Middle Industrial): El atacante intercepta la comunicación entre el PLC y la pantalla del operador humano, congelando los indicadores de presión en valores normales mientras en el proceso real la presión se eleva hasta niveles destructivos (táctica clásica inspirada en Stuxnet).
Desafío Estructural: La Longevidad del Hardware Industrial
Uno de los principales obstáculos para la remediación de estas fallas es que los equipos industriales tienen ciclos de vida de entre 15 y 25 años. Muchos de los PLCs en producción carecen de capacidad de procesamiento o memoria suficiente para soportar cifrado TLS o firmas digitales, obligando a los ingenieros a implementar medidas de protección perimetral compensatorias.
3. Arquitectura de Defensa en Profundidad: Modelo Purdue y Segmentación ISA/IEC 62443
Para mitigar estas amenazas sin poner en riesgo la disponibilidad continua de las plantas, las directivas internacionales de ingeniería de control exigen la adopción irrestricta de la norma ISA/IEC 62443 y el modelo Purdue de referencia:
Los dispositivos de campo, sensores y actuadores (Nivel 1 de Purdue) y los controladores lógicos PLCs y paneles HMI (Nivel 2) deben estar estrictamente confinados dentro de redes de área local virtuales (VLANs) industriales aisladas. Queda terminantemente prohibido que un PLC tenga salida directa a internet o que comparta la misma subred con computadoras de oficina.
Cualquier intercambio de información entre la red de planta (OT) y la red de gestión empresarial (IT) debe canalizarse obligatoriamente a través de una Zona Desmilitarizada Industrial (IDMZ, Nivel 3.5), equipada con cortafuegos industriales capaces de realizar Inspección Profunda de Paquetes (DPI). Estos cortafuegos analizan el contenido de los comandos Modbus o EtherNet/IP y descartan cualquier orden de escritura o reprogramación que no provenga de la estación de ingeniería autorizada.
4. Análisis FinOps en Plantas Industriales: Parada no Programada vs. Ciberdefensa OT
La justificación económica de las inversiones en ciberseguridad industrial se mide en términos de disponibilidad de planta y prevención de pérdidas de producción:
En industrias como la molienda de soja, la elaboración de lácteos o la siderurgia, una parada técnica no programada provocada por un ciberataque genera costos directos que van desde USD 85.000 hasta USD 300.000 por cada hora de inactividad, sumando el costo de la materia prima arruinada en las líneas de envasado y los costos de reprocesamiento.
En contraposición, la instalación de cortafuegos industriales especializados para segmentar la planta fabril y el despliegue de sondas pasivas de monitoreo de tráfico operacional (como Nozomi Networks, Claroty o Dragos) demandan una inversión promedio de USD 35.000 a USD 65.000 para una planta mediana. Esta inversión en ciberdefensa industrial se amortiza con el solo hecho de evitar un único incidente de paro intempestivo de producción al año.
5. Situación en el Entramado Industrial Argentino y la Agroindustria
El sector productivo argentino presenta un perfil de vulnerabilidad característico que requiere intervención urgente:
- Complejo Agroexportador del Gran Rosario: Las terminales portuarias y plantas de molienda de oleaginosas dependen masivamente de sistemas SCADA y PLCs de ABB y Rockwell para la carga automatizada de buques y la extracción de aceite.
- Industria de Alimentos y Bebidas: Centenares de plantas lecheras, bodegas y frigoríficos en Córdoba, Santa Fe y Buenos Aires han incorporado paneles HMI táctiles con acceso Wi-Fi dentro de las plantas, creando puntos ciegos de seguridad perimetral.
- Falta de Capacitación en Ciberseguridad para Personal de Planta: Persiste una brecha cultural histórica entre los ingenieros de mantenimiento eléctrico/electrónico (enfocados en que la máquina no se detenga) y los equipos de seguridad informática, dificultando la aplicación oportuna de parches y auditorías de red.
6. Hoja de Ruta en 4 Pasos para Blindar PLCs y Paneles HMI en Plantas
Plan de acción táctico recomendado para gerentes de planta, ingenieros de automatización y directores de TI:
- Aislamiento Inmediato de Controladores de las Redes IT e Internet: Auditar exhaustivamente la topología de red para desconectar de forma perentoria cualquier enlace directo entre los PLCs/HMIs y las redes de administración corporativas o módems con salida a internet.
- Segmentación Mediante Cortafuegos Industriales con Inspección DPI: Desplegar appliances de cortafuegos industriales entre las estaciones de supervisión y los controladores de campo, bloqueando las funciones de reprogramación y carga de firmware no autorizadas.
- Planificación de Ventanas de Parcheo en Paradas Programadas: Coordinar con los fabricantes y el equipo de mantenimiento de planta la actualización de los firmwares de los PLCs y HMIs durante las paradas anuales de mantenimiento preventivo, probando previamente los parches en bancos de prueba de laboratorio.
- Implementación de Monitoreo Pasivo y Detección de Anomalías: Conectar sondas pasivas de análisis de tráfico de red a los puertos espejo (SPAN) de los switches industriales para detectar paquetes anómalos o intentos de reescritura de variables sin interferir en la latencia de las señales de control de planta.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor