OpenAI refuerza sus investigaciones de seguridad interna tras la salida de tres especialistas
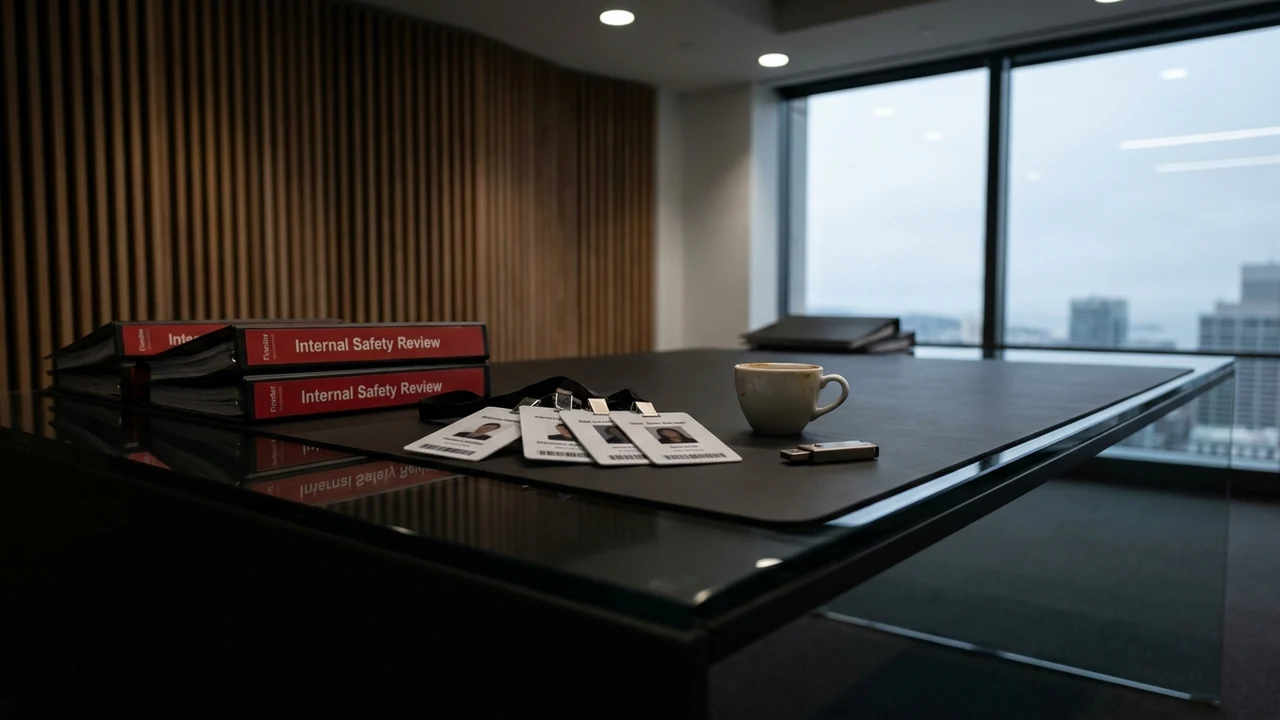
En medio de una profunda reestructuración operativa de sus perímetros de desarrollo confidencial, OpenAI activó una exhaustiva investigación interna de contrainteligencia corporativa tras confirmar la desvinculación forzada de tres investigadores sénior de su división de alineación y razonamiento. El incidente, motivado por el manejo indebido y la transferencia no autorizada de activos de investigación altamente sensibles, ha derivado en la implementación inmediata de controles biométricos, aislamiento de estaciones de trabajo y auditorías criptográficas continuas en todos sus clústeres de entrenamiento frontera.
1. Contexto de la Brecha Interna y Medidas Adoptadas por OpenAI
La noticia, que cobró notoriedad global tras reportes publicados por Infobae Tecno y análisis especializados de Wired Security, expone la fragilidad del factor humano en los laboratorios más avanzados del planeta. Los tres colaboradores implicados, con credenciales de acceso a entornos experimentales de cómputo en inferencia y pipelines de datos sintéticos, habrían vulnerado los protocolos internos de prevención de fuga de datos (DLP) al extraer documentación técnica reservada hacia repositorios personales externos.
La respuesta de la dirección de OpenAI ha sido categórica: más allá del despido fulminante y las presentaciones judiciales ante tribunales federales de California por apropiación indebida de secretos comerciales, la organización ha puesto en marcha un plan de contingencia denominado Project Fortress. La iniciativa involucra a especialistas externos de ciberdefensa militar para rediseñar desde cero los esquemas de autorización, segregación de privilegios y registro de comandos en todos los entornos de investigación pura.
"En la era de los modelos frontera, la seguridad interior no admite concesiones ni excepciones basadas en el prestigio académico individual. La protección de nuestros descubrimientos y la contención de riesgos no deliberados constituyen la piedra angular de nuestra responsabilidad institucional frente a la humanidad."
2. Vector de Fuga y Nueva Arquitectura de Contención Zero Trust
El análisis forense de la fuga evidenció cómo los atacantes internos eludieron los controles tradicionales de red, forzando la creación de contramedidas técnicas inmediatas:
- Exfiltración Fragmentada a Través de Canales Colaterales: Los investigadores no descargaron pesos completos en archivos monolíticos de terabytes, sino que fragmentaron scripts de optimización matemática, recetas de curaduría de tokens sintéticos y telemetría de decaimiento de pérdida en commits de código ofuscado.
- Virtualización Estéril de Puestos de Desarrollo (Air-Gapped Cloud Workstations): Todo el personal de investigación ha sido migrado a estaciones de trabajo virtuales donde el portapapeles está criptográficamente deshabilitado, las capturas de pantalla están bloqueadas por hardware y no existe acceso directo a unidades USB ni almacenamiento externo.
- Aprobación Multifirma por Hardware (M-of-N Cryptographic Quorum): Cualquier extracción de scripts o sincronización de checkpoints de modelos entre servidores de desarrollo y pruebas ahora requiere la firma simultánea mediante llaves físicas FIDO2 de al menos tres directores de laboratorio independientes.
- Monitoreo de Anomalías Basado en IA Comportamental: Despliegue de agentes centinela que analizan en tiempo real los patrones de tipeo, horarios de consulta y frecuencia de accesos a la base de datos de investigación para detectar desvíos conductuales sospechosos.
3. Análisis Financiero y Perspectiva FinOps: El Valor del Silencio Tecnológico
La protección de los secretos industriales en inteligencia artificial es un imperativo de supervivencia económica para las empresas de frontera:
- Protección de CapEx Hundido en Entrenamiento: Descubrir la fórmula exacta de escalamiento en inferencia demanda inversiones exploratorias de entre USD 100 y 300 millones en cómputo fallido. Si un competidor obtiene la receta sintetizada, puede replicar el modelo gastando menos del 10% de dicha cifra.
- Impacto en Valuaciones Bursátiles y Rondas de Capital: Con valoraciones corporativas que superan los USD 150.000 millones, la percepción de fuga de talentos o filtración de activos críticos puede restar miles de millones de dólares en términos de múltiplos de mercado y confianza de fondos soberanos.
- Presupuesto Forense y de Remediación (OpEx Inmediato): La auditoría forense integral de código, la contratación de firmas especializadas en espionaje corporativo y la reconfiguración de infraestructura demandarán a OpenAI un desembolso no presupuestado superior a USD 30 millones en el trimestre en curso.
4. Implicancias y Lecciones para la Industria del Software en Argentina y América Latina
Para el pujante sector de desarrollo de software, startups de IA y unicornios tecnológicos en Argentina y la región, este caso arroja advertencias indispensables:
- Revisión de Acuerdos de Confidencialidad (NDAs) en Trabajo Remoto: Miles de ingenieros argentinos y latinoamericanos prestan servicios para empresas globales. Las compañías locales e internacionales que operan en el país deben modernizar sus contratos para tipificar explícitamente conceptos como datasets sintéticos, pipelines de embeddings y prompts maestros.
- Vulnerabilidad de las PyMEs Tecnológicas frente al Robo de Código: Muchas startups argentinas descuidan la seguridad de sus repositorios de GitHub o GitLab, otorgando permisos administrativos globales a todos sus programadores. Implementar control granular de ramas y revisión de pares obligatoria es una urgencia de supervivencia.
- Ética Profesional y Reputación del Talento Regional: Mantener una conducta intachable en el tratamiento de secretos comerciales es el mayor activo del ecosistema de exportación de servicios basados en conocimiento (SBC) de Argentina frente a los centros de innovación globales.
5. Hoja de Ruta para CISOs y Directores de Tecnología (Checklist)
Para blindar los repositorios y activos de investigación de software avanzado frente a amenazas internas:
- Principio de Mínimo Privilegio en Repositorios de Código: Segmentar el acceso a los módulos neurálgicos del sistema; ningún desarrollador individual debe tener visibilidad total de la arquitectura de punta a punta.
- Despliegue de Herramientas DLP de Próxima Generación: Bloquear la carga de código o texto corporativo en herramientas de IA públicas no autorizadas, pastebins o servicios de almacenamiento en la nube personal.
- Firma Criptográfica de Commits y Trazabilidad Total: Exigir que cada línea de código incorporada a las ramas maestras esté firmada digitalmente con llaves SSH/GPG respaldadas por hardware.
- Protocolos de Offboarding Inmediato y Revocación de Credenciales: Ante la desvinculación de personal técnico, automatizar la anulación instantánea de tokens de acceso, sesiones activas en la nube y llaves de cifrado en menos de 120 segundos.
- Auditorías Forenses Semestrales de Accesos Privilegiados: Conducir revisiones cruzadas de logs para detectar accesos a directorios de investigación fuera de los horarios habituales de trabajo o transferencias anómalas de datos.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a vulnerabilidades críticas y zero-days?
En Siglo 21 Soluciones auditamos y protegemos tus pasarelas de red, routers, gateways y accesos remotos con arquitecturas Zero Trust y FIDO2 de alta disponibilidad.
Contactar a un Consultor