Directores de seguridad completan el aislamiento de balanceadores Citrix NetScaler sin parches aplicados
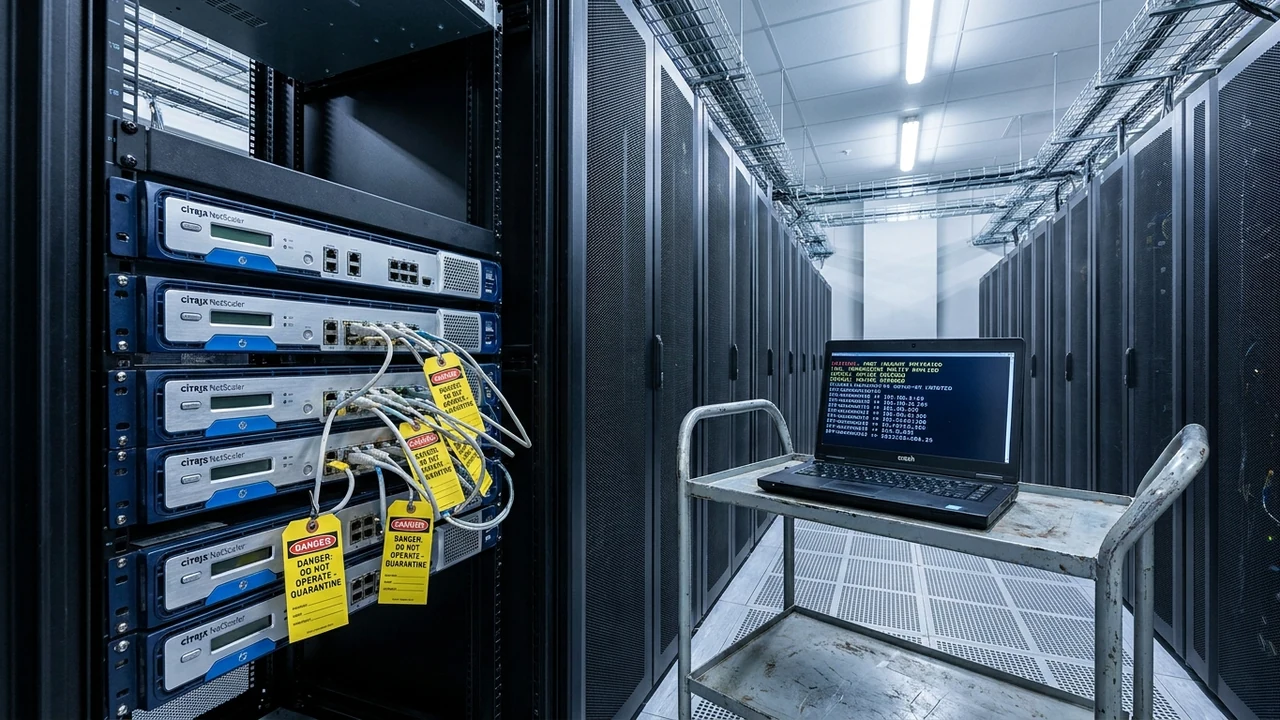
Directores de Seguridad de la Información (CISOs) y administradores de telecomunicaciones en corporaciones y entidades gubernamentales completaron hoy una maniobra de emergencia para aislar de forma estricta de internet todos los dispositivos balanceadores de carga y gateways Citrix NetScaler ADC que permanezcan sin parches aplicados. La medida, coordinada a escala internacional tras detectarse múltiples cadenas de explotación activa de ejecución remota de código e inyección de memoria, busca frenar en seco el secuestro masivo de sesiones corporativas y la implantación de web shells persistentes en la frontera de las redes corporativas.
1. Aislamiento Mandatorio de Balanceadores NetScaler: La Batalla por el Perímetro Corporativo
La decisión de desconectar o recluir tras cortafuegos restrictivos a los appliances perimetrales se formalizó tras la advertencia emitida por consorcios internacionales de seguridad y confirmada en los boletines de soporte de Citrix Security Bulletins & Advisories. Los balanceadores de carga de aplicaciones (ADC) y concentradores de VPN NetScaler representan la puerta de entrada principal para el trabajo remoto de miles de empleados bancarios, médicos y gubernamentales.
Sin embargo, su exposición directa en direcciones IP públicas los ha transformado en el blanco favorito de bandas de ransomware avanzadas y grupos de amenazas persistentes avanzadas (APT). Al confirmarse que actores maliciosos continuaban comprometiendo appliances que no habían recibido las actualizaciones de seguridad más recientes, los comités de ciberseguridad abandonaron la tolerancia y ordenaron el corte inmediato del tráfico entrante sobre cualquier equipo cuya versión de firmware no haya sido certificada como limpia por los equipos forenses.
"Un appliance perimetral desactualizado en la frontera de la red no es un simple cuello de botella técnico; es un canal abierto y no auditado para que el adversario extraiga claves de cifrado en memoria, robe sesiones activas y se desplace lateralmente hacia los centros de cómputos. El aislamiento total es la única medida sensata mientras se culmina la actualización y la auditoría forense."
2. Familias de Amenazas: Inyección de Memoria, Secuestro de Sesiones y Web Shells
La gravedad del vector de ataque radica en la naturaleza de las vulnerabilidades que afectan a estos concentradores perimetrales:
- Fugas de Información en Memoria no Autenticadas (Buffer Overread): Variantes del fallo crítico histórico Citrix Bleed permiten a un atacante enviar peticiones HTTP no válidas que fuerzan al dispositivo a devolver fragmentos de la memoria RAM del sistema, conteniendo cookies de sesión de usuarios previamente autenticados y tokens de doble factor activos.
- Secuestro de Sesión sin Credenciales: Reutilizando las cookies exfiltradas de la memoria, los cibercriminales ingresan directamente al portal corporativo suplantando a usuarios legítimos con privilegios de administrador, eludiendo por completo las barreras de autenticación multifactor (MFA).
- Implantación Silenciosa de Puertas Traseras (Web Shells): Una vez con acceso al sistema operativo subyacente (FreeBSD modificado), los atacantes alojan archivos PHP maliciosos en directorios web legítimos (`/netscaler/ns_gui/`), garantizando un acceso duradero incluso después de que el dispositivo sea reiniciado.
- Pivoting Hacia el Directorio Activo: Desde el appliance comprometido, el atacante utiliza las cuentas de servicio asociadas al protocolo LDAP o Kerberos para escanear y comprometer controladores de dominio internos.
Complejidad Forense en Dispositivos Basados en Firmware Propietario
Uno de los mayores obstáculos para los equipos de respuesta a incidentes es que los balanceadores ADC funcionan con arquitecturas embebidas altamente optimizadas donde las herramientas tradicionales de detección y respuesta en endpoints (EDR) no pueden ejecutarse directamente, exigiendo auditorías de memoria fuera de banda y análisis forense de logs por scripts externos.
3. Análisis Técnico de la Arquitectura de Intrusión y Ejecución de Scripts IOC
Para verificar fehacientemente si un dispositivo NetScaler ha sufrido una intrusión, los administradores deben ejecutar los scripts forenses provistos por el fabricante a través de la consola de administración segura:
El proceso de inspección audita minuciosamente las sumas criptográficas de los binarios del kernel en `/flash/` y analiza la presencia de archivos sospechosos en `/var/tmp/`, `/var/netscaler/bins/` y directorios temporales de HTTP. Asimismo, se rastrean intentos de explotación en los archivos de eventos `httpaccess.log` y `ns.log`, buscando patrones de solicitudes inusualmente voluminosas o líneas que registren fallas de segmentación en el proceso `nsppe` (NetScaler Packet Processing Engine).
4. FinOps y CapEx: El Costo Financiero de la Deuda Técnica Perimetral
El análisis de costos corporativo demuestra que mantener cajas de hardware heredadas en el perímetro es económicamente insostenible:
El costo de un peritaje forense de emergencia para descontaminar un clúster de balanceadores de carga comprometidos oscila entre USD 60.000 y USD 140.000 en honorarios de consultores forenses externos, sin contabilizar las pérdidas provocadas por la interrupción del acceso remoto de los trabajadores durante los días de parálisis operativa.
Por su parte, acelerar la transición hacia modelos de Acceso a la Red de Confianza Cero (ZTNA) y pasarelas de borde de servicio seguro (SASE) basadas en la nube, conforme a las directrices de CISA Known Exploited Vulnerabilities Catalog, representa un costo operativo predecible de aproximadamente USD 7 a USD 12 mensuales por usuario. Para una corporación de 1.000 empleados remotos, esto equivale a unos USD 96.000 anuales, eliminando de raíz las costosas renovaciones de licencias de hardware perimetral, el mantenimiento de firmware de emergencia y las ventanas nocturnas de parcheo crítico.
5. Situación en el Sector Financiero, Sanitario y Gubernamental de Argentina
En el panorama empresarial argentino, los gateways Citrix continúan siendo una pieza neurálgica del acceso remoto institucional:
- Banca Corporativa y Entidades Financieras: Múltiples bancos utilizan balanceadores NetScaler para publicar terminales bursátiles, sistemas de transferencias electrónicas y escritorios virtuales para sus operadores, exponiendo transacciones millonarias ante la falta de mitigación inmediata.
- Clínicas, Obras Sociales y Redes de Salud: El acceso a los sistemas de historias clínicas digitales y software de gestión hospitalaria suele canalizarse a través de estos concentradores, generando riesgos de violación a la Ley Nacional de Protección de Datos Personales (Ley 25.326).
- Falta de Ventanas de Mantenimiento por Exigencias de Negocio: Muchas organizaciones demoraron los parches alegando que el reinicio de los equipos interrumpía la operativa continua 24/7, una decisión negligente que culminó en el aislamiento de emergencia impuesto por las áreas de seguridad.
6. Guía de Ejecución en 5 Pasos para Aislar, Auditar y Remediar NetScaler ADC
Directrices perentorias para los administradores de infraestructura y redes de seguridad:
- Aislamiento de la Interfaz WAN Pública: Restringir de inmediato las listas de control de acceso (ACLs) perimetrales para bloquear el tráfico entrante de internet hacia las IPs virtuales (VIPs) del gateway, permitiendo únicamente conexiones originadas desde rangos de gestión seguros.
- Ejecución del Script Oficial de Detección de Compromiso: Montar el script de escaneo forense de Citrix vía SSH y verificar si existen anomalías en el sistema de archivos, procesos en ejecución no autorizados o web shells en los directorios de la interfaz gráfica.
- Reconstrucción Limpia de Firmware (Clean Factory Rebuild): En caso de detectarse cualquier indicio de compromiso o alteración de binarios, no intentar parches superficiales: se debe reinstalar el sistema operativo desde una imagen de firmware oficial descargada directamente desde el portal oficial del fabricante.
- Revocación Masiva y Regeneración de Secretos Criptográficos: Rotar de forma obligatoria los certificados TLS del servidor, las contraseñas de las cuentas de servicio conectadas al Directorio Activo (LDAP/Kerberos) y los secretos compartidos SAML/RADIUS.
- Planificación de la Migración a Conectores ZTNA: Establecer una hoja de ruta a 90 días para sustituir los gateways VPN expuestos por una arquitectura de confianza cero que verifique la identidad y el estado del dispositivo en cada petición sin abrir puertos entrantes.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a vulnerabilidades críticas y zero-days?
En Siglo 21 Soluciones auditamos y protegemos tus pasarelas de red, routers, gateways y accesos remotos con arquitecturas Zero Trust y FIDO2 de alta disponibilidad.
Contactar a un Consultor