Rige la Resolución 483/2026 del Ministerio de Justicia para capacitación forense en ciberdelitos
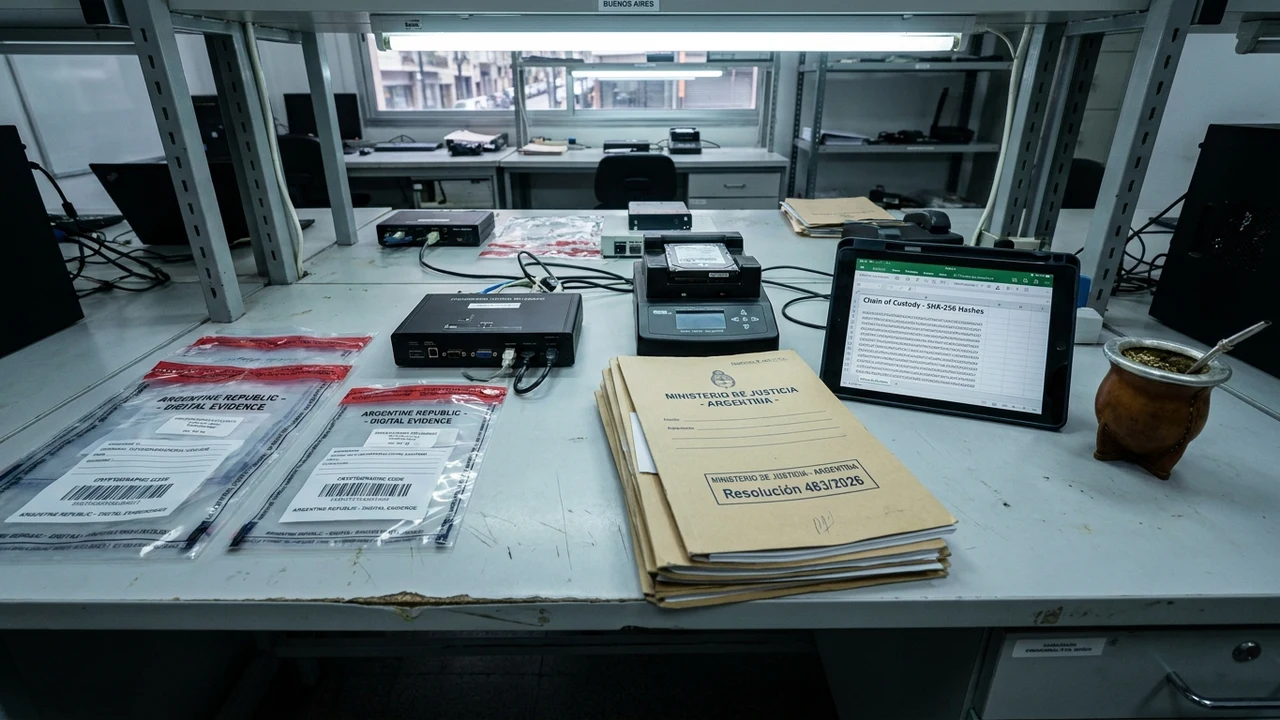
Comenzó a regir de manera vinculante en todo el territorio nacional la Resolución 483/2026 del Ministerio de Justicia, una disposición de alto impacto procesal y tecnológico que establece el nuevo Protocolo Nacional de Capacitación Forense y Tratamiento de Evidencia Digital en Ciberdelitos. La normativa unifica los criterios técnicos exigibles a peritos judiciales, fuerzas de seguridad y departamentos corporativos de incidentes, basándose en los estándares internacionales ISO/IEC 27037 y RFC 3227. Su entrada en vigencia redefine los requisitos de admisibilidad probatoria en los tribunales federales y provinciales, sancionando la nulidad procesal de toda pericia informática que vulnere la cadena de custodia criptográfica.
1. Fundamentos de la Resolución 483/2026: El Fin de la Informalidad Probatoria
De acuerdo con el texto normativo promulgado en el Boletín Oficial de la República Argentina, la resolución surge como respuesta a la creciente cantidad de causas judiciales por delitos económicos informáticos, intrusiones a redes corporativas y fraudes bancarios que fracasaban en instancias de juicio debido a deficiencias metodológicas en la recolección inicial de los datos digitales.
Tradicionalmente, la incautación de discos rígidos, el análisis de mensajes de chat o la extracción de registros de servidores se realizaban mediante prácticas heterogéneas, sin verificación matemática de inmutabilidad y a cargo de personal no certificado. La nueva normativa establece que la prueba electrónica posee una naturaleza volátil y fácilmente manipulable, exigiendo que todo procedimiento pericial cumpla con una estricta rigurosidad científica para ser admisible ante un tribunal.
"En el proceso penal y corporativo contemporáneo, un archivo digital sin hash criptográfico verificable y sin una cadena de custodia ininterrumpida carece de valor jurídico. La Resolución 483/2026 profesionaliza la labor forense y garantiza que las investigaciones por ciberdelito descansen sobre certezas científicas indiscutibles."
2. Estándares Técnicos Vinculantes: ISO/IEC 27037 y RFC 3227 (Orden de Volatilidad)
Tal como se detalla en las directrices procesales promovidas por la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI), el protocolo exige la aplicación directa de normativas técnicas internacionales:
- Adopción de la Norma ISO/IEC 27037: Fija los procedimientos estandarizados para las cuatro etapas de la evidencia digital: Identificación, Recolección, Adquisición y Preservación. Prohíbe de forma taxativa trabajar sobre los dispositivos originales, obligando a realizar copias forenses bit a bit (clonaciones espejo).
- Respeto Estricto al RFC 3227 (Order of Volatility): Al intervenir un equipo informático activo, el perito debe capturar primero los datos más efímeros antes de que se pierdan por un apagado o reinicio:
- Registros del procesador y caché de memoria.
- Contenido íntegro de la memoria RAM volátil.
- Estado de conexiones de red y sockets activos.
- Procesos en ejecución y tablas de enrutamiento.
- Datos del sistema de archivos en disco duro o memoria NAND.
- Registros de auditoría (logs) y medios de respaldo externos.
- Integridad Matemática por Algoritmos Criptográficos Seguros: Obliga a generar sumas de verificación mediante funciones hash SHA-256 o SHA-3 inmediatamente antes y después de cada copia, descartando de forma definitiva el uso del obsoleto y vulnerable MD5.
Uso Obligatorio de Bloqueadores de Escritura por Hardware
El protocolo estipula que toda lectura de medios de almacenamiento (discos duros SATA, unidades NVMe, memorias USB) debe realizarse a través de bloqueadores de escritura físicos (hardware write blockers). Conectar un dispositivo de evidencia directamente a un puerto USB estándar de una computadora de oficina sin esta protección altera las marcas temporales (timestamps) del sistema de archivos, configurando una causal directa de nulidad de la prueba en juicio.
3. Impacto en los Departamentos Legales y Equipos de Seguridad Corporativos
La Resolución 483/2026 no afecta únicamente a las fuerzas policiales, sino que redefine por completo la responsabilidad de las empresas privadas frente a incidentes internos:
- Investigaciones Internas de Fraude y Fuga de Datos: Si una empresa sospecha que un empleado desleal está sustrayendo secretos comerciales o transfiriendo fondos ilícitamente, la revisión de su computadora corporativa debe seguir este protocolo al pie de la letra. De lo contrario, un eventual despido justificado o una denuncia penal serán desestimados por vulneración del debido proceso.
- Contratos de Trabajo y Políticas de Uso Aceptable: Las corporaciones deben actualizar sus manuales internos informando expresamente a los colaboradores que los dispositivos provistos por la firma son auditables bajo estándares forenses homologados, resguardando la legalidad de las pruebas sin violar el derecho a la intimidad.
4. Análisis FinOps: Pérdidas Judiciales por Prueba Nula vs. Inversión en Laboratorio Forense
El análisis de costo-beneficio de la conformidad normativa pone de relieve la rentabilidad de contar con procedimientos forenses estandarizados:
En causas por fraude informático contra corporaciones en la justicia nacional, la pérdida promedio atribuible a la anulación de la evidencia digital por errores en la cadena de custodia asciende a USD 180.000 entre fondos imposibles de recuperar, costas judiciales impuestas a la empresa denunciante e indemnizaciones laborales agravadas.
En contrapartida, certificar a dos analistas de seguridad internos bajo normas ISO 27037 y equipar a la empresa con un kit básico de respuesta ante incidentes (estación forense portátil, bloqueadores de escritura y software de adquisición validado) requiere una inversión de capital (CapEx) de aproximadamente USD 12.000 por única vez y costos anuales de actualización de USD 2.500. Esta previsión blinda jurídicamente los activos de la compañía ante cualquier controversia judicial.
5. Retos de Implementación en las Jurisdicciones Provinciales Argentinas
La entrada en vigor de la norma plantea asimetrías operativas que deben resolverse con urgencia:
- Disparidad Presupuestaria en Fiscalías y Fuerzas de Seguridad: Mientras que la Ciudad de Buenos Aires y algunas provincias cuentan con laboratorios forenses avanzados, numerosas jurisdicciones del interior del país carecen de equipamiento de adquisición de memoria RAM en el lugar del hecho.
- Colaboración Público-Privada Indispensable: Los bancos, proveedores de telecomunicaciones e industrias estratégicas deberán cooperar técnicamente con las fiscalías para aportar registros de tráfico y logs preservados criptográficamente de manera expedita.
- Capacitación Masiva de Jueces y Magistrados: Resulta prioritario educar a jueces y secretarios de juzgado para que comprendan los fundamentos matemáticos de los hashes criptográficos y las copias bit a bit a la hora de valorar las pruebas en sus sentencias.
6. Hoja de Ruta de 5 Pasos para Alinear los Protocolos Corporativos con la Resolución 483/2026
Plan de acción inmediato para directores jurídicos, compliance officers y gerentes de IT:
- Auditar los Protocolos Internos de Respuesta a Incidentes (IRP): Adaptar los manuales de procedimientos de la empresa para incorporar taxativamente los requisitos de la norma ISO/IEC 27037 y el orden de volatilidad del RFC 3227.
- Adquirir Kits de Bloqueo de Escritura y Medios de Almacenamiento Certificados: Disponer en el departamento de sistemas de al menos un bloqueador de escritura por hardware y discos duros vírgenes con empaque sellado para clonaciones forenses.
- Estandarizar el Formulario de Cadena de Custodia: Diseñar un documento formal que registre cada traslado, custodia, hash de verificación, fecha, hora y firma de los responsables que hayan manipulado cualquier dispositivo investigado.
- Capacitar al Equipo de Soporte Técnico e Infraestructura: Entrenar a los administradores de sistemas para que jamás reinicien ni apaguen bruscamente una máquina comprometida, preservando la memoria RAM antes de cualquier intento de desinfección.
- Homologar Peritos Informáticos Externos Matriculados: Establecer acuerdos previos con peritos oficiales y firmas especializadas con acreditación judicial para que asistan a la compañía de inmediato ante un incidente de gravedad penal.
Fuentes & Referencias Verificadas
¿Necesitás adecuar tus sistemas a las nuevas normativas de ciberseguridad y protección de datos?
En Siglo 21 Soluciones te asesoramos en compliance algorítmico, trazabilidad y cumplimiento legal para proteger tu negocio.
Contactar a un Consultor