El Ministerio de Justicia implementa el programa de especialización forense para delitos informáticos
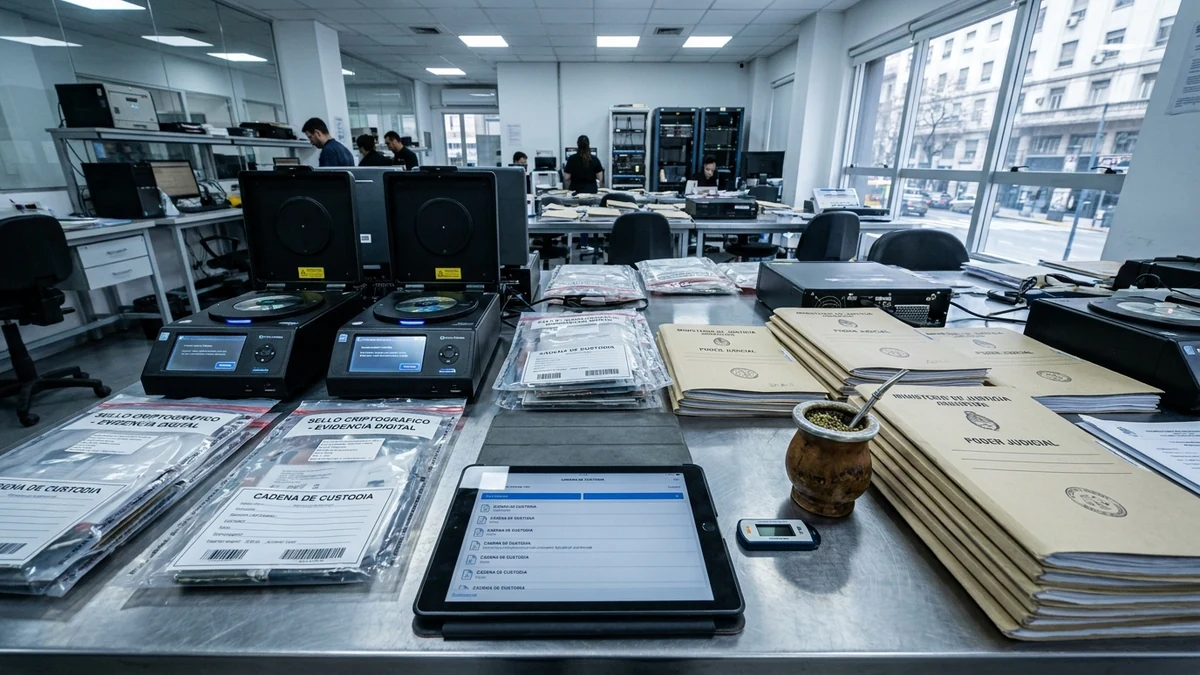
En un paso decisivo para cerrar la brecha técnica entre la sofisticación del cibercrimen y las herramientas de investigación en sede judicial, el Ministerio de Justicia de la Nación puso en marcha el Programa Nacional de Especialización Forense para Delitos Informáticos. La iniciativa convoca a fiscales especializados, peritos informáticos oficiales de cuerpos judiciales y cuadros de las fuerzas federales de seguridad, brindando entrenamiento avanzado en técnicas de adquisición de memoria RAM en caliente, peritaje de entornos de computación en la nube y trazabilidad de fondos en cadenas de bloques (blockchain forensics), asegurando que la evidencia digital recolectada mantenga su estricta validez probatoria en juicio oral.
1. El Desafío Procesal: La Brecha entre el Delito Digital y la Justicia Tradicional
De acuerdo con los fundamentos expresados por las autoridades en el portal del Ministerio de Justicia de la Nación, durante años una gran cantidad de investigaciones penales sobre fraudes corporativos, sabotajes industriales y extorsiones digitales terminaban naufragando en los tribunales debido a vicios de forma en la recolección de la evidencia.
El apagar abruptamente una computadora incautada, el acceder a un teléfono móvil sin una bolsa de Faraday para aislarlo de la red celular o el copiar archivos de un disco rígido sin calcular de forma inmediata su valor hash criptográfico han sido motivos recurrentes de nulidad procesal planteados por las defensas. El nuevo programa apunta a homogeneizar las prácticas de todas las jurisdicciones del país bajo estándares internacionales ISO/IEC 27037.
"En el entorno digital, la prueba es extraordinariamente volátil e intangible. Un solo clic incorrecto por parte de un funcionario judicial inexperto puede alterar marcas de tiempo críticas y destruir meses de investigación penal."
2. Protocolo SAIJ y el Nuevo Estándar de Preservación de Evidencia Volátil
A través de las resoluciones detalladas en el Sistema Argentino de Información Jurídica (SAIJ), el protocolo general de actuación para la recolección de evidencia digital redefine el orden de adquisición según la volatilidad de los datos:
- Memoria RAM y Conexiones de Red Activas: En sistemas modernos que utilizan cifrado de disco completo (BitLocker o LUKS), apagar el equipo bloquea irremediablemente el acceso a la información. La evidencia en memoria volátil (claves de cifrado en texto plano, procesos en ejecución y conexiones de sockets) debe ser adquirida con el equipo encendido mediante volcados forenses certificados.
- Servidores en la Nube y Máquinas Virtuales: Procedimientos estandarizados para solicitar judicialmente la congelación de instancias e imágenes de disco (snapshots) a proveedores como AWS, Google Cloud y Microsoft Azure sin alterar metadatos.
- Dispositivos Móviles Bloqueados: Adquisición física mediante técnicas de extracción forense avanzada (JTAG y chip-off) cuando el teléfono se encuentra en estado BFU (Before First Unlock).
3. Cadena de Custodia Criptográfica: Hashing Forense (SHA-256) y Validez Legal
El pilar técnico indispensable sobre el que se asienta el peritaje digital es la demostración matemática de que la evidencia no ha sufrido alteraciones desde el momento de su secuestro hasta su presentación ante los jueces.
El nuevo programa instruye a los investigadores en la aplicación estricta de algoritmos de hashing criptográfico seguro (SHA-256 y SHA-512) tanto en la imagen forense bit a bit original como en las copias de trabajo. Cualquier discrepancia en un solo bit invalida de forma inmediata la pericia, garantizando las garantías constitucionales del debido proceso penal.
4. Análisis Económico del Litigio Digital y Trazabilidad de Criptoactivos
El programa incorpora módulos intensivos de rastreo financiero en criptomonedas y activos virtuales, dictados por analistas certificados en herramientas de inteligencia de cadenas de bloques (como Chainalysis y Elliptic).
Comprender la dinámica de mezcladores de criptomonedas (crypto mixers), puentes entre distintas cadenas (cross-chain bridges) y exchanges no regulados resulta esencial para recuperar fondos sustraídos en incidentes de ransomware empresarial. Para las víctimas corporativas, la rapidez con la que la fiscalía pueda emitir solicitudes de congelamiento cautelar a los exchanges centralizados representa la única oportunidad real de recuperar millones de dólares en activos digitales robados.
5. Impacto para el Sector Privado: Cómo Preparar a las Empresas para Actuar como Querellantes
Para las empresas argentinas que sufren ciberataques, este avance judicial exige adaptar sus propios planes de respuesta a incidentes:
- Evitar la 'Limpieza de Emergencia' del Servidor: Muchas compañías cometen el error de formatear y reinstalar los sistemas vulnerados para reanudar operaciones rápidamente, destruyendo los registros de eventos (logs) que la justicia necesita para acusar formalmente a los atacantes.
- Contar con un Perito de Parte Acreditado: Designar profesionales capaces de acompañar las medidas judiciales y asegurar que los datos comerciales confidenciales no relacionados con la causa sean resguardados bajo secreto de sumario.
- Documentar el Lucro Cesante: Cuantificar pericialmente las pérdidas económicas directas y las horas de trabajo dedicadas a la mitigación para sustentar demandas civiles resarcitorias.
6. Guía de Actuación Forense en 4 Pasos ante un Incidente Informático Corporativo
Pasos críticos para equipos de seguridad informática y asesores legales de empresas ante un ataque confirmado:
- Aislar sin Desconectar de la Electricidad: Desconectar los cables de red Ethernet y desactivar las interfaces Wi-Fi del equipo comprometido, pero mantenerlo encendido para no perder el contenido de la memoria RAM.
- Realizar una Copia de Seguridad Forense Inmediata: Extraer una imagen de la memoria volátil y clonar el disco rígido utilizando bloqueadores de escritura por hardware antes de intentar cualquier remediación.
- Preservar los Registros de Auditoría Externos: Respaldar en un medio inmutable los logs de firewalls, enrutadores, servidores de correo y consolas VPN de las últimas 72 horas.
- Efectuar la Denuncia Penal Inmediata ante la Fiscalía Especializada: Acudir a la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI) o las fiscalías temáticas locales aportando los hashes de los archivos y la cadena de custodia inicial.
Fuentes & Referencias Verificadas
¿Necesitás adecuar tus sistemas a las nuevas normativas de ciberseguridad y protección de datos?
En Siglo 21 Soluciones te asesoramos en compliance algorítmico, trazabilidad y cumplimiento legal para proteger tu negocio.
Contactar a un Consultor