El FBI fortalece protocolos de autenticación FIDO2 tras la brecha en sus bases de personal
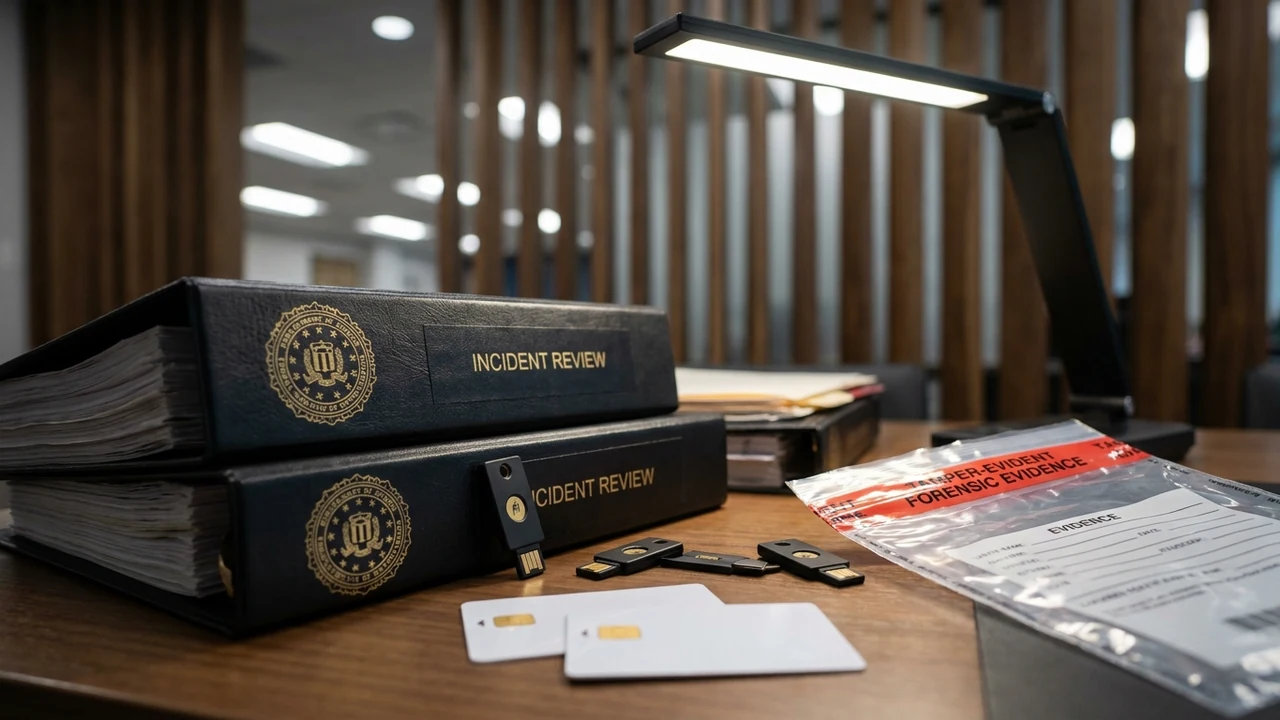
En una respuesta contundente tras la filtración que comprometió registros de credenciales y datos de legajos en sistemas de contratistas de recursos humanos, el Buró Federal de Investigaciones (FBI) anunció la implementación mandatoria e integral de protocolos de autenticación resistente al phishing basados en el estándar FIDO2 / WebAuthn. La medida erradica de forma definitiva el uso de factores de autenticación heredados —incluyendo contraseñas estáticas, códigos SMS y notificaciones push convencionales— para todos los accesos a estaciones de trabajo, servicios en la nube y redes corporativas de la agencia federal.
1. Mandato Federal Post-Incidente: Fin a los Métodos de Autenticación Heredados
La directiva interna adoptada por el Buró Federal de Investigaciones (FBI) se produce luego de una exhaustiva evaluación forense sobre los vectores de ataque empleados por actores cibernéticos estatales para acceder a registros de personal. La investigación concluyó que los métodos de autenticación multifactor tradicional (MFA), aunque superiores a las contraseñas simples, son sistemáticamente vulnerados mediante ataques de intermediario basados en proxies inversos (como Evilginx) o tácticas de agotamiento por fatiga de notificaciones (MFA fatigue/bombing).
Para neutralizar esta vulnerabilidad estructural, la conducción del FBI determinó que la única barrera criptográfica inexpugnable ante la ingeniería social automatizada es la implementación obligatoria de llaves físicas de hardware y credenciales enlazadas al origen del dominio (passkeys FIDO2). La orden abarca no solo al personal de operaciones especiales y agentes de campo, sino con carácter estricto a la totalidad de contratistas externos y personal administrativo auxiliar.
"Hemos cerrado de forma terminante la puerta a cualquier mecanismo de autenticación que dependa de la memoria de un usuario o de la transcripción manual de un código efímero. Con FIDO2, la verificación criptográfica ocurre entre el hardware físico seguro y el servidor legítimo del FBI; si un agente cae en un enlace falso, el protocolo simplemente se rehúsa a entregar la credencial al impostor."
2. Anatomía Criptográfica de FIDO2 / WebAuthn: Enlace al Origen Criptográfico
La superioridad técnica de los protocolos ratificados por la FIDO Alliance — FIDO2 Specifications radica en su arquitectura criptográfica de clave pública asimétrica:
- Par de Claves Criptográficas Únicas por Servicio: Durante el enrolamiento, la llave de seguridad física (ej. token YubiKey con enclave seguro) genera un par de claves único para el dominio específico de la agencia (`fbi.gov`). La clave privada jamás abandona el chip criptográfico resistente a manipulación física.
- Verificación Estricta del Origen (Domain Binding): Cuando el usuario se autentica, el navegador web o sistema operativo consulta a la llave física incorporando la identidad del servidor receptor. Si el usuario se encuentra en un sitio falso de phishing que simula ser el portal del organismo, los orígenes criptográficos no coinciden y la llave rechaza firmar el desafío.
- Inmunidad Absoluta al Robo de Sesiones en Tránsito: Dado que el protocolo no transmite secretos compartidos ni tokens reutilizables, los proxies inversos operados por atacantes no pueden capturar nada útil para retransmitir a la consola legítima.
- Despliegue de Biometría Local en el Dispositivo: El acceso a la llave física se encuentra condicionado al ingreso de un PIN local o lectura de huella dactilar sobre el propio token de hardware, impidiendo su utilización si el dispositivo físico es sustraído.
Políticas de Cumplimiento NIST SP 800-63B AAL3
El nuevo estándar adoptado por el organismo federal se alinea estrictamente con el nivel de aseguramiento de autenticación más elevado (AAL3) estipulado por el NIST, el cual prohíbe taxativamente la utilización de códigos de un solo uso por tiempo (TOTP en apps móviles) en sistemas clasificados de seguridad nacional.
3. Arquitectura de Despliegue: Enclave Seguro, Gestión PKI y Control de Ciclo de Vida
La puesta en marcha a escala masiva de este modelo de identidad requiere una compleja infraestructura de soporte corporativo:
El esquema implementado por el FBI asocia las llaves FIDO2 a las credenciales de verificación de identidad personal (tarjetas PIV/CAC existentes). Mediante plataformas centralizadas de gestión de credenciales (CMS), cada agente recibe dos llaves de seguridad físicas serializadas y preconfiguradas criptográficamente. El sistema permite el enrolamiento seguro fuera de banda y la revocación instantánea en el Directorio Activo federado si el token se reporta extraviado, asegurando que ningún funcionario quede desprovisto de acceso a sus herramientas de investigación.
4. FinOps de Identidad: CapEx de Llaves de Hardware versus Costo de Brechas
El análisis de costos corporativo demuestra la alta rentabilidad financiera de migrar hacia la autenticación resistente al phishing:
La adquisición masiva de llaves de hardware criptográfico certificadas FIPS 140-3 Nivel 3 representa un costo de adquisición de aproximadamente USD 55 a USD 75 por unidad. Para una organización gubernamental o corporativa con 35.000 colaboradores, aprovisionar dos llaves por persona implica una inversión en CapEx de USD 4,2 millones, más un 15% anual en logística de reemplazo y soporte.
En agudo contraste, el costo promedio de remediación, peritaje legal y multas por una sola filtración masiva de credenciales corporativas en organizaciones de este porte supera habitualmente los USD 22 millones, sin cuantificar el impacto estratégico derivado del compromiso de operaciones confidenciales en curso. La eliminación definitiva del restablecimiento periódico de contraseñas ahorra además cientos de horas de trabajo en mesas de ayuda de IT.
5. Relevancia y Estado de Situación en Entidades y Empresas de Argentina
La lección federal resuena con particular fuerza en el ecosistema corporativo e institucional del país:
- Vulnerabilidad del Sector Bancario y Fintech: Gran parte de las plataformas financieras argentinas todavía confía en el envío de códigos por SMS o emails como segundo factor para transferencias bancarias o autorización de préstamos, exponiendo a sus clientes al secuestro de líneas SIM (SIM swapping).
- Adopción Incipiente en Organismos del Estado: Aunque dependencias públicas como AFIP o el RENAPER implementaron mecanismos de doble factor, la mayoría se basa en aplicaciones de autenticación de software sin enlace de dominio, susceptibles a fraudes por phishing masivo.
- Resistencia Cultural al Cambio Tecnológico: La percepción errónea de que las llaves físicas de hardware resultan engorrosas o costosas frena la adopción en medianas empresas, que continúan sufriendo el secuestro de cuentas de correo de ejecutivos mediante ataques cotidianos de ingeniería social.
6. Hoja de Ruta en 5 Pasos para Desplegar Autenticación Resistente al Phishing (FIDO2)
Pasos estratégicos para que las organizaciones implementen una arquitectura de identidad robusta:
- Inventario de Sistemas y Evaluación de Compatibilidad WebAuthn: Relevar las aplicaciones corporativas, portales VPN y proveedores de identidad en la nube (Okta, Entra ID, Ping) que posean soporte nativo para estándares FIDO2 / WebAuthn.
- Prueba Piloto con Cuentas de Acceso Privilegiado (Admins y Ejecutivos): Iniciar la distribución mandatoria de llaves de seguridad físicas para administradores de infraestructura, directivos y personal con acceso a bases de datos confidenciales.
- Eliminación Progresiva del SMS y TOTP como Factores Secundarios: Reconfigurar las políticas de acceso condicional para rechazar códigos numéricos ingresados manualmente, exigiendo la firma criptográfica directa del navegador.
- Establecimiento de Protocolos Clave de Recuperación y Respaldo: Diseñar un mecanismo ágil para emitir credenciales de emergencia temporales sin relajar las políticas de seguridad en caso de extravío de la llave física principal.
- Extensión del Mandato FIDO2 a la Cadena de Proveedores y Terceros: Exigir contractualmente a todos los contratistas y consultores externos con acceso a la red corporativa el empleo exclusivo de autenticación resistente al phishing.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a vulnerabilidades críticas y zero-days?
En Siglo 21 Soluciones auditamos y protegemos tus pasarelas de red, routers, gateways y accesos remotos con arquitecturas Zero Trust y FIDO2 de alta disponibilidad.
Contactar a un Consultor