Auditorías del FBI confirman la revisión de credenciales comprometidas en entidades federales
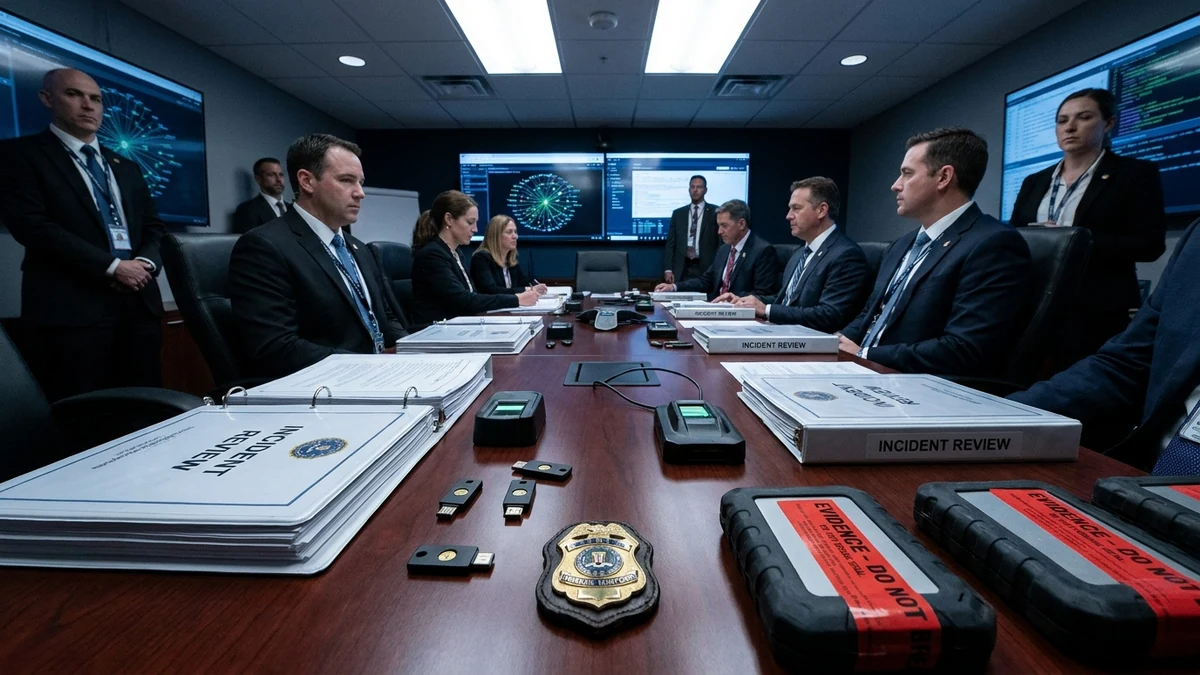
En un movimiento de alta relevancia para la seguridad informática gubernamental y corporativa, el Buró Federal de Investigaciones (FBI), a través del Internet Crime Complaint Center (IC3), confirmó la ejecución de auditorías exhaustivas sobre millones de credenciales de acceso comprometidas pertenecientes a contratistas y empleados de entidades públicas federales. El hallazgo de bases de datos masivas recolectadas por malware del tipo infostealer ha empujado a las agencias estatales a acelerar los calendarios de transición mandataria hacia estándares criptográficos de autenticación resistentes al phishing, fundamentados en el protocolo FIDO2 / WebAuthn y la eliminación definitiva de contraseñas compartidas.
1. Radiografía del Informe IC3: El Colapso de las Contraseñas y el MFA por SMS
De acuerdo con las alertas publicadas por el FBI IC3, las tácticas de intrusión más letales del último año ya no requieren sofisticados exploits de día cero para quebrar el perímetro institucional. Por el contrario, los ciberdelincuentes acceden utilizando credenciales válidas sustraídas mediante campañas globales de troyanos recolectores de información como RedLine, Lumma Stealer y Vidar.
El reporte subraya que los mecanismos de autenticación multifactor tradicionales basados en mensajes de texto (SMS) o aplicaciones de generación de códigos de un solo uso basados en tiempo (TOTP) han dejado de ser barreras infranqueables. Las herramientas automatizadas de ingeniería social inversa y los proxies inversos permiten interceptar tanto la contraseña como el token temporal en milisegundos, clonando la sesión autenticada del operador.
"El paradigma de que un usuario con una contraseña compleja y un SMS está protegido ha quedado pulverizado por la evidencia forense. Si el mecanismo de autenticación no está vinculado criptográficamente al canal TLS del dominio visitado, la credencial es susceptible de robo en tránsito."
2. Estándar NIST SP 800-63B y la Arquitectura Criptográfica FIDO2 / WebAuthn
Ante esta vulnerabilidad sistémica, las directivas federales exigen la implementación inmediata de las recomendaciones del NIST Special Publication 800-63B relativas al nivel de aseguramiento de autenticación AAL3 (Authenticator Assurance Level 3).
La arquitectura recomendada se apoya en el estándar FIDO2 y la API WebAuthn del W3C. A diferencia del ingreso tradicional:
- Criptografía Asimétrica de Clave Pública: La clave privada jamás abandona el chip criptográfico de hardware seguro (TPM del dispositivo o llave física USB FIDO2 como YubiKey).
- Enlace Criptográfico al Dominio (Origin-Bound): El navegador web y el autenticador firman un desafío criptográfico que incluye el nombre de dominio exacto del servidor. Si el usuario ingresa a una réplica fraudulenta de phishing, la firma es matemáticamente inválida y el ataque fracasa de forma automática.
- Inmunidad contra Adversary-in-the-Middle (AiTM): Incluso si un intermediario captura el tráfico entre el cliente y el servidor, no puede reutilizar el token ni acceder al secreto privado de la identidad.
3. Vectores de Ataque Modernos: Infostealers y Robo de Tokens de Sesión
La auditoría federal identificó que el principal vector que nutre los mercados negros de la dark web proviene de equipos personales de empleados en esquemas híbridos o remotos (BYOD). Un software malicioso inadvertido descargado en una máquina hogareña extrae las cookies de sesión activa del navegador (session hijacking).
Con esa cookie en su poder, el atacante puede inyectarla en su propio navegador y acceder a portales de correo institucional, repositorios de código o consolas de administración en la nube saltándose completamente los controles de MFA existentes. Esto demuestra que la seguridad moderna de identidad no puede limitarse al momento del inicio de sesión, sino que debe validar la postura de seguridad del dispositivo de forma continua a lo largo de toda la conexión.
4. Análisis FinOps y de Riesgo: Inversión en Llaves Físicas vs. Costo del Rescate
El análisis financiero de la gestión de identidades demuestra que la prevención criptográfica es sustancialmente más económica que la mitigación reactiva de incidentes.
Equipar a una organización de 500 colaboradores con llaves de hardware FIDO2 de alta resistencia física representa un gasto de capital (CapEx) aproximado de entre USD 25.000 y USD 35.000 como pago único, con una vida útil calculada en cinco años. En contraste, el costo promedio de remediación de una brecha de seguridad originada por robo de credenciales en entidades corporativas superó los USD 3,2 millones en el último período contable, contemplando costos forenses, tiempo de inactividad de operaciones, multas regulatorias y daño reputacional irreparable.
5. Implicancias y Lecciones Críticas para Empresas y Organismos en Argentina
En el ámbito empresarial y público argentino, el uso de credenciales débiles y la falta de un segundo factor robusto continúan siendo la causa raíz de más del 80% de las intrusiones documentadas por los equipos de respuesta ante incidentes:
- Reutilización de Contraseñas Corporativas: Empleados que utilizan la misma clave del correo corporativo para registrarse en portales comerciales no verificados, exponiendo a la empresa ante filtraciones masivas de terceros.
- Dependencia Insegura del SMS: En el mercado de telecomunicaciones local, los ataques de duplicación de tarjeta SIM (SIM swapping) permiten a los atacantes interceptar los SMS bancarios y corporativos con relativa facilidad.
- Acceso a Sistemas Críticos de Gestión (ERP/CRM): Gran parte de los sistemas de nómina, facturación electrónica y bases de datos transaccionales se siguen autenticando con usuario y contraseña sin requerir factores físicos de hardware.
6. Hoja de Ruta de 5 Pasos para Implementar Autenticación Resistente a Phishing
Plan de despliegue sugerido para gerentes de ciberseguridad, directores de IT y responsables de infraestructura:
- Auditoría Inmediata de Directorio Activo y Proveedores de Identidad (IdP): Mapear qué usuarios disponen de privilegios administrativos elevados y forzar el reseteo obligatorio de credenciales con más de 90 días de antigüedad.
- Deshabilitar Métodos Heredados (Legacy Authentication): Bloquear protocolos antiguos como POP3, IMAP y SMTP básico que omiten la solicitud de controles MFA modernos en plataformas como Microsoft 365 y Google Workspace.
- Desplegar Llaves FIDO2 Físicas para Administradores de Red y DevOps: Obligar a todo el personal con acceso a consolas cloud (AWS, Azure, Proxmox) a iniciar sesión exclusivamente con llaves de hardware certificadas.
- Implementar Pasaportes Digitales de Dispositivo (Device Posture): Configurar políticas de acceso condicional que verifiquen que la máquina cumpla con antivirus activo, disco cifrado con BitLocker/FileVault y versión de sistema operativo actualizada antes de autorizar el ingreso.
- Educar al Personal contra Campañas AiTM: Realizar simulacros de phishing enfocados en falsas pantallas de inicio de sesión de servicios internos para entrenar la capacidad de detección del equipo humano.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor