Auditoría forense en el FBI revela vulneración a través de sistemas de gestión de terceros
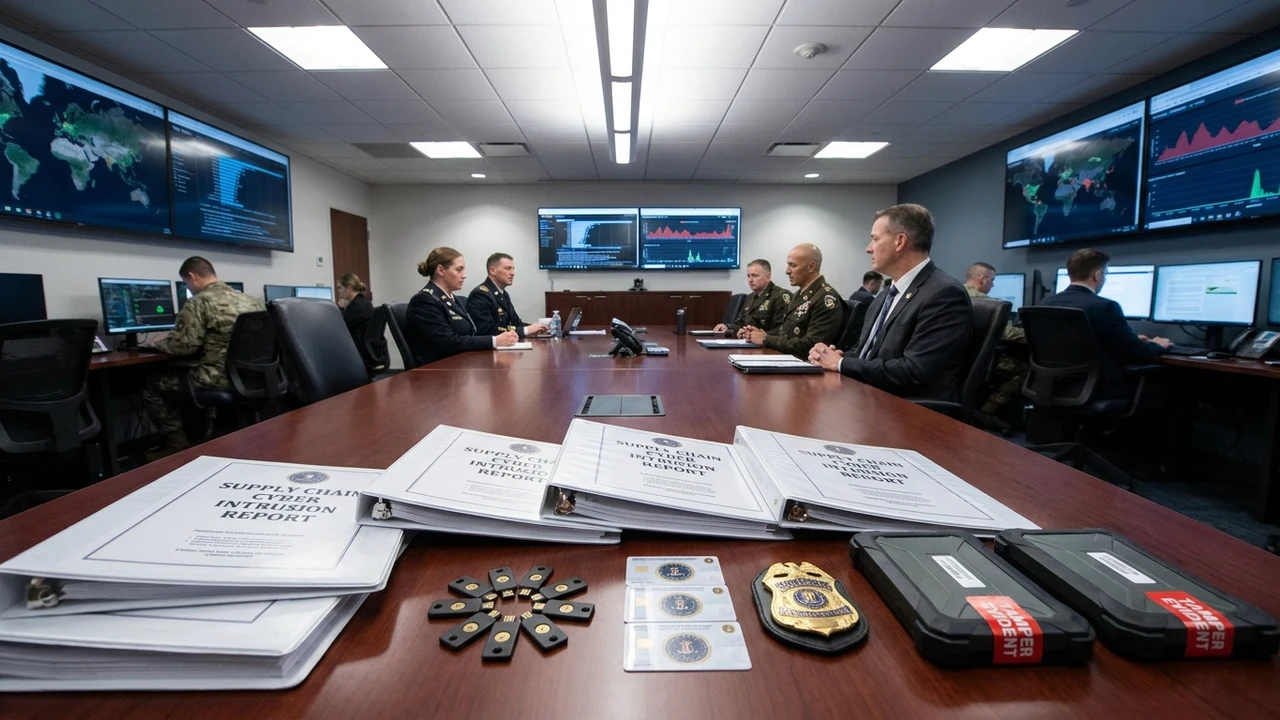
Una exhaustiva investigación forense liderada por analistas del Buró Federal de Investigaciones (FBI) y coordinada con el Centro de Quejas de Delitos en Internet (IC3) expuso un vector de vulneración crítico en entidades gubernamentales y contratistas estratégicos: la infiltración silenciosa a través de sistemas de gestión y plataformas SaaS de terceros. El reporte pone de manifiesto que las defensas perimetrales más avanzadas resultan inútiles cuando los adversarios acceden mediante credenciales legítimas y túneles de soporte técnico pertenecientes a proveedores externos no auditados, desencadenando una revisión obligatoria de las arquitecturas de confianza cero en toda la cadena de abastecimiento digital.
1. Hallazgos de la Auditoría Forense del FBI: El Caballo de Troya en el Software de Terceros
De acuerdo con las revelaciones publicadas en los informes oficiales del FBI IC3, los analistas de respuesta a incidentes identificaron patrones consistentes de intrusión que no explotaban vulnerabilidades de día cero en los servidores centrales del organismo, sino brechas previas en herramientas auxiliares de gestión remota (RMM), plataformas de tickets de soporte técnico e integraciones API de contratistas de IT.
Los atacantes lograron recolectar tokens de autenticación OAuth de larga duración y claves de acceso a consolas administrativas alojadas en proveedores de servicios gestionados (MSP). Con estas credenciales válidas en mano, los actores maliciosos se movieron lateralmente a través de las conexiones de confianza preestablecidas, eludiendo los filtros perimetrales tradicionales de inspección de paquetes. Al ingresar mediante canales formalmente autorizados para mantenimiento operativo, su presencia pasó desapercibida durante meses bajo la apariencia de tráfico de diagnóstico legítimo.
"La cadena de suministro digital es tan segura como su eslabón más vulnerable. Si una organización blinda su núcleo pero otorga accesos privilegiados ilimitados a un proveedor de servicios de mesa de ayuda o facturación sin segmentación estricta, ha entregado de facto las llaves maestras de su infraestructura."
2. Arquitectura de Intrusión: Movimiento Lateral, Secuestro de Tokens y Salto de Red
El análisis forense documentó una secuencia metódica de operaciones de ataque que demuestra la sofisticación de los actores estatales y bandas de ciberextorsión contemporáneas:
- Compromiso del Eslabón Débil: Los atacantes seleccionan proveedores de servicios de menor porte que brindan soporte periférico pero carecen de monitoreo SOC 24/7, vulnerando sus estaciones mediante infostealers o phishing dirigido.
- Extracción de Secretos Criptográficos: Desde los servidores del proveedor, los ciberdelincuentes extraen certificados TLS de cliente, tokens JWT con expiraciones prolongadas y secretos de API integrados en scripts de automatización no ofuscados.
- Pivoting y Salto de Enlace: Utilizando las sesiones de soporte remoto VPN o agentes de telemetría instalados en la red interna de la víctima principal, el atacante establece un túnel cifrado inverso hacia su infraestructura de comando y control (C2).
- Exfiltración de Bases de Datos y Cuentas de Servicio: Una vez dentro del dominio corporativo, se comprometen cuentas de servicio asociadas a tareas de backup o sincronización de bases de datos, permitiendo la exfiltración masiva sin activar alertas de comportamiento anómalo.
Vulnerabilidades en los Modelos de Confianza Implícita
El informe subraya que la principal falla arquitectónica radica en la persistencia de relaciones de confianza implícita entre redes. Muchas organizaciones asumen que por el simple hecho de que un paquete provenga de la dirección IP fija de un proveedor de software homologado, no requiere inspección de identidad en tiempo real ni autenticación paso a paso.
3. Estándar NIST SP 800-161 Rev. 1 y el Modelo Zero Trust en la Cadena de Abastecimiento
Frente a este escenario de riesgo sistémico, los organismos federales dispusieron la adopción perentoria de los lineamientos del NIST SP 800-161 Rev. 1, enfocado específicamente en la gestión del riesgo cibernético en la cadena de suministro de tecnologías de la información (C-SCRM).
La implementación de esta normativa exige un cambio paradigmático hacia el principio de Mínimo Privilegio (PoLP) y Verificación Explícita:
- Acceso Just-In-Time (JIT) y de Duración Efímera: Ningún contratista externo debe contar con accesos permanentes a la infraestructura. Las credenciales de soporte deben generarse a demanda, con permisos acotados a la tarea específica y autodestruirse tras sesenta minutos.
- Segmentación de Microperímetros (Microsegmentation): Aislar los servidores a los que accede el proveedor en enclaves de red independientes, impidiendo cualquier visibilidad o comunicación directa con bases de datos críticas o controladores de dominio.
- Monitoreo de Postura de Seguridad de Terceros (TPRM Continuo): Evaluar de forma automatizada y periódica la superficie de exposición y cumplimiento normativo de los proveedores mediante plataformas de telemetría externa.
4. Análisis FinOps: Gestión de Riesgo de Proveedores vs. Costo Catastrófico de una Brecha
Desde la perspectiva de costos y finanzas de ciberseguridad (FinOps), el impacto económico de una vulneración por terceros resulta considerablemente superior al de un ataque directo tradicional:
El costo promedio global de una filtración originada en la cadena de suministro superó en el último ejercicio los USD 4,7 millones, un 18% más elevado que el promedio general de incidentes cibernéticos. Este sobrecosto se debe a la mayor dificultad para contener la intrusión, los extensos peritajes forenses multipartitos y las disputas por responsabilidades contractuales e indemnizaciones legales.
En contraposición, implementar un programa riguroso de Gestión del Riesgo de Terceros (Third-Party Risk Management - TPRM) con software de monitoreo de accesos privilegiados (PAM) y rotación automatizada de secretos para una estructura mediana requiere una inversión aproximada de entre USD 18.000 y USD 35.000 anuales. El retorno sobre la inversión (ROI) en mitigación de riesgos es inmediato: previene pérdidas de continuidad operativa que promedian más de USD 150.000 diarios en organizaciones transaccionales.
5. Implicancias y Vulnerabilidad Crítica para el Ecosistema Corporativo en Argentina
El escenario expuesto por la auditoría del FBI guarda una estrecha correlación con la realidad operativa de las empresas en Argentina y América Latina:
- Tercerización Extensiva de Servicios IT sin Cláusulas de Seguridad: La gran mayoría de las PyMEs y corporaciones medianas contratan servicios externos de soporte de servidores, mantenimiento de software ERP (Tango, Bejerman, SAP) y desarrollo a medida mediante contratos comerciales genéricos que carecen de exigencias de auditoría técnica o seguros de ciberriesgo.
- Uso Masivo de Herramientas de Control Remoto Gratuitas o No Gestionadas: Es habitual encontrar técnicos externos ingresando a servidores de facturación o nómina mediante herramientas como AnyDesk, TeamViewer o escritorios remotos RDP expuestos a Internet sin doble factor de autenticación física.
- Fuga Silenciosa de Secretos en Repositorios Compartidos: Claves de conexión a bases de datos de clientes y credenciales bancarias compartidas en planillas de cálculo colaborativas o canales de chat sin cifrado de extremo a extremo.
6. Hoja de Ruta de 5 Pasos para Blindar la Relación con Proveedores de IT
Guía de acción pragmática recomendada para directores de tecnología, gerentes de sistemas y responsables de compliance:
- Censo Exhaustivo y Mapeo de Accesos de Terceros: Confeccionar un inventario detallado de cada proveedor, plataforma SaaS y consultor externo que disponga de credenciales, túneles VPN o APIs conectadas a la red corporativa.
- Eliminación Definitiva de Accesos Remotos Permanentes: Desactivar todas las cuentas de administración compartidas y sustituirlas por pasarelas seguras de acceso que requieran aprobación de un responsable interno y MFA resistente al phishing antes de iniciar sesión.
- Incorporación de Anexos de Ciberseguridad Contractuales: Exigir legalmente a todos los contratistas el cumplimiento de estándares mínimos de seguridad (como reporte de incidentes en menos de 24 horas y prohibición estricta de compartir claves).
- Rotación Criptográfica y Caducidad de Tokens API: Auditar todas las integraciones de software mediante webhooks o APIs REST, configurando tiempos máximos de expiración y rotando claves cada 30 días de forma automatizada.
- Simulacros de Respuesta a Incidentes de Cadena de Suministro: Conducir ejercicios semestrales de simulación de intrusión para entrenar al equipo en el aislamiento inmediato de proveedores comprometidos sin paralizar la operación del negocio.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor