Cuenta regresiva para Ekoparty 2026 en Buenos Aires: la cumbre de hacking convoca a expertos de la región
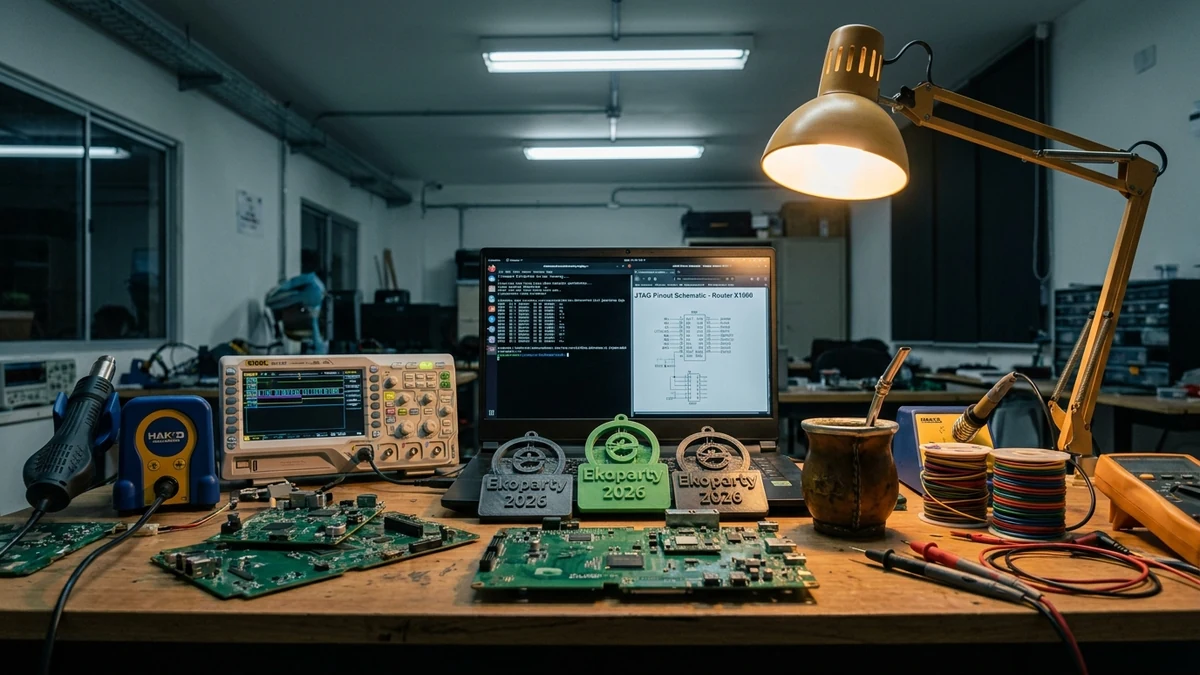
La ciudad de Buenos Aires se consolida una vez más como el epicentro indiscutido de la seguridad de la información en América Latina con el inicio de la cuenta regresiva formal para la vigésima segunda edición de Ekoparty Security Conference (Ekoparty 2026). El encuentro, nacido a principios de los años 2000 como una reunión clandestina de entusiastas de la informática subterránea, convoca a más de diez mil investigadores de seguridad, hackers éticos, académicos y líderes corporativos (CISOs) provenientes de más de 30 países, convirtiéndose en el espacio clave donde se debaten y exhiben las vulnerabilidades de software y hardware que definirán la agenda digital de los próximos años.
1. Veintidós Años de Ekoparty: De Encuentro Under a Epicentro Global
De acuerdo con las publicaciones del portal oficial de la Ekoparty Security Conference, la evolución del evento refleja la maduración del ecosistema tecnológico regional. Lo que antes era visto con recelo por el establishment corporativo hoy constituye una cita obligada para bancos, empresas de software, unicornios tecnológicos y delegaciones gubernamentales de ciberdefensa.
La conferencia preserva su ADN característico: un enfoque estrictamente técnico, orientado a la investigación profunda, la divulgación responsable de vulnerabilidades y la desmitificación del concepto de "hacker", reivindicando su rol como auditor crítico e indispensable de los sistemas tecnológicos que sostienen a la sociedad moderna.
"El verdadero hacker no es el que destruye un sistema para extorsionar a una víctima; el verdadero hacker es el explorador intelectual que comprende el código con tanta profundidad que es capaz de encontrar grietas invisibles para los creadores del software."
2. Ejes Técnicos de la Edición 2026: IA Ofensiva, Hardware Hacking y Criptografía Poscuántica
Según anticipa la cobertura especializada de Infobae Tecno, la agenda de charlas y talleres de este año aborda las fronteras más disruptivas de la informática:
- Inteligencia Artificial Ofensiva y Envenenamiento de Modelos: Investigaciones sobre cómo burlar las barreras de seguridad (jailbreaks) en grandes modelos de lenguaje corporativos y cómo inyectar datos anómalos en pipelines de entrenamiento para comprometer motores de scoring crediticio.
- Hardware Hacking y Seguridad en Vehículos Autónomos: Extracción de claves privadas mediante análisis de consumo eléctrico lateral (side-channel attacks) en microcontroladores embebidos y manipulación de buses CAN en automóviles modernos.
- Transición hacia Criptografía Poscuántica (PQC): Talleres prácticos sobre la migración de esquemas RSA y curvas elípticas hacia algoritmos basados en retículos aprobados por el NIST (como ML-KEM y ML-DSA) para proteger datos a largo plazo frente a computadoras cuánticas.
3. Espacios Interactivos: Villages, WarGames y Captura de la Bandera (CTF)
El diferencial más potente de Ekoparty radica en sus espacios comunitarios o Villages temáticos, donde los asistentes pueden experimentar con herramientas reales en entornos controlados:
- Lockpicking Village: Práctica de apertura no destructiva de cerraduras físicas mecánicas y electrónicas, demostrando las debilidades de la seguridad perimetral de instalaciones corporativas.
- Mobile Hacking Village: Análisis estático y dinámico de aplicaciones bancarias en Android e iOS para descubrir almacenamiento inseguro de secretos y omisión de certificados SSL (SSL pinning bypass).
- Ekoparty CTF (Capture The Flag): La competencia técnica por equipos más prestigiosa de la región, donde cientos de especialistas resuelven desafíos de ingeniería inversa, criptografía y explotación de binarios durante 48 horas ininterrumpidas.
4. Análisis Económico y Retorno de Inversión: El Valor de la Seguridad Ofensiva
Para las corporaciones e instituciones financieras de América Latina, participar activamente en conferencias de hacking no representa un gasto de patrocinio superfluo, sino una inversión de altísimo retorno en mitigación de riesgos:
Contratar equipos de "Red Team" (seguridad ofensiva) formados en el rigor técnico de la comunidad permite identificar fallas lógicas complejas en el software antes de que lleguen a producción. El costo de remunerar un programa de recompensas por reporte de vulnerabilidades (Bug Bounty) oscila en pagos de entre USD 500 y USD 10.000 por hallazgo crítico. En contraste, enfrentar la explotación no autorizada de esa misma falla en un entorno productivo genera pérdidas de millones de dólares en multas por fuga de datos y remediación de emergencia.
5. Oportunidad para la Industria Tecnológica Argentina: Exportación de Auditoría
El talento argentino en ciberseguridad goza de una reputación excepcional a escala internacional:
- Generación de Divisas por Servicios Basados en Conocimiento: Decenas de consultoras locales exportan servicios de pruebas de penetración (pentesting), análisis forense e ingeniería inversa a clientes de Europa y Norteamérica.
- Puente entre la Academia y el Mercado Laboral: Ekoparty funciona como un semillero de reclutamiento donde universidades y empresas contactan directamente a jóvenes talentos con habilidades técnicas extraordinarias.
- Desarrollo de Soluciones de Seguridad Soberanas: Fomentar que el ecosistema local desarrolle herramientas propias de detección y análisis sin depender exclusivamente de licencias cerradas extranjeras.
6. Hoja de Ruta para Empresas: Cómo Integrar los Aprendizajes de Ekoparty
Recomendaciones para que los líderes de tecnología aprovechen los conocimientos de la conferencia:
- Enviar a Desarrolladores y DevOps a las Charlas Técnicas: Fomentar que los programadores comprendan cómo piensan los atacantes para que comiencen a escribir código seguro desde la primera línea (DevSecOps).
- Implementar Simulacros Semestrales de Red Team: Contratar auditorías independientes que intenten vulnerar la red corporativa emulando las técnicas más recientes exhibidas en la cumbre.
- Revisar Dependencias de Código Abierto: Auditar los paquetes y librerías de terceros incorporados en el software de la empresa frente a ataques a la cadena de suministro (supply-chain attacks).
- Establecer una Política de Divulgación Coordinada de Vulnerabilidades: Disponer de un archivo `security.txt` en el sitio web de la empresa con un canal de contacto claro para que los investigadores puedan reportar fallas éticamente.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor