Restan 5 días para el inicio de Ekoparty 2026 en Buenos Aires: foco en infraestructuras críticas y reversing
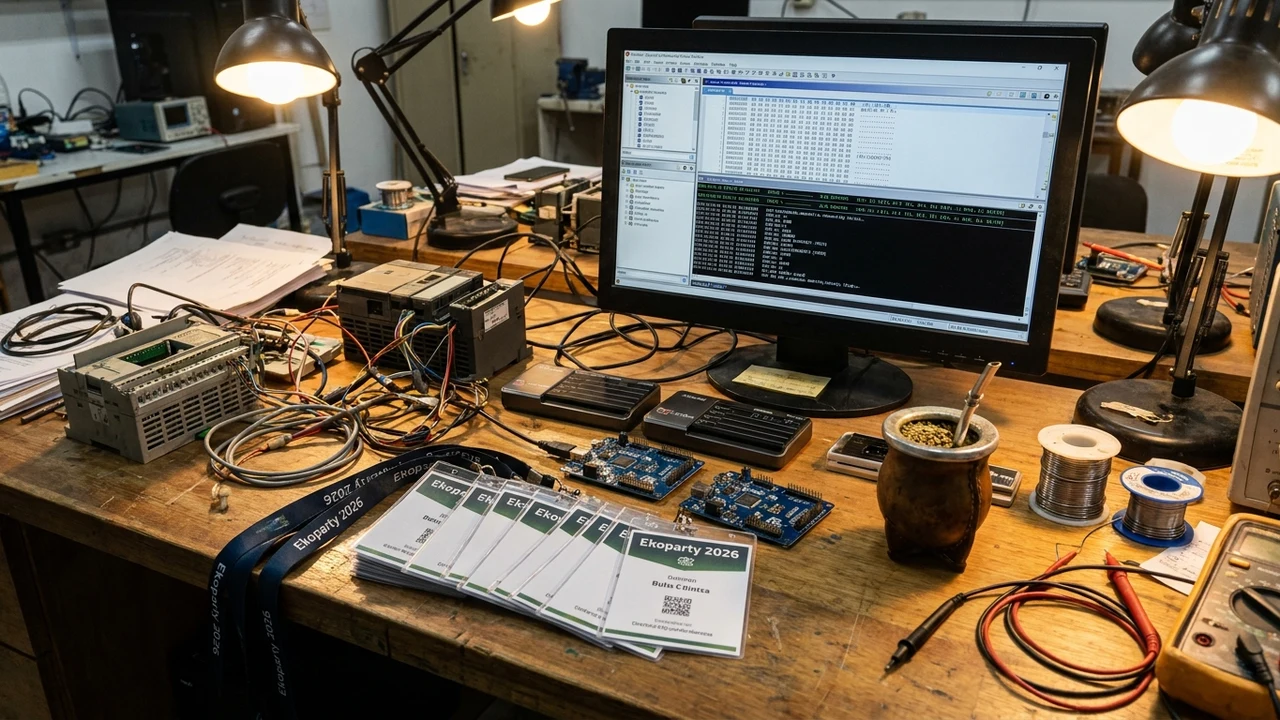
Comenzó la cuenta regresiva final: restan exactamente cinco días para el inicio de Ekoparty 2026, la cumbre comunitaria de ciberseguridad y hacking ético más importante de América Latina. Con sede en la Ciudad Autónoma de Buenos Aires, esta edición histórica centrará sus investigaciones de vanguardia en la resiliencia de infraestructuras críticas (redes eléctricas, gasoductos, satélites y sistemas de control industrial ICS/SCADA) y en técnicas avanzadas de ingeniería inversa sobre firmware y chips embebidos. El encuentro reunirá a más de 10.000 profesionales, investigadores y directivos de IT de todo el continente, consolidando a la capital argentina como epicentro del pensamiento defensivo y ofensivo regional.
1. La Cuenta Regresiva: Buenos Aires en el Centro del Hacking Ético Global
De acuerdo con el cronograma y anuncios oficiales de la Ekoparty Security Conference 2026, el evento abrirá sus puertas en el Centro de Convenciones de Buenos Aires (CEC) con una agenda técnica de nivel internacional. Durante tres días intensivos, expertos globales expondrán investigaciones originales sobre vulnerabilidades no documentadas, ataques a la cadena de suministro de microprocesadores y vectores de evasión basados en inteligencia artificial.
Ekoparty trasciende el formato clásico de congreso académico para funcionar como un laboratorio vivo de seguridad: incluye competencias de captura de la bandera (CTF), talleres prácticos (workshops), aldeas temáticas (Villages) dedicadas a telecomunicaciones, radiofrecuencia, hardware hacking y bio-hacking, y mesas de debate sobre políticas públicas y soberanía tecnológica en el Sur Global.
"En un mundo donde los conflictos geopolíticos y los ataques de extorsión tienen como blanco los transformadores eléctricos, las plantas potabilizadoras y las redes de telecomunicaciones, la seguridad por oscuridad ha dejado de existir. Ekoparty es el espacio donde se desmonta el software y el hardware real para construir defensas auténticas antes del impacto."
2. Eje Estratégico: Infraestructuras Críticas y Sistemas de Control Industrial (ICS/SCADA)
En consonancia con las alertas internacionales coordinadas por CISA Industrial Control Systems (ICS), la edición 2026 pone un foco inédito sobre la seguridad física y digital de los sistemas industriales:
- Vulnerabilidades en Protocolos Industriales Heredados: Investigaciones en vivo demostrarán cómo protocolos de automatización como Modbus TCP, DNP3 y IEC 60870-5-104 —diseñados hace cuatro décadas sin mecanismos nativos de cifrado ni autenticación— pueden ser interceptados y manipulados para enviar comandos falsos a interruptores de alta tensión.
- Aislamiento de Redes OT vs. Convergencia IT/OT: El auge del mantenimiento predictivo y los sensores IoT ha conectado las redes de planta (Tecnología de Operación - OT) con las redes administrativas (IT), abriendo vectores para que un ransomware de correo corporativo salte hacia los controladores lógicos programables (PLC).
- Simulaciones en la ICS Village: Los asistentes tendrán la oportunidad de auditar maquetas operativas a escala real de subestaciones eléctricas y plantas de tratamiento de fluidos, poniendo a prueba la detección de intrusiones en tiempo real.
Ingeniería Inversa sobre Firmware y Hardware Hacking
El segundo gran pilar técnico será el desensamblado de código binario en arquitecturas ARM, RISC-V y microcontroladores embebidos. Los talleres profundizarán en la extracción de memoria flash mediante interfaces JTAG y UART, el análisis de vulnerabilidades de corrupción de memoria (use-after-free, buffer overflows) y el uso de herramientas de código abierto como Ghidra y Radare2 para auditar dispositivos antes de su despliegue en campo.
3. La Inteligencia Artificial en el Banco de Pruebas: Del Generativo al Reversing Autónomo
La inteligencia artificial tendrá un protagonismo dual en la conferencia:
- Herramientas Ofensivas Automatizadas: Demostraciones de cómo actores maliciosos utilizan modelos de lenguaje para encontrar fallas lógicas en contratos inteligentes (smart contracts) y generar exploits adaptativos que modifican su firma para evadir antivirus de última generación.
- IA Defensiva y Análisis Estático: Presentación de agentes de código abierto entrenados para desofuscar código binario malicioso, analizar millones de líneas de código fuente en segundos e identificar puertas traseras en librerías de software libre (ataques supply-chain).
4. Análisis FinOps del Red Teaming: Inversión Preventiva vs. Parálisis Operativa
Para los directores ejecutivos y gerentes de finanzas (CFOs) de empresas del sector energético, transporte y fintech, la participación técnica en ciberseguridad representa una de las decisiones financieras más rentables:
La interrupción de servicio en una distribuidora de energía eléctrica o una red de pagos minoristas por causa de un ciberataque industrial genera penalizaciones regulatorias y lucro cesante que promedian entre USD 250.000 y USD 800.000 por hora de inactividad, sin contemplar la potencial destrucción física de transformadores o generadores.
En contraste, financiar programas sistemáticos de simulación de adversarios (Red Team / Purple Team) y auditorías de ingeniería inversa sobre dispositivos críticos representa una asignación presupuestaria de aproximadamente USD 30.000 a USD 60.000 por ejercicio. El retorno financiero se traduce en la detección temprana de brechas invisibles y la calibración exacta de las alarmas del Centro de Operaciones de Seguridad (SOC).
5. El Talento Argentino como Activo Estratégico y Motor de Exportación
Ekoparty es la manifestación visible del potencial que la Argentina ostenta en el sector de servicios basados en el conocimiento (SBC):
- Exportación de Auditoría de Alta Complejidad: Decenas de empresas de software y consultoras de seguridad nacidas de la comunidad de Ekoparty exportan servicios de pentesting, reversing forense y diseño de arquitecturas seguras a corporaciones de primer nivel en Estados Unidos, Europa y Asia, generando divisas genuinas para el país.
- Inclusión y Reclutamiento de Talento Joven: A través de becas comunitarias y desafíos abiertos, la conferencia conecta a estudiantes secundarios y universitarios con líderes de la industria tecnológica global, impulsando trayectorias laborales formales con salarios de alta remuneración.
- Soberanía Tecnológica Nacional: Fomenta la creación de herramientas de defensa desarrolladas localmente, reduciendo la dependencia exclusiva de proveedores de software extranjeros de caja negra.
6. Plan de 5 Pasos para que las Empresas Aprovechen los Hallazgos de Ekoparty 2026
Recomendaciones prácticas para directores de IT, jefes de seguridad informática (CISOs) y líderes de ingeniería:
- Incentivar la Participación de Equipos de Desarrollo y DevOps: Enviar a los ingenieros de software a las charlas técnicas de explotación para que incorporen principios de diseño seguro (Security by Design) desde la primera línea de código.
- Auditar los Sistemas de Control Industrial y Redes de Planta (OT): Identificar de inmediato qué dispositivos PLC, medidores inteligentes y sistemas SCADA se encuentran conectados a redes con acceso a Internet y proceder a su aislamiento físico o microsegmentación.
- Implementar un Programa de Divulgación Coordinada de Vulnerabilidades: Disponer de un archivo formal `security.txt` en los portales corporativos para que los investigadores éticos de la comunidad puedan reportar fallas antes de que sean explotadas por ciberdelincuentes.
- Monitorear Nuevos Vectores de Ataque en Firmware y Dispositivos de Borde: Incorporar a la matriz de riesgos corporativa el inventario de firmware de enrutadores, firewalls y conmutadores de red, programando actualizaciones trimestrales obligatorias.
- Establecer Alianzas de Inteligencia de Amenazas Comunitaria: Conectarse a los canales de intercambio técnico de incidentes surgidos en la conferencia para compartir indicadores tempranos de ataque y blindar la infraestructura en tiempo real.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor