Verificación estricta de gateways Citrix NetScaler tras vencer los plazos de remediación obligatoria
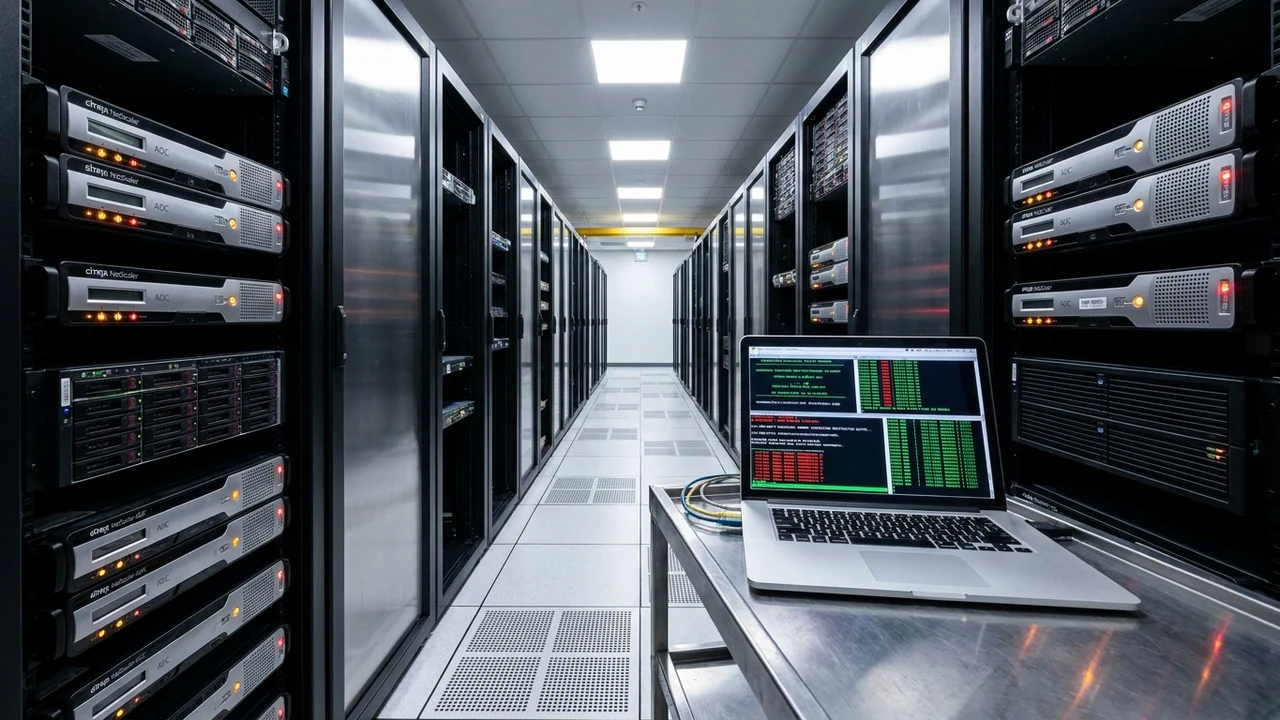
Tras expirar los plazos mandatorios fijados por organismos federales de seguridad, especialistas en ciberdefensa iniciaron una campaña de verificación estricta sobre appliances Citrix NetScaler ADC y NetScaler Gateway expuestos en redes corporativas e infraestructuras críticas. Las auditorías forenses sobre gateways aparentemente actualizados arrojaron un hallazgo perturbador: la simple instalación del parche de software no neutraliza las intrusiones previas. Decenas de dispositivos albergan web shells ocultas, persistencias en memoria volátil y credenciales SAML comprometidas, exigiendo una descontaminación integral y acelerando la migración hacia modelos Zero Trust Network Access (ZTNA).
1. Vencimiento de Plazos y la Falsa Sensación de Seguridad del Parche
De acuerdo con las alertas técnicas de cumplimiento emitidas a través de las directivas operativas de CISA Emergency Directives, la fase de advertencia preventiva ha concluido formalmente. Las directivas exigían que cualquier concentrador de acceso remoto que no hubiese sido verificado exhaustivamente para descartar compromisos activos debía ser desconectado de inmediato de la red pública.
El núcleo del problema técnico reside en que muchas organizaciones aplicaron las actualizaciones del fabricante semanas después de que las vulnerabilidades críticas de desbordamiento de búfer y ejecución remota de código comenzaran a ser explotadas en masa. Durante esa ventana de oportunidad, los grupos de ransomware implantaron puertas traseras persistentes a nivel de sistema de archivos y memoria compartida. Cuando el administrador finalmente aplica el firmware actualizado, el archivo vulnerable se sobrescribe, pero el atacante mantiene el control absoluto de la máquina a través de los implantes previamente ejecutados.
"Aplicar un parche en un dispositivo perimetral que ya fue infiltrado no expulsa al intruso; simplemente asegura que ningún otro competidor explote la misma falla. La remediación real de un gateway exige inspección de memoria, rotación de certificados y análisis forense forense del sistema subyacente."
2. Anatomía de la Persistencia: Web Shells, Inyección en BSD y Tokens SAML
Tal como documenta el boletín de respuesta forense en el Citrix Support Knowledge Center, los atacantes aprovechan la arquitectura basada en el sistema operativo FreeBSD sobre el que corre NetScaler para ocultar su actividad:
- Inyección de Web Shells en Directorios del Servidor Web Apache: Se detectaron scripts maliciosos camuflados en carpetas legítimas de interfaz como `/var/vpn/themes/` o `/netscaler/ns_gui/`, que permiten ejecutar comandos con privilegios `root` mediante simples peticiones HTTP POST con cabeceras cifradas.
- Secuestro de Tokens y Cookies AAA de Sesión: Los adversarios extraen de la memoria del proceso `nsppe` (NetScaler Packet Processing Engine) las sesiones activas de usuarios corporativos. Con estos tokens en mano, falsifican aserciones SAML y eluden cualquier factor de autenticación multifactor configurado en el portal corporativo.
- Modificación de Binarios del Sistema y Crontabs: Alteración de tareas programadas del sistema operativo base para restablecer la conexión inversa con servidores externos incluso después de reiniciar el appliance físico o virtual.
Detección Forense: El Escaneo de Memoria Volátil
Para verificar fehacientemente si un gateway se encuentra limpio, los ingenieros de ciberseguridad deben ejecutar scripts de comprobación de Indicadores de Compromiso (IOC) en el shell de Unix del equipo. Esto incluye la comparación criptográfica de sumas de verificación (hashes SHA-256) de todos los archivos del sistema contra la imagen original provista por Citrix y el volcado de la memoria para identificar sockets de red ocultos que transmiten tráfico hacia direcciones IP no autorizadas.
3. Transición de Arquitectura: Del Perímetro Tradicional VPN al Modelo ZTNA
La vulnerabilidad sistémica de los concentradores VPN y gateways perimetrales tradicionales está forzando a los arquitectos de sistemas a declarar la obsolescencia del modelo de red perimetral:
- El Peligro del Acceso a Nivel de Red Completa (Full Network Access): Una VPN tradicional o un gateway ADC expuesto otorga al usuario autenticado una dirección IP dentro de la red corporativa. Si el atacante vulnera esa puerta de entrada, adquiere visibilidad de toda la subred interna y puede atacar bases de datos y controladores de dominio a placer.
- Zero Trust Network Access (ZTNA 2.0): En una arquitectura ZTNA, las aplicaciones jamás están expuestas directamente a Internet. Un conector ligero instalado dentro de la red privada establece conexiones salientes cifradas hacia un broker en la nube. El usuario final solo accede a una aplicación específica y autenticada (ej. un CRM interno o un tablero de control), sin visibilidad de la red subyacente.
4. Análisis FinOps: Costos de Remediación Forense vs. Migración a Servicios Cloud Seguros
La ecuación financiera pone de manifiesto que mantener concentradores de acceso heredados en la frontera de la red corporativa se ha convertido en un pasivo económico insostenible:
El costo de un peritaje forense de emergencia para descontaminar un clúster de gateways perimetrales tras una intrusión activa oscila entre USD 45.000 y USD 120.000 en honorarios de consultoría especializada, sin contabilizar los días de parálisis operativa de los empleados remotos ni eventuales rescates exigidos por operadores de ransomware.
Por su parte, migrar hacia soluciones modernas de ZTNA y Secure Access Service Edge (SASE) gestionadas en la nube implica un gasto operativo mensual predecible de aproximadamente USD 6 a USD 10 por usuario activo. Para una compañía de 300 empleados remotos, esto equivale a una inversión anual de aproximadamente USD 28.000, eliminando por completo los costos de licencias de hardware físico, soporte de firmware de emergencia y ventanas de mantenimiento nocturno.
5. Situación en el Mercado Financiero y de Salud de Argentina y Cono Sur
En el entorno empresarial argentino, los gateways Citrix continúan siendo la columna vertebral del acceso remoto para entidades bancarias, compañías de seguros y clínicas médicas:
- Banca Corporativa y Operaciones Financieras: Muchos bancos utilizan gateways ADC para publicar terminales Bloomberg, consolas SWIFT y escritorios virtuales de operadores de mesa de dinero. La falta de verificación estricta expone canales transaccionales a espionaje o robo de información bancaria confidencial.
- Infraestructuras de Salud y Datos Clínicos: En sanatorios y redes de laboratorios médicos, los accesos a los sistemas de historias clínicas y diagnósticos por imágenes se publican frecuentemente a través de gateways obsoletos sin monitoreo continuo, infringiendo normativas de protección de datos sensibles.
- Resistencia al Cambio por Deuda Técnica: La dependencia de aplicaciones internas heredadas diseñadas hace más de una década retarda la adopción de ZTNA, obligando a los equipos de seguridad a redoblar la vigilancia perimetral sobre cajas negras de hardware.
6. Protocolo de Verificación y Remediación en 5 Pasos para Administradores de Red
Pasos inmediatos que los responsables de infraestructura deben ejecutar sobre cada dispositivo NetScaler:
- Aislamiento Temporal de la Interfaz WAN: Restringir el acceso público al portal de administración y pasarela VPN mediante listas de control de acceso (ACLs) o firewalls perimetrales, permitiendo solo conexiones desde IPs seguras mientras se realiza el peritaje.
- Ejecución de la Herramienta Oficial de Detección de IOCs: Montar el script de inspección forense provisto por Citrix a través de SSH y auditar todas las anomalías en el sistema de archivos de FreeBSD, prestando especial atención a archivos creados recientemente en `/var/tmp/` y `/flash/`.
- Revocación y Regeneración Integral de Credenciales: Rotar de forma inmediata los certificados digitales del servidor, las contraseñas de las cuentas de servicio conectadas al Directorio Activo (LDAP/Kerberos) y los secretos compartidos de Radius o SAML.
- Reinstalación de Firmware Limpio desde Cero (Factory Rebuild): En caso de hallarse cualquier indicio de alteración no autorizada, no intentar limpiar el archivo a mano; se debe formatear la unidad de almacenamiento y desplegar una imagen de firmware oficial verificada por suma criptográfica.
- Planificar la Transición Acelerada hacia ZTNA: Diseñar un cronograma de 60 días para reemplazar los accesos VPN basados en appliances expuestos por conectores de confianza cero basados en identidad de usuario y verificación del estado del dispositivo.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor