Concluyó el plazo de CISA para aislar gateways Citrix NetScaler bajo explotación activa
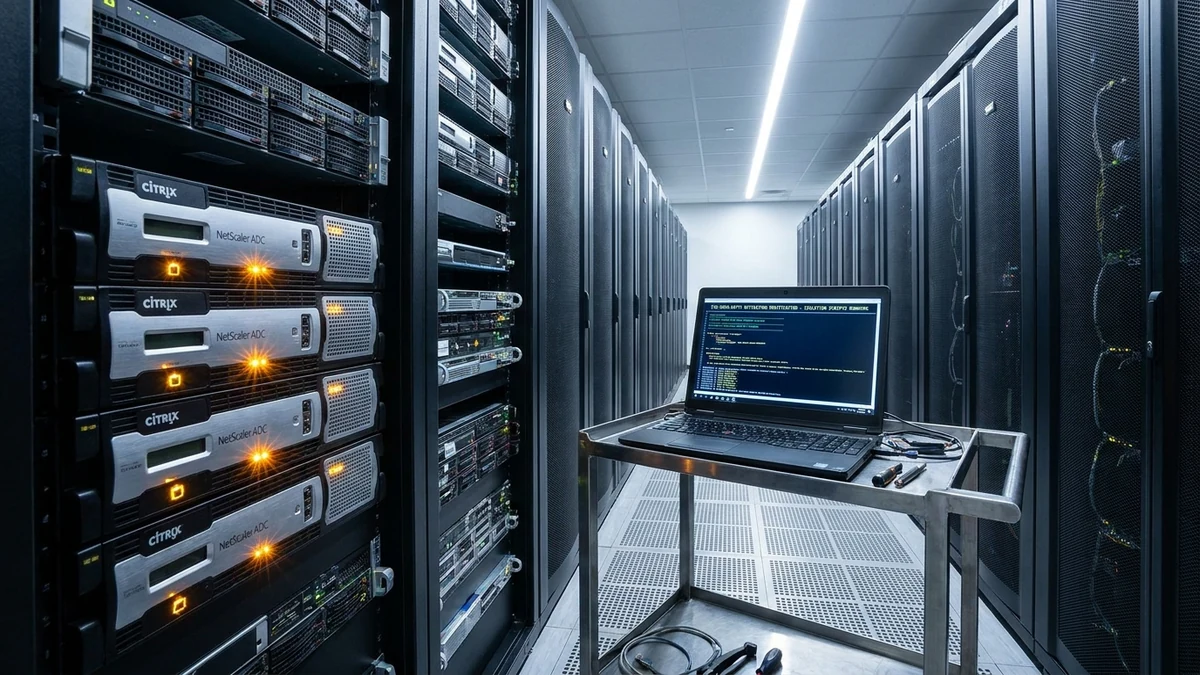
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) dio por finalizado el plazo perentorio de cumplimiento para su directiva operativa de emergencia relativa a los dispositivos de balanceo y acceso remoto Citrix NetScaler ADC y NetScaler Gateway. Las organizaciones gubernamentales y proveedores de infraestructuras críticas que no hayan aplicado los parches del fabricante o aislado por completo los dispositivos de Internet enfrentan mandatos inmediatos de desconexión forzada, ante la proliferación de campañas automatizadas de grupos de ransomware que explotan vulnerabilidades de inyección y ejecución remota de código sin autenticación previa.
1. Vencimiento de la Directiva CISA: Aislamiento Mandatario de Dispositivos ADC
De acuerdo con las resoluciones oficiales publicadas en el catálogo de CISA Emergency Directives, la advertencia responde a la detección de ataques masivos coordinados por actores de amenazas avanzadas persistentes (APT). Estos grupos emplean scripts automatizados para identificar gateways Citrix expuestos a la Internet pública y extraer tokens de memoria de procesos no autenticados.
La directiva estableció que todo dispositivo que no contara con el parche verificado al cumplirse la fecha límite debía ser retirado de las zonas desmilitarizadas (DMZ) o desconectado físicamente de las redes corporativas, bajo la presunción legal y técnica de que la máquina ya se encuentra comprometida con implantes duraderos en el sistema operativo subyacente.
"Mantener un concentrador de accesos perimetrales sin actualizar en la frontera de red equivale a dejar la puerta principal de un centro de datos abierta con un cartel de bienvenida para las bandas de ciberextorsión."
2. Anatomía de la Vulnerabilidad: De la Inyección en Memoria al Control del Directorio Activo
Según el boletín técnico consolidado en el Citrix Security Bulletin, la falla reside en el manejo inadecuado de paquetes HTTP/HTTPS entrantes en los módulos de autenticación previa de NetScaler.
A través de un desbordamiento de búfer o una inyección estructurada de cabeceras especialmente manipuladas, un atacante remoto sin credenciales puede forzar la divulgación del contenido de la memoria del proceso (memory dump). En esa memoria residen frecuentemente:
- Tokens de Sesión Activa de Empleados y Directivos: Permiten suplantar a usuarios legítimos sin necesidad de conocer su usuario ni su contraseña.
- Claves Criptográficas de Cifrado SSL/TLS: Facilitan la interceptación e inspección del tráfico confidencial de la red interna.
- Credenciales del Servicio de Enlace LDAP/Kerberos: Cuentas de servicio que conectan el gateway con el Active Directory corporativo, lo que habilita el movimiento lateral y el despliegue de malware en cuestión de horas.
3. El Declive de la VPN Perimetral Tradicional frente a las Arquitecturas Zero Trust
El colapso de seguridad reiterado en appliances de marcas líderes como Citrix, Fortinet, Ivanti y Palo Alto evidencia un problema estructural: el modelo de red perimetral clásico está agotado. En dicho modelo, una vez que el usuario se conecta a la VPN perimetral, obtiene visibilidad completa de todo el segmento de red interna.
La transición hacia Zero Trust Network Access (ZTNA) elimina la figura del concentrador de VPN expuesto a Internet. Bajo ZTNA, las aplicaciones internas se publican a través de conectores salientes cifrados (outbound reverse tunnels), donde ningún puerto entrante está abierto a la red pública, haciendo invisible la infraestructura corporativa frente a los escáneres masivos de Shodan o Censys.
4. Análisis FinOps y de Continuidad Operativa: Parches vs. Impacto de Ransomware
Evaluar los costos operativos asociados al mantenimiento perimetral revela una asimetría económica abrumadora. Las horas de ingeniería requeridas para auditar, respaldar configuraciones y desplegar un parche de NetScaler en un clúster de alta disponibilidad oscilan entre 6 y 12 horas hombre, con un costo estimado de entre USD 600 y USD 1.500.
En contraposición, el costo medio derivado de una infección de ransomware originada en un gateway corporativo vulnerado supera los USD 1,8 millones, sumando rescate solicitado, honorarios de respuesta forense, reconstrucción de servidores virtuales desde copias de seguridad y demandas por incumplimiento de acuerdos de confidencialidad de datos de clientes.
5. El Panorama en Argentina: Cientos de Gateways Citrix Desactualizados
En el ecosistema tecnológico argentino, NetScaler ADC es utilizado por decenas de bancos tradicionales, entidades de medicina prepaga, operadoras de telecomunicaciones y reparticiones provinciales:
- Falta de Ventanas de Mantenimiento Ágiles: Muchas entidades postergan las actualizaciones por temor a que la desconexión del balanceador afecte los sistemas de atención al cliente durante el horario comercial.
- Déficit de Análisis Forense Post-Parche: Parchear el dispositivo es insuficiente si el atacante ya extrajo la memoria semanas atrás y depositó webshells ocultas en el sistema de archivos del sistema operativo FreeBSD subyacente.
- Contratos de Soporte Vencidos: Ciertas organizaciones continúan utilizando modelos de hardware discontinuados que ya no reciben actualizaciones del fabricante, exponiendo toda la red interna a riesgos severos.
6. Plan de Mitigación Inmediata en 5 Pasos para Administradores de Red y SecOps
Acciones mandatorias que todo equipo técnico debe ejecutar sin demora:
- Verificación de Versión y Firmware: Comprobar contra las tablas del fabricante que la compilación instalada corresponda a las versiones seguras publicadas en las últimas 48 horas.
- Búsqueda Forense de Indicadores de Compromiso (IoCs): Analizar los logs de acceso web en busca de solicitudes POST anormales hacia endpoints `/vpn/` o `/oauth/` y revisar el directorio `/var/tmp/` en busca de scripts desconocidos.
- Cierre de Sesiones Global y Revocación de Tokens: Terminar de forma forzada todas las sesiones activas en el appliance para invalidar cualquier cookie de sesión que pudiera haber sido copiada de la memoria.
- Rotación Inmediata de Contraseñas del Directorio Activo: Cambiar de inmediato las contraseñas de las cuentas de servicio LDAP utilizadas por Citrix para consultar credenciales internas.
- Aislamiento de la Interfaz de Gestión (NSIP): Asegurar bajo regla de firewall estricta que la IP de administración del balanceador jamás sea accesible desde direcciones públicas de Internet.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor