CISA emite alerta crítica por falla de RCE pre-autenticación en MikroTik RouterOS (CVE-2026-84411)
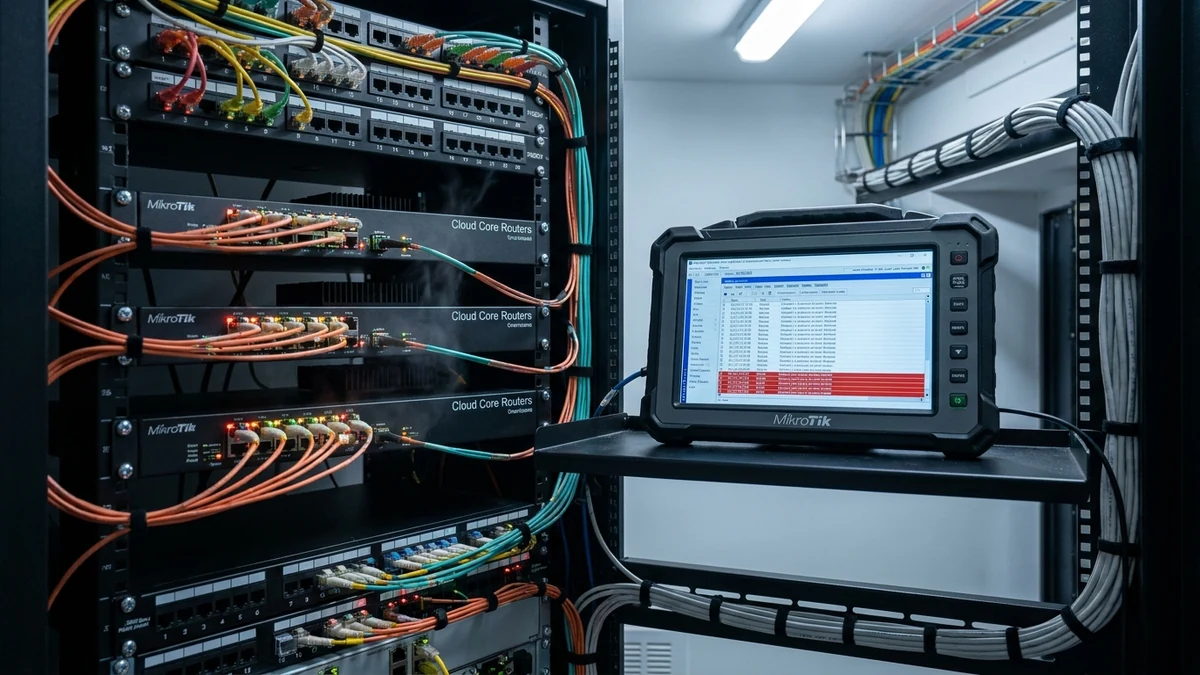
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) emitió un boletín de emergencia comunicando la inclusión inmediata en su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de una falla crítica de ejecución remota de código (RCE) pre-autenticación en MikroTik RouterOS (CVE-2026-84411). Con una severidad máxima evaluada con un puntaje CVSS de 9.8, la vulnerabilidad permite a cualquier atacante situado en internet comprometer de forma silenciosa el router, tomar privilegios de administrador de bajo nivel y convertir el dispositivo en parte de botnets masivas para ataques de denegación distribuida de servicio (DDoS) o robo de tráfico corporativo.
1. Mecánica del Exploit: Desbordamiento de Búfer en el Protocolo de Gestión Winbox y WebFig
Según los detalles técnicos liberados en el CISA Cyber Bulletin, la vulnerabilidad se origina en un desbordamiento de búfer en memoria (heap buffer overflow) dentro del servicio que gestiona las peticiones binarias entrantes en los puertos de administración de RouterOS (puerto TCP 8291 de Winbox y puerto 80/443 de WebFig).
El atacante envía un tren de paquetes especialmente diseñados que contienen longitudes de campos alteradas antes de que se complete el intercambio criptográfico de autenticación. El demonio de RouterOS falla al verificar los límites de memoria, sobrescribiendo la dirección de retorno del procesador con instrucciones arbitrarias suministradas por el atacante. Como consecuencia, el adversario ejecuta comandos de bajo nivel en el núcleo del dispositivo sin necesidad de conocer el usuario ni la contraseña del administrador.
"MikroTik es el verdadero caballo de batalla de la conectividad en proveedores de internet y empresas medianas. Un fallo de RCE sin autenticación en RouterOS permite a los ciberdelincuentes secuestrar routers perimetrales masivamente en cuestión de minutos, transformándolos en nodos de espionaje o botnets destructivas de tráfico masivo."
2. Campañas de Botnets y Tráfico Redirigido en el Mundo Real
El boletín oficial de MikroTik publicado en MikroTik Security Advisory confirma que múltiples redes de botnets globales han comenzado a escanear internet en busca de dispositivos vulnerables.
El objetivo de los atacantes va más allá de causar la indisponibilidad del router: tras lograr la intrusión, modifican las configuraciones de servidores DNS del equipo perimetral, redirigiendo a los usuarios corporativos que navegan por internet hacia páginas falsas de phishing bancario. Asimismo, configuran túneles SOCKS5 y reglas de reenvío de paquetes para utilizar las conexiones de banda ancha de las empresas vulneradas como puntos de origen de ataques cibernéticos contra terceras entidades, ocultando la identidad del verdadero agresor.
3. Análisis Económico: El Costo Real del Perímetro Vulnerado
El impacto económico de un router de borde comprometido trasciende con creces el costo del hardware:
- Responsabilidad Civil por Bloqueo de Rango IP (Blacklisting): Si un router empresarial es utilizado como nodo de spam masivo o ataque DDoS, los proveedores internacionales bloquean el rango de direcciones IP de la empresa, impidiendo el envío de correos corporativos y el acceso a servicios cloud durante días.
- Pérdida de Información por Hombre en el Medio (MitM): El secuestro del router permite capturar credenciales de acceso a plataformas bancarias, pasarelas de pago y datos transaccionales no cifrados con pérdidas estimadas en decenas de miles de dólares.
- Costo de Despliegue de Emergencia en Campo: Para un ISP regional con cientos de antenas y routers instalados en torres de telecomunicaciones, la reinstalación física de firmwares por falla de acceso remoto puede costar más de USD 50.000 en viáticos y cuadrillas técnicas.
4. Masividad de MikroTik en Argentina: El Riesgo en ISPs Regionales y PyMEs
En Argentina y América Latina, MikroTik ostenta una cuota de mercado abrumadora debido a su excelente relación costo-beneficio y potencia de enrutamiento:
- Vulnerabilidad en Proveedores de Internet Barriales (WISPs): Cientos de pequeños proveedores de internet que brindan servicio en localidades del interior operan sobre hardware MikroTik, y muchos de ellos descuidan la actualización periódica de firmware en sus torres repetidoras.
- Servicios Winbox Expuestos a Internet: Es una práctica extendida y sumamente peligrosa dejar el puerto 8291 abierto al tráfico de internet pública para administrar los routers desde el hogar de los técnicos sin recurrir a una VPN previa.
- Uso de Contraseñas por Defecto o Débiles: Aunque esta vulnerabilidad no requiere credenciales, un equipo comprometido sin segmentación de red permite a los atacantes saltar de forma instantánea a los servidores internos de la empresa.
5. Procedimiento Oficial de Remediación y Desinfección de Equipos
MikroTik liberó parches de seguridad de emergencia en las ramas RouterOS v7.x y v6.x (Long-term). Los especialistas en ciberseguridad destacan que la actualización de software debe acompañarse de una auditoría profunda de la configuración del router:
Es imperativo revisar la sección /system script y /system scheduler para detectar posibles tareas programadas maliciosas dejadas por los atacantes para mantener persistencia en el equipo. Asimismo, se debe auditar la lista de servidores DNS en /ip dns y eliminar cualquier regla sospechosa en la tabla de NAT del firewall perimetral.
6. Hoja de Ruta de Blindaje para Enrutadores MikroTik (Checklist Operativo)
Pasos inaplazables para administradores de red, ISPs y departamentos de IT:
- Actualizar Inmediatamente a la Última Versión de RouterOS: Instalar las versiones parcheadas oficiales a través de
/system package updateo mediante la utilidad Netinstall. - Deshabilitar o Restringir Winbox y WebFig en Interfaces WAN: En el menú
/ip service, desactivar los servicios no utilizados (telnet, ftp, www, api) y configurar la directivaaddress=en Winbox para admitir únicamente rangos de IP de administración interna. - Configurar Reglas Duras de Firewall de Borde: Aplicar una regla de descarte explícita (
action=drop) en la cadenainputdel firewall para cualquier intento de conexión a puertos de gestión originado en la interfaz WAN pública. - Revisar Scripts y Tareas Programadas Sospechosas: Inspeccionar el sistema en busca de scripts desconocidos y verificar que las llaves SSH autorizadas pertenezcan exclusivamente a los administradores legítimos.
- Implementar Túneles VPN Seguros (WireGuard) para Acceso Remoto: Prohibir el acceso directo a la administración del router desde fuera de la organización, obligando a los técnicos a conectarse primero a través de un túnel WireGuard cifrado.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor