Nuevos boletines de CISA exigen aislamiento de controladores edilicios y de energía en redes industriales
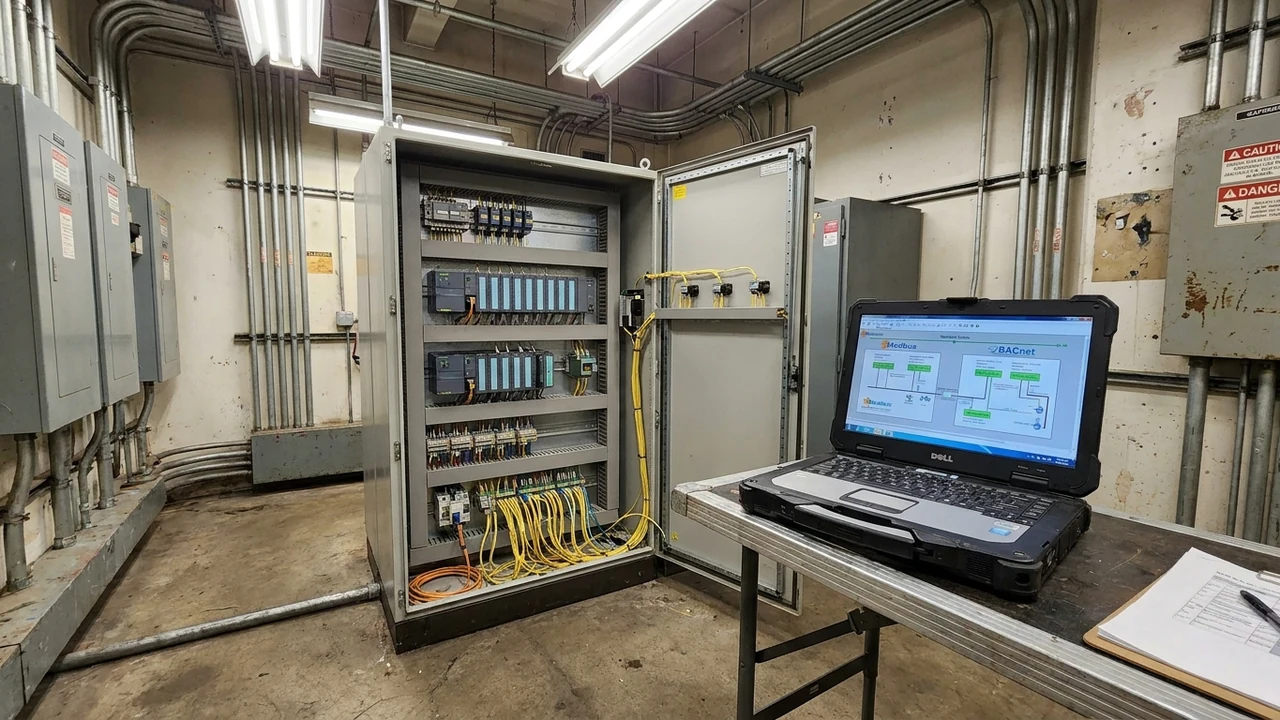
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) emitió una serie coordinada de boletines operacionales dirigidos a operadores de infraestructuras críticas y plantas industriales, exigiendo la desconexión perentoria y el aislamiento estricto de controladores edilicios (BACS) y unidades de distribución de energía (PDUs/UPS) expuestos a internet. Los documentos técnicos alertan sobre el incremento de ataques que explotan protocolos no cifrados como Modbus, BACnet y SNMP para manipular sistemas de climatización en centros de datos, interrumpir generadores auxiliares y provocar sabotajes físicos en entornos productivos.
1. Alerta de CISA para Sistemas de Control Edilicio (BACS) y Energía Industrial
Los nuevos avisos de seguridad difundidos a través de la sección de avisos de CISA Cybersecurity Advisories ponen el foco en un vector históricamente desatendido por los departamentos de tecnologías de la información: la convergencia insegura entre la automatización de edificios inteligentes y las redes corporativas.
Los sistemas de automatización edilicia (BACS, por sus siglas en inglés) y los equipos de gestión de energía —tales como controladores de grupos electrógenos, tableros de transferencia automática y unidades UPS de gran escala— fueron diseñados originariamente bajo el supuesto de operar en entornos aislados (air-gapped). Sin embargo, la proliferación de iniciativas de eficiencia energética, telemetría en la nube y mantenimiento remoto por parte de proveedores de HVAC conectó masivamente estos microcontroladores a la red pública, habilitando vectores de sabotaje físico de alta peligrosidad.
"Un ataque cibernético contra un controlador de energía o de climatización ya no se traduce únicamente en pérdida de información digital: puede provocar el sobrecalentamiento destructivo de un centro de datos completo, la paralización del suministro de oxígeno en un hospital o el corte intempestivo de líneas de ensamblaje industrial mediante la manipulación deliberada de tensiones eléctricas."
2. Protocolos Vulnerables en Tecnologías Operativas: Modbus, BACnet y SNMP Heredados
Los boletines técnicos describen vulnerabilidades estructurales inherentes a las tecnologías utilizadas en la automatización edilicia e industrial:
- Ausencia de Autenticación Criptográfica Nativa: Protocolos extendidos como BACnet/IP y Modbus TCP carecen de mecanismos de autenticación o cifrado por diseño; cualquier host capaz de enviar un paquete TCP/UDP al puerto 47808 o 502 puede enviar comandos de lectura y escritura a los actuadores y relés físicos.
- Puertas Traseras y Credenciales Hardcodeadas: Muchos controladores embebidos y pasarelas IoT industriales mantienen contraseñas de fábrica grabadas en el firmware o cuentas de diagnóstico no documentadas accesibles mediante telnet o HTTP simple.
- Falta de Segmentación entre Redes OT e IT: La práctica negligente de colocar los controladores de climatización en la misma red local que las computadoras administrativas facilita que un ransomware inicial en una estación contable salte hacia los controladores de acceso físico y energía de las instalaciones.
- Exposición Inadvertida en Motores de Búsqueda Especializados: Plataformas como Shodan o Censys indexan decenas de miles de tableros eléctricos y enfriadores industriales con interfaces web accesibles sin ninguna barrera de seguridad perimetral.
Riesgos de Falla en Cadena en Centros de Cómputos
En infraestructuras de procesamiento de datos, la alteración no autorizada de los puntos de ajuste (setpoints) de los sistemas de enfriamiento líquido o chillers puede elevar la temperatura de las salas de servidores a niveles críticos en menos de 12 minutos, forzando paradas térmicas automáticas de emergencia en servidores y sistemas de almacenamiento masivo.
3. Análisis Técnico: Vectores de Ataque, Inyección de Comandos y Pivoting Físico-Lógico
La mecánica de intrusión observada en incidentes recientes responde a una cadena de compromisos metódica:
Los atacantes exploran rangos de red en busca de puertos de gestión abiertos correspondientes a controladores de HVAC. Mediante scripts de automatización en Python que implementan librerías abiertas de BACnet, el adversario ejecuta comandos de reescritura de variables de control (`WriteProperty`), alterando los umbrales de alarma, apagando compresores de aire o abriendo los relés de suministro eléctrico de los racks. Paralelamente, utilizan los microcontroladores comprometidos como pasarelas de persistencia interna para escanear y atacar el dominio de Active Directory corporativo desde una zona ciega para los agentes antivirus tradicionales.
4. FinOps y CapEx: El Costo Incalculable del Daño Físico a Equipamiento Pesado
La justificación económica para segmentar y blindar los sistemas de energía y control edilicio es contundente:
La reparación o sustitución de un transformador de potencia o un compresor de chiller industrial de 500 toneladas inutilizado por una parada forzada sin ciclo de desaceleración adecuado puede demandar un desembolso no presupuestado de USD 180.000 a USD 450.000, con tiempos de entrega de repuestos que superan los seis meses debido a demoras en la cadena global de suministros.
En contraposición, la inversión requerida para desplegar cortafuegos industriales especializados con inspección profunda de paquetes OT (Deep Packet Inspection para Modbus y BACnet), sumada a la implementación de zonas y conductos bajo la norma internacional ISA/IEC 62443, representa un CapEx aproximado de USD 35.000 a USD 50.000 para una planta manufacturera de tamaño mediano, erradicando el riesgo de parálisis física total de las operaciones.
5. Situación en Parques Industriales, Salud y Data Centers de Argentina
El ecosistema productivo argentino exhibe una marcada fragilidad en sus instalaciones operativas:
- Parques Industriales y Plantas Químicas: En zonas industriales de Buenos Aires, Santa Fe y Córdoba, numerosos establecimientos conectaron sus sistemas de gestión energética a módems celulares para cumplir con auditorías de tarifas de energía, dejando interfaces de control visibles en internet sin firewalls intermedios.
- Sanatorios y Hospitales de Alta Complejidad: La supervisión de grupos electrógenos y plantas de gases medicinales suele estar concesionada a empresas de mantenimiento edilicio externo que acceden mediante conexiones no autenticadas, ignorando las directivas del área de ciberseguridad médica.
- Nodos de Telecomunicaciones y Edge Data Centers: La proliferación de microcentros de datos para antenas 5G y fibra óptica distribuidos geográficamente incrementó la cantidad de controladores autónomos de refrigeración desatendidos, blancos predilectos para ataques de sabotaje sigiloso.
6. Guía de Ejecución en 5 Pasos para Aislar Controladores Edilicios y de Energía
Protocolo de contramedidas mandatorias para directores de ciberseguridad y gerentes de mantenimiento edilicio:
- Desconexión Inmediata de Interfaces Directas a la WAN: Eliminar toda regla de ruteo, port forwarding o DMZ que exponga puertos de controladores BACS, UPS o tableros de energía (puertos 502, 47808, 161, 80) a direcciones IP públicas.
- Implementación de Modelo de Zonas y Conductos (IEC 62443): Reubicar todos los microcontroladores de energía y climatización en una VLAN o segmento de red OT físicamente o lógicamente independiente, aislado del tráfico de las computadoras corporativas.
- Acceso de Proveedores Exclusivo Mediante Bastion y MFA FIDO2: Prohibir el ingreso de contratistas de mantenimiento por canales remotos directos; canalizar el acceso a través de un host bastión con autenticación de doble factor resistente al phishing y grabación de sesiones.
- Deshabilitación de Servicios Vulnerables y Cambio de Claves: Apagar protocolos obsoletos de administración (HTTP no seguro, telnet, SNMP v1/v2c) en cada controlador, reemplazándolos por HTTPS y SNMPv3 con claves robustas no por defecto.
- Monitoreo de Anomalías en Tráfico Operacional: Instalar sensores de red pasivos configurados para disparar alertas inmediatas ante comandos inusuales de reescritura de parámetros en horarios nocturnos o fines de semana.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a vulnerabilidades críticas y zero-days?
En Siglo 21 Soluciones auditamos y protegemos tus pasarelas de red, routers, gateways y accesos remotos con arquitecturas Zero Trust y FIDO2 de alta disponibilidad.
Contactar a un Consultor