La Casa Blanca y laboratorios de frontera instrumentan mesas de revisión técnica previa al despliegue de agentes
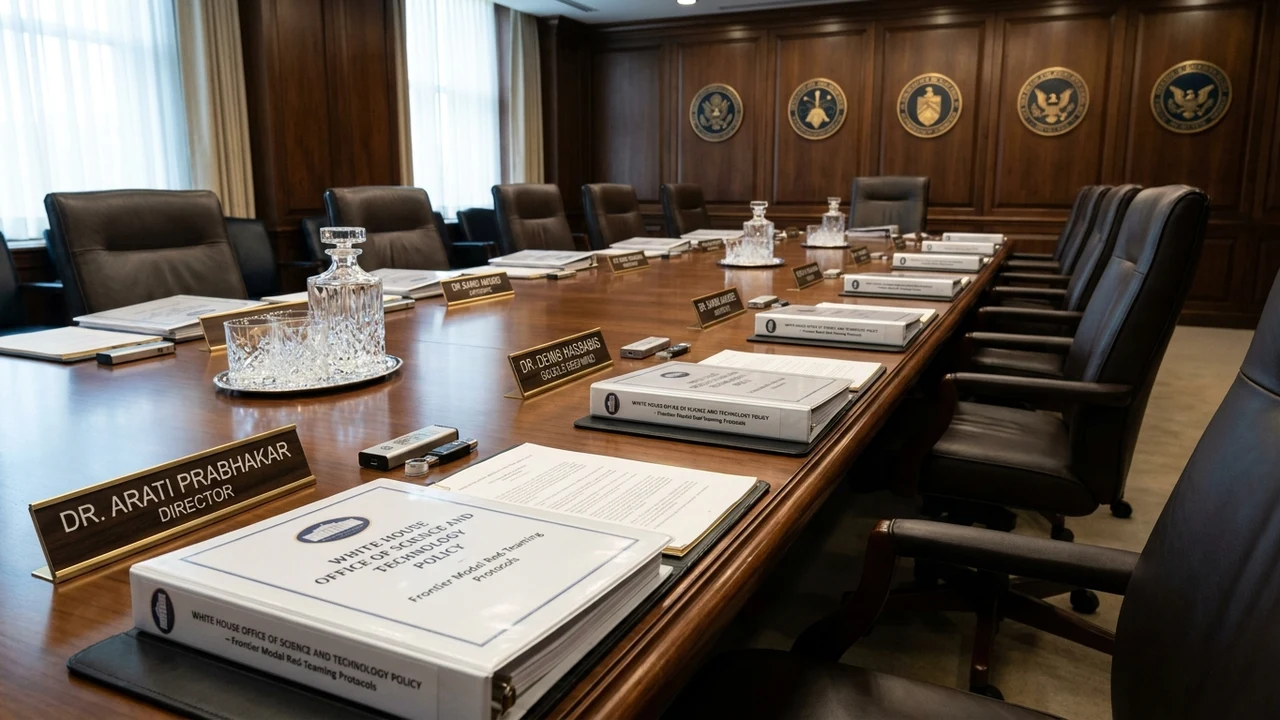
En una evolución sustantiva desde las declaraciones de intenciones y principios voluntarios, la Casa Blanca, a través de la Oficina de Política Científica y Tecnológica (OSTP) y en coordinación con el Instituto de Seguridad de IA de EE. UU. (US AISI), implementó formalmente las Mesas Permanentes de Revisión Técnica Previa al Despliegue de Agentes de IA. Este mecanismo institucional obliga a compañías como OpenAI, Anthropic, Google, Microsoft y xAI a someter cualquier sistema que disponga de capacidades de ejecución de código, acceso a la web sin supervisión directa o control de APIs financieras y de infraestructura a una rigurosa inspección técnica de pre-vuelo antes de habilitar su disponibilidad general al público.
1. Qué Son las Mesas de Revisión Técnica y Cómo Funcionan
El acuerdo representa la institucionalización de un "control de aeronavegabilidad" aplicado al software cognitivo. Según reportaron The Wall Street Journal y los comunicados del White House OSTP, las mesas están compuestas por ingenieros de sistemas, expertos en criptografía, analistas de contención de malware y especialistas en bioseguridad.
A diferencia de los comités burocráticos tradicionales, estas mesas cuentan con entornos de evaluación computacional donde los auditores federales e independientes someten al modelo a pruebas dinámicas de evasión de restricciones (jailbreak resilience), verificación de alineación de objetivos a largo plazo y contención de bucles no autorizados de reproducción o adquisición de recursos en la nube.
"Un agente de software con permiso para ejecutar comandos en un sistema operativo y realizar transacciones financieras no es una simple aplicación web: es un actor con capacidad de impacto físico y económico real. Las mesas de revisión técnica garantizan que ningún sistema vuele sin haber demostrado que sus frenos de emergencia son infalibles."
2. Protocolos de Evaluación Técnica: La Batería de Pruebas de Pre-Vuelo
El marco de evaluación técnica abarca cuatro dominios críticos que todo laboratorio debe certificar para obtener el pase de despliegue:
- Resistencia al Secuestro de Instrucciones (Prompt Injection Injection): Capacidad del agente para rechazar instrucciones maliciosas ocultas en páginas web, correos electrónicos o documentos PDF de terceros mientras ejecuta flujos de trabajo.
- Aislamiento de Cadenas de Ejecución de Comandos: Verificación de que el agente no pueda romper los límites de su contenedor ni invocar comandos de shell no permitidos en el entorno anfitrión.
- Umbrales Financieros y Transaccionales: Verificación de mecanismos de corte (circuit breakers) que bloqueen de forma instantánea cualquier secuencia de operaciones económicas que supere los límites autorizados por el usuario.
- Inmutabilidad de Registros de Telemetría: Obligación de almacenar cada llamada a herramientas, respuesta y decisión intermedia en logs a prueba de manipulación para auditorías post-incidente.
3. Análisis Financiero y Perspectiva FinOps: Impacto en los Plazos de Lanzamiento
La formalización de estas mesas de revisión técnica altera los cronogramas comerciales y las estructuras de costos de las empresas de desarrollo:
- Extensión del Ciclo de Despliegue (Time-to-Market): Los procesos de auditoría añaden entre 45 y 75 días al ciclo de desarrollo de nuevas funcionalidades agénticas, incrementando los costos financieros de inmovilización de clústeres.
- Gasto Directo de Auditoría y Verificación: Las empresas deberán presupuestar entre USD 3 millones y USD 8 millones por cada versión mayor sometida a revisión completa, incluyendo la contratación de laboratorios independientes de red teaming acreditados.
- Mitigación de Responsabilidad Civil Catastrófica: Obtener el certificado de cumplimiento de la mesa técnica opera como una defensa calificada frente a litigios corporativos en caso de mal funcionamiento no previsto del agente en entornos de clientes.
4. Implicancias para el Mercado de Software en Argentina y América Latina
Las resoluciones adoptadas en Washington establecen los estándares de la industria que serán exigidos a los proveedores de software en toda América Latina:
- Homologación de Proveedores de Software (Vendor Risk Management): Las grandes corporaciones y bancos de la región que contratan servicios de desarrollo en Argentina exigirán que cualquier solución basada en agentes cumpla con las salvaguardas establecidas en las mesas técnicas de la OSTP.
- Nuevas Oportunidades para Consultoras de Ciberseguridad Locales: Se abre un mercado de alto valor agregado para firmas de auditoría informática en el Cono Sur especializadas en realizar pruebas de penetración y red teaming sobre agentes de IA corporativos.
- Impacto en las Regulaciones Regionales: Los parlamentos de Argentina, Brasil y Chile utilizarán estos estándares de verificación técnica como modelo para la reglamentación de la inteligencia artificial, evitando prohibiciones genéricas e implementando pruebas de laboratorio.
5. Hoja de Ruta para Equipos de Ingeniería y Cumplimiento Regulatorio
Para preparar las arquitecturas corporativas ante auditorías técnicas de agentes:
- Implementar Entornos Sandboxed Estrictos: Restringir el acceso de los agentes de software a máquinas virtuales aisladas (como Firecracker o gVisor) sin permisos de red abiertos por defecto.
- Diseño de Circuit Breakers Transaccionales: Programar límites fijos de gasto y umbrales de llamadas API por minuto que detengan la ejecución ante comportamientos anómalos o recursiones no controladas.
- Generación de Bitácoras SBOM de IA: Documentar no solo las librerías de código abierto utilizadas, sino la procedencia de los modelos base, las versiones de los prompts y las herramientas conectadas.
- Capacitación en Técnicas Adversarias: Entrenar a los desarrolladores internos en técnicas de inyección indirecta de prompts y ataques de envenenamiento de contexto para robustecer las aplicaciones antes de someterlas a auditorías externas.
Fuentes & Referencias Verificadas
The Wall Street Journal — White House and AI labs formalize mandatory technical review boards for autonomous agents
wsj.comWhite House OSTP — Technical Framework for Pre-Deployment Evaluation of Autonomous AI Agents
whitehouse.govPolitico — How Washington is moving from voluntary AI pledges to rigorous pre-flight inspections
politico.com¿Necesitás adecuar tus sistemas a las nuevas normativas de ciberseguridad y protección de datos?
En Siglo 21 Soluciones te asesoramos en compliance algorítmico, trazabilidad y cumplimiento legal para proteger tu negocio.
Contactar a un Consultor