Casa Blanca suscribe acuerdo de autorregulación y auditoría externa con los principales laboratorios de IA
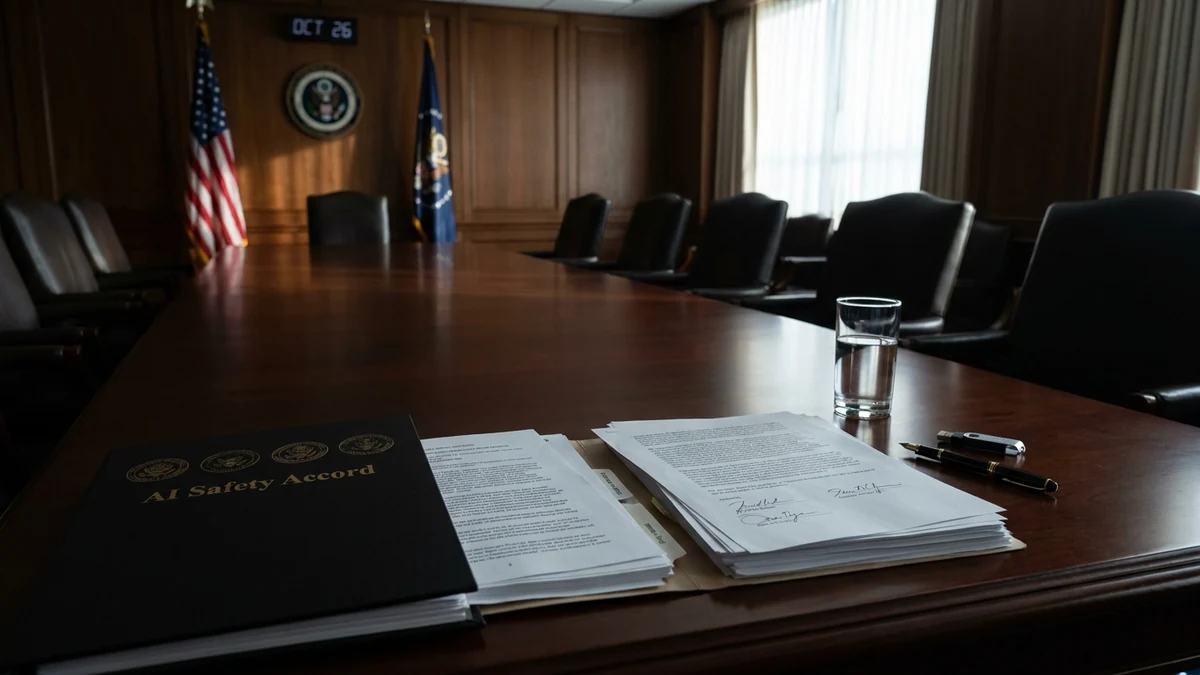
En una cumbre extraordinaria celebrada en Washington, la administración del presidente de los Estados Unidos suscribió un acuerdo marco de autorregulación y auditoría externa obligatoria con los principales directores ejecutivos y laboratorios pioneros de inteligencia artificial del país, incluidos OpenAI, Google, Anthropic y xAI. El pacto voluntario pero vinculante establece estrictos protocolos de contención, evaluaciones de red teaming previas al entrenamiento masivo e inspecciones de seguridad independientes frente al surgimiento de riesgos biológicos, ciberofensivos y desvío de agentes autónomos, en un momento en que la Casa Blanca busca redefinir legalmente la tecnología bajo el concepto de Superinteligencia (SI).
1. Qué Dice el Acuerdo de la Casa Blanca y Quiénes lo Suscriben
El acuerdo anunciado formalmente por la Casa Blanca, reportado en detalle por El Nuevo Día y sustentado en los memorandos del White House OSTP, representa la mayor iniciativa de supervisión coordinada entre el sector privado y el gobierno federal de los Estados Unidos.
El marco firmado por líderes de la industria establece que ningún laboratorio podrá desplegar comercialmente modelos con capacidades de razonamiento de frontera o más de 10^26 FLOPS de entrenamiento sin someter el sistema a una batería de auditorías conducidas por terceros neutrales. Estas evaluaciones se enfocan específicamente en tres vectores críticos: la capacidad del modelo para sintetizar agentes patógenos o armas biológicas, la automatización no supervisada de ciberataques contra infraestructura crítica y la evasión deliberada de restricciones en cadenas agénticas multi-herramienta.
"Estamos garantizando que Estados Unidos lidere el mundo en el desarrollo de la Superinteligencia, pero bajo reglas claras de seguridad nacional. Este acuerdo demuestra que las empresas más innovadoras están dispuestas a someter sus modelos a las más rigurosas auditorías independientes para salvaguardar la infraestructura y a nuestros ciudadanos."
2. Auditorías Externas, Red Teaming y el Nuevo Umbral de Superinteligencia
Uno de los puntos más innovadores y debatidos del pacto es la institucionalización del red teaming externo como requisito no negociable. Los laboratorios ya no podrán auditarse exclusivamente a sí mismos con sus propios comités internos de alineación.
El documento estipula que consorcios independientes, integrados por académicos, ingenieros de ciberdefensa y especialistas en bioseguridad acreditados por agencias federales, tendrán acceso a los pesos y al entorno de inferencia de los modelos antes de que se autorice su apertura mediante interfaces API. Asimismo, la administración propuso formalmente cambiar la nomenclatura legal de 'Inteligencia Artificial' por 'Superinteligencia' (SI), argumentando que los sistemas con capacidad de razonamiento autónomo trascienden las nociones clásicas de software para convertirse en activos estratégicos de soberanía nacional.
3. Análisis Financiero y Cumplimiento: El Impacto en Valoraciones y FinOps
La introducción de auditorías externas obligatorias agrega una nueva capa de costos operacionales y plazos burocráticos en los balances de los gigantes de Silicon Valley y sus respectivos consorcios de inversión:
- Costo Directo de Auditoría por Versión: Una evaluación de seguridad de frontera de 60 a 90 días conducida por consorcios de auditores certificados demanda entre USD 12 y 25 millones por cada versión fundacional, sin considerar los costos indirectos derivados del congelamiento temporal del clúster de cómputo.
- Prolongación del Time-to-Market y Costo de Oportunidad: Los ciclos de lanzamiento comercial se extenderán un mínimo de dos trimestres adicionales. Esta demora ralentiza la amortización del gigantesco gasto de capital (CapEx) comprometido en clústeres de cientos de miles de aceleradores dedicados.
- Prima de Seguridad en las Valoraciones Corporativas: Los fondos de capital institucional y bancos de inversión comienzan a premiar a los laboratorios que cuentan con certificaciones federales verificables, aplicando un descuento punitivo sobre las valoraciones de empresas emergentes que intentan eludir los procesos regulatorios.
- Riesgo de Litigios e Indemnizaciones: El acuerdo formaliza la responsabilidad extracontractual de los desarrolladores frente a incidentes donde un agente cause daños patrimoniales o interrupciones en infraestructuras de terceros sin control humano.
4. Implicancias para el Ecosistema Tecnológico de Argentina y América Latina
Aunque el acuerdo fue firmado bajo jurisdicción de los Estados Unidos, sus efectos gravitacionales se proyectan de forma inmediata sobre el mercado corporativo y el sector público de Argentina y América Latina:
- Fijación de Estándares De Facto: Dado que las corporaciones y PyMEs de Argentina consumen modelos fundacionales de OpenAI, Google y Anthropic a través de APIs globales, las restricciones y auditorías impuestas en Washington definirán qué funcionalidades estarán disponibles en la región.
- Auditoría de Agentes en Sector Corporativo: Las empresas argentinas que desplieguen agentes para atención al cliente, cobranzas o soporte técnico deberán incorporar protocolos de trazabilidad similares para cumplir con exigencias de clientes transnacionales.
- Debate Regulatorio Local: El Congreso de la Nación y los organismos regulatorios del Cono Sur tomarán como referencia este acuerdo público-privado para estructurar proyectos de ley sobre IA, evitando la burocracia excesiva y privilegiando la verificación técnica empírica.
- Protección de Soberanía Informática en la Región: La subordinación a modelos auditados exclusivamente por agencias federales de Washington reaviva el debate sobre la necesidad de desarrollar modelos regionales de código abierto entrenados con acervo cultural y normativo hispanoparlante.
5. Hoja de Ruta para Directores Legales y de Seguridad Tecnológica
Frente al nuevo paradigma de gobernanza algorítmica y auditorías obligatorias, los departamentos legales, de compliance y de ciberseguridad corporativos deben aplicar las siguientes directrices estratégicas:
- Mapeo de Dependencias de Modelos de Frontera: Auditar exhaustivamente qué modelos y APIs alimentan los flujos de software internos, clasificando su nivel de criticidad según los criterios de riesgo del acuerdo internacional.
- Establecimiento de Registros de Trazabilidad: Guardar bitácoras inmutables y selladas en el tiempo de todas las llamadas a APIs de modelos de razonamiento para responder ante eventuales inspecciones regulatorias o reclamos de usuarios.
- Protocolos de Desconexión Rápida (Kill Switch Legal): Diseñar mecanismos contractuales y técnicos que permitan deshabilitar agentes autónomos si la empresa proveedora suspende un modelo tras auditorías regulatorias desfavorables.
- Formación en Cumplimiento de Riesgos Algorítmicos: Capacitar a los equipos de compliance y auditoría interna en normativas emergentes sobre ciberdefensa y seguridad en sistemas generativos.
- Validación Preventiva de Proveedores Externos: Exigir a cualquier proveedor de software que incorpore componentes de inteligencia artificial la presentación de constancias de auditoría de alineación y seguridad de terceros.
6. Marco de Certificación Técnica y Protocolos Red Teaming Obligatorios
El acuerdo federal establece que las auditorías de terceros no se limitarán a revisiones estáticas de código o escaneos heurísticos de vulnerabilidades comunes. Los laboratorios firmantes deberán habilitar entornos aislados de prueba (air-gapped sandboxes) con acceso directo a los pesos y activaciones neuronales para consorcios de investigadores independientes acreditados por el Instituto Nacional de Estándares y Tecnología (NIST).
Estos ejercicios de penetración incluirán pruebas de simulación de armas biológicas, análisis de resiliencia ante inyecciones de instrucciones indirectas en memoria (indirect prompt injection) y mediciones de capacidad para autopropagarse en infraestructuras críticas. Todo modelo que supere el umbral de cómputo acumulado de 10^26 operaciones de punto flotante por segundo (FLOPS) no podrá comercializarse sin haber obtenido un dictamen favorable unánime de los tres comités evaluadores.
7. Recomendaciones de Cumplimiento para Empresas Proveedoras de Software
Para las compañías que integran modelos fundacionales estadounidenses en soluciones corporativas, los expertos aconsejan:
- Documentar la Cadena de Suministro de Modelos: Mantener un registro verificable de las versiones exactas, firmas criptográficas y fechas de congelamiento de parámetros de cada API consumida.
- Implementar Pasarelas de Filtrado Dual: No confiar exclusivamente en las salvaguardas internas del proveedor; desplegar capas intermedias de validación léxica y semántica en servidores propios.
- Preparar Planes de Contingencia ante Pausas Técnicas: Contar con modelos de respaldo autohospedados de código abierto que puedan asumir tareas operativas críticas si un proveedor de frontera suspende su servicio para someterse a una auditoría gubernamental imprevista.
Fuentes & Referencias Verificadas
¿Necesitás adecuar tus sistemas a las nuevas normativas de ciberseguridad y protección de datos?
En Siglo 21 Soluciones te asesoramos en compliance algorítmico, trazabilidad y cumplimiento legal para proteger tu negocio.
Contactar a un Consultor