Alerta corporativa en Argentina: los ciberataques impulsados por IA crecieron 89% en el último año
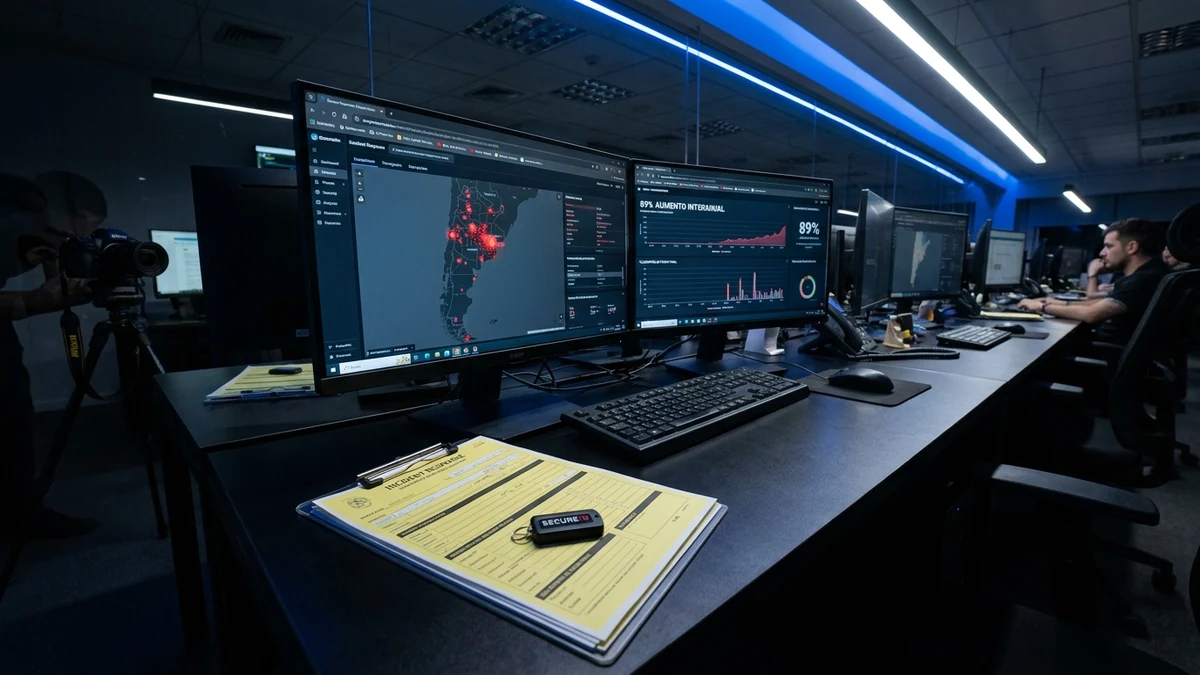
Un contundente relevamiento sobre el estado de la seguridad informática empresarial en Argentina encendió todas las alarmas en directorios corporativos y comités de riesgo financiero: los incidentes cibernéticos potenciados por herramientas de Inteligencia Artificial crecieron un alarmante 89% en los últimos doce meses. El estudio, fundamentado en los registros del CERT.ar y análisis de consultoras de ciberdefensa del Cono Sur, evidencia una transición radical en el modelo operativo de las bandas delictivas, las cuales han industrializado el uso de modelos de lenguaje y síntesis de audio para perpetrar estafas de ingeniería social indetectables para los filtros tradicionales.
1. El Salto Cuantitativo: Crecimiento del 89% y la Industrialización del Cibercrimen
De acuerdo con las estadísticas publicadas en el reporte oficial del CERT.ar, la cantidad neta de denuncias de incidentes corporativos no solo creció en volumen absoluto, sino que experimentó un salto cualitativo en su tasa de éxito.
Anteriormente, los ataques de phishing se caracterizaban por errores gramaticales visibles, redacciones genéricas en idiomas extranjeros y remitentes fácilmente sospechosos. En la actualidad, el acceso a modelos de lenguaje avanzados permite a los ciberdelincuentes generar miles de correos y mensajes de WhatsApp redactados en perfecto español rioplatense, adaptados con modismos locales e incorporando datos verídicos sobre la estructura organizativa de la empresa víctima extraídos previamente de redes profesionales como LinkedIn.
"La Inteligencia Artificial ha democratizado la sofisticación criminal. Lo que hace tres años requería semanas de reconocimiento manual por parte de un equipo de espionaje cibernético de élite, hoy lo resuelve un script con un LLM en tres minutos a un costo despreciable."
2. Vectores de Ataque Sofisticados: Deepfakes de Voz y Malware Polimórfico
El análisis presentado por BTR Consulting clasifica las tres modalidades de ataque basadas en IA que más daño económico están causando en el sector productivo argentino:
- Clonación de Voz (Deepfake Audio) en Fraudes de Pago: Los delincuentes entrenan modelos de clonación vocal utilizando fragmentos de conferencias o audios públicos de directivos de la empresa para llamar por teléfono al tesorero y ordenar transferencias urgentes a cuentas no registradas.
- Spear Phishing Hiperpersonalizado: Mensajes enviados a empleados contables simulando solicitudes legítimas de proveedores habituales, adjuntando facturas con datos fiscales de ARCA verídicos pero con números de CBU modificados.
- Malware Polimórfico Generativo: Fragmentos de código malicioso que reescriben su estructura interna en cada compilación para evadir la detección de antivirus tradicionales basados en firmas estáticas.
3. Desmantelando el 'Fraude del CEO' y la Suplantación en Fintechs
El denominado "Fraude del CEO" (Business Email Compromise - BEC) ha encontrado en la IA su multiplicador más potente. En varios casos documentados en el último semestre en entidades bancarias y de comercio exterior de Buenos Aires, los atacantes combinaron correos electrónicos convincentes con notas de voz de WhatsApp que imitaban a la perfección el timbre y la cadencia del gerente general.
La velocidad con la que se ejecutan estas operaciones supera la capacidad de reacción de los controles burocráticos convencionales. Al tratarse de transferencias bancarias locales inmediatas, los fondos son atomizados en cuestión de minutos a través de redes de cuentas secundarias abiertas con identidades sintéticas generadas artificialmente.
4. Análisis FinOps del Ciberdelito: Costo del Rescate vs. Plataformas XDR
El impacto en los estados contables de las empresas afectadas es devastador. La pérdida promedio ocasionada por una estafa de transferencia no autorizada asistida por IA en empresas medianas argentinas se ubica en el rango de los USD 85.000 a USD 250.000 directos de caja operativa.
Por el contrario, el despliegue de una plataforma moderna de detección y respuesta extendida (XDR) con capacidades nativas de análisis de comportamiento anómalo mediante aprendizaje automático demanda una suscripción de aproximadamente USD 4 a USD 7 por usuario al mes. La ecuación de costo-beneficio evidencia que la inversión en monitoreo inteligente representa menos del 3% del valor en riesgo de una sola transacción fraudulenta.
5. Vulnerabilidad Extrema en PyMEs Argentinas: Obsolescencia y Falta de Protocolos
El mayor riesgo se concentra en el segmento de pequeñas y medianas empresas, donde confluyen dos factores críticos:
- Presupuestos de Ciberseguridad Residuales: Muchas firmas delegan toda su seguridad en el antivirus gratuito del sistema operativo, careciendo de firewalls perimetrales o sistemas de autenticación robustos.
- Ausencia de Protocolos de Verificación Fuera de Banda (Out-of-Band): La falta de una directiva obligatoria que exija confirmar por una vía secundaria independiente cualquier modificación de cuentas bancarias antes de emitir un pago.
- Resistencia al Cambio en el Personal Administrativo: Dificultad para internalizar que una llamada telefónica o un audio de voz puede ser artificialmente fabricado por una computadora.
6. Protocolo de Blindaje en 5 Pasos para Neutralizar Amenazas Impulsadas por IA
Plan de acción inmediato que los comités de dirección y gerencias de sistemas deben formalizar:
- Establecer el Protocolo de Verificación Fuera de Banda para Pagos: Prohibir taxativamente cualquier transferencia bancaria ordenada por correo o mensajería instantánea sin una confirmación verbal previa a través de una línea interna fija o videollamada verificada.
- Implementar Detección de Phishing con Modelos de IA Defensiva: Equipar las bandejas de entrada corporativas con filtros que inspeccionen el contexto semántico y las anomalías de redacción de los correos recibidos.
- Capacitación Vivencial sobre Deepfakes de Audio y Video: Realizar talleres donde se exponga al personal de tesorería y compras a audios clonados para que aprendan a identificar patrones sintéticos y preguntas de desafío personal.
- Adoptar Autenticación Resistente a Phishing (FIDO2): Eliminar el uso de claves simples y SMS en los portales bancarios y accesos a ERPs, migrando a dispositivos físicos de seguridad.
- Diseñar un Comité de Respuesta Rápida ante Fraudes Financieros: Contar con contactos directos preacordados con las áreas de seguridad bancaria de las entidades financieras con las que opera la empresa para solicitar bloqueos inmediatos de fondos ante sospechas fundadas.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor