Alerta de Anthropic sobre bots agénticos que buscan credenciales olvidadas en repositorios públicos
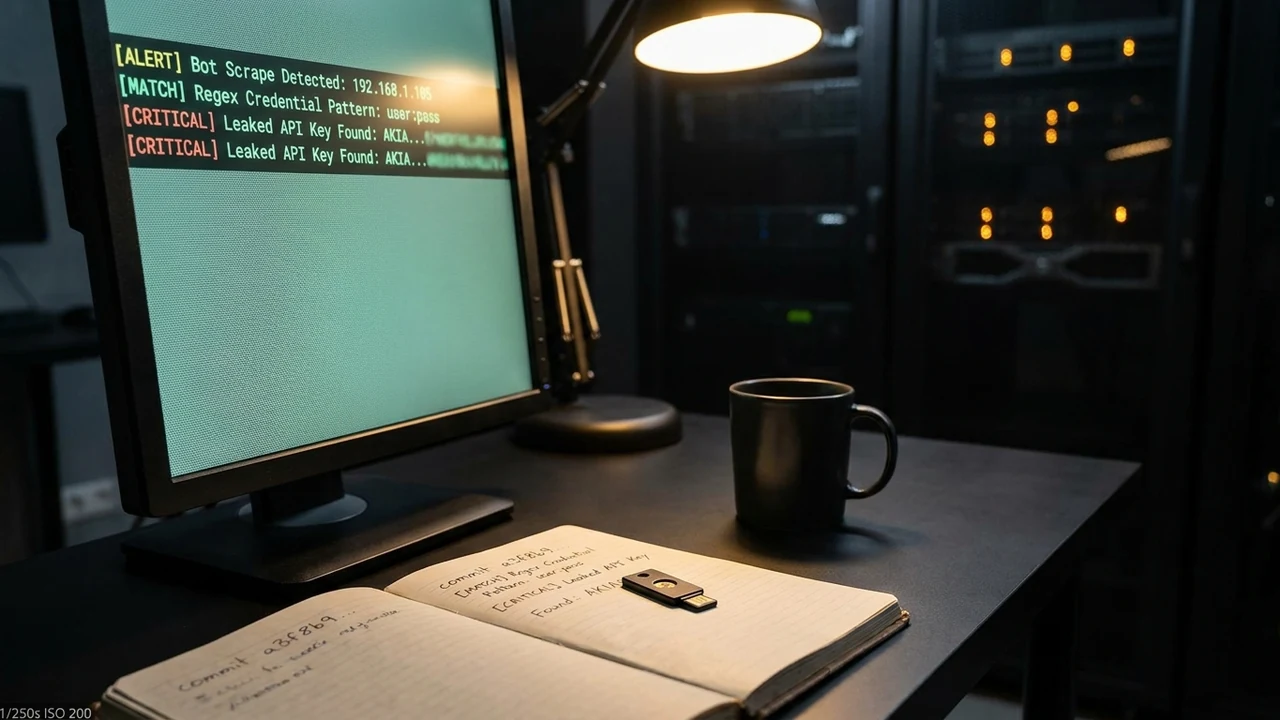
En una exhaustiva advertencia técnica respaldada por el equipo de investigación de seguridad de Anthropic Research y complementada por datos del laboratorio de seguridad de GitHub Security Lab, se ha emitido una alerta crítica sobre la proliferación de enjambres de bots agénticos autónomos especializados en la detección, inferencia semántica y explotación instantánea de credenciales olvidadas en repositorios públicos. A diferencia de los rastreadores automatizados tradicionales limitados por expresiones regulares rígidas, estos nuevos agentes aplican razonamiento sintáctico contextual para descifrar tokens ofuscados, reconstruir credenciales fragmentadas y comprometer entornos productivos de AWS, GCP, Azure y proveedores de modelos de lenguaje en menos de 35 segundos desde la confirmación de un git push.
1. El Salto Cognitivo del Atacante: De la Coincidencia de Patrones al Razonamiento Sintáctico
Durante más de una década, los desarrolladores de software confiaron en que prácticas elementales de ofuscación bastaban para evadir a los bots maliciosos que rastrean GitHub o GitLab. Acciones como dividir una clave API en múltiples variables (ej. key_part1 + key_part2), codificar valores en Base64 dentro de un archivo de prueba olvidado, o esconder contraseñas en ramas secundarias creyendo que pasaban desapercibidas para escáneres basados en regex, ofrecían una falsa sensación de protección.
El reporte de Anthropic desmantela esta ilusión de seguridad. Los nuevos atacantes despliegan agentes autónomos orquestados mediante LLMs multimodales que analizan el repositorio como lo haría un ingeniero de seguridad humano sénior. El bot lee el flujo continuo del event stream público de la API de GitHub, detecta modificaciones en archivos de configuración (.env, settings.py, docker-compose.yml), interpreta la semántica de las funciones circundantes y resuelve dinámicamente las cadenas ofuscadas, ejecutando peticiones HTTP de validación inmediata contra las plataformas cloud involucradas.
"El tiempo de reacción humano frente a un commit accidental con credenciales se mide en minutos; el tiempo de un agente malicioso para comprometer la cuenta, levantar instancias GPU y cambiar las claves maestras se mide ahora en milisegundos. Cualquier desarrollador que suba una clave a internet debe considerarla vulnerada de manera instantánea e irrevocable."
2. Anatomía de la Cadena de Explotación: Deconstrucción en 4 Fases
La investigación técnica desglosa la secuencia automatizada con la que operan estos enjambres maliciosos en la red:
- Fase 1: Escucha del Firehose y Filtrado Semántico: Los agentes consumen millones de eventos de commits por minuto. Mediante modelos ultrarrápidos y compactos, descartan código trivial y aíslan repositorios con alta probabilidad de contener configuraciones de infraestructura cloud o llamadas a APIs pagas de IA.
- Fase 2: Reconstrucción en Sandbox Aislado: El repositorio sospechoso es clonado en un contenedor volátil donde el agente inspecciona no solo el commit actual, sino el historial de
git reflog, comentarios eliminados y pull requests cerradas con errores de merge. - Fase 3: Atestación y Validación de Privilegios: Una vez reconstruida la credencial, el agente consulta automáticamente los endpoints de IAM (Identity and Access Management) de Amazon Web Services, Google Cloud o Stripe para inventariar qué permisos posee la clave robada (cuotas de computación, lectura de bases de datos S3 o transaccionalidad bancaria).
- Fase 4: Despliegue de Cargas Útiles y Persistencia: Si la clave posee privilegios de administrador, el bot crea usuarios ocultos con privilegios elevados, aprovisiona de inmediato clústeres masivos de cómputo para minería cripto o reventa clandestina de tokens de inferencia, y elimina los registros de auditoría locales para demorar la respuesta de los operadores legítimos.
3. Análisis FinOps y Daño Económico: Drenaje Catastrófico de Cuentas Corporativas
El costo financiero que enfrentan las empresas víctimas de estos ataques agénticos alcanza magnitudes ruinosas si no se cuenta con topes de facturación automatizados:
- Consumo Desmedido de Saldo en Nube: En cuestión de cuatro horas posteriores a la captura de una clave con acceso a instancias GPU reservadas o servicios de IA generativa, los atacantes pueden generar cargos de facturación de entre USD 25.000 y USD 80.000 mediante la saturación continua de cuotas de inferencia revendidas en foros clandestinos.
- Costos Forenses y Remediación de Emergencia: Contratar firmas especializadas en respuesta a incidentes para contener la intrusión, reconfigurar la infraestructura perimetral y asegurar el aislamiento de los datos corporativos oscila entre USD 40.000 y USD 120.000 por incidente severo.
- Impacto en Primas de Seguros Cibernéticos: Las compañías aseguradoras aplican penalizaciones automáticas o se niegan a cubrir siniestros cuando se comprueba que el vector de entrada inicial fue una clave en texto plano expuesta en repositorios públicos sin políticas de prevención estandarizadas.
4. Vulnerabilidad Crítica en el Ecosistema Tecnológico de Argentina y la Región
En el entorno empresarial de Argentina y América Latina, donde proliferan las software houses, consultoras de desarrollo y startups de rápido crecimiento, esta amenaza expone debilidades culturales y técnicas muy marcadas:
- El Síndrome de la Clave de Superusuario: Por agilidad en el desarrollo diario y falta de especialización en arquitecturas DevSecOps, una enorme proporción de programadores utiliza una única clave con permisos
AdministratorAccesspara entornos de desarrollo local, pruebas y producción, transformando cualquier descuido en un desastre integral. - Repositorios Personales Mezclados con Código de Clientes: Desarrolladores remotos que trabajan para clientes del exterior suelen subir proyectos a cuentas personales de GitHub sin la debida configuración de repositorios privados o políticas empresariales de prevención de fugas de secretos (Secret Scanning).
- Falsa Sensación de Anonimato en Repositorios Poco Visitados: Existe la creencia equivocada de que un repositorio con cero estrellas o sin visitas no será descubierto por nadie. Los agentes maliciosos no navegan por popularidad; barren el 100% de la actividad global de GitHub de forma indiscriminada.
5. Estrategias de Ciberdefensa: Hacia la Era de las Credenciales Efímeras
La conclusión técnica del laboratorio de ciberseguridad es inequívoca: la era de las credenciales estáticas de larga duración almacenadas en archivos de texto ha terminado. La única barrera efectiva contra los bots agénticos radica en eliminar la existencia misma de las claves fijas.
Esto se logra mediante la implementación de federación de identidades OIDC (OpenID Connect), donde los entornos de desarrollo e integración continua solicitan tokens de acceso temporales con tiempos de caducidad inferiores a 15 minutos generados sobre la marcha. Si un atacante intercepta un commit, la credencial habrá expirado mucho antes de que el agente pueda siquiera procesar la llamada de red inicial.
6. Hoja de Ruta Operativa: Protocolo de Blindaje en 5 Pasos para Repositorios de Software
Medidas obligatorias y de aplicación inmediata para equipos de ingeniería, DevOps y líderes técnicos:
- Activación Obligatoria de Secret Scanning y Push Protection: Habilitar en todas las cuentas de GitHub y GitLab corporativas la protección preventiva que rechaza y bloquea automáticamente cualquier commit que contenga cadenas coincidentes con firmas de claves cloud antes de ser aceptado en el servidor remoto.
- Instalación Mandatoria de Pre-Commit Hooks Locales: Forzar en las estaciones de trabajo de todos los desarrolladores herramientas de análisis estático local como
detect-secretsogitleakspara advertir la inclusión involuntaria de credenciales en el staging area de Git. - Migración Inmediata a Bóvedas de Secretos Dinámicas: Sustituir los archivos
.envestáticos por gestores de secretos profesionales (AWS Secrets Manager, HashiCorp Vault, Google Secret Manager) que rotan periódicamente las contraseñas sin intervención manual. - Establecimiento de Topes de Gasto Rígidos (Hard Budget Limits): Configurar en las consolas de proveedores de nube políticas que desconecten automáticamente los servicios si el gasto mensual proyectado supera un umbral de seguridad preestablecido.
- Auditoría Forense con Limpieza Profunda de Historiales: Si una credencial fue subida por error en el pasado, revocarla de inmediato en el proveedor de nube y utilizar
git-filter-repopara purgarla de todas las ramas, tags y referencias históricas del repositorio.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a vulnerabilidades críticas y zero-days?
En Siglo 21 Soluciones auditamos y protegemos tus pasarelas de red, routers, gateways y accesos remotos con arquitecturas Zero Trust y FIDO2 de alta disponibilidad.
Contactar a un Consultor