Alerta máxima de CISA por RCE crítico (CVSS 9.8) en servicio de gestión web de MikroTik RouterOS (CVE-2026-84411)
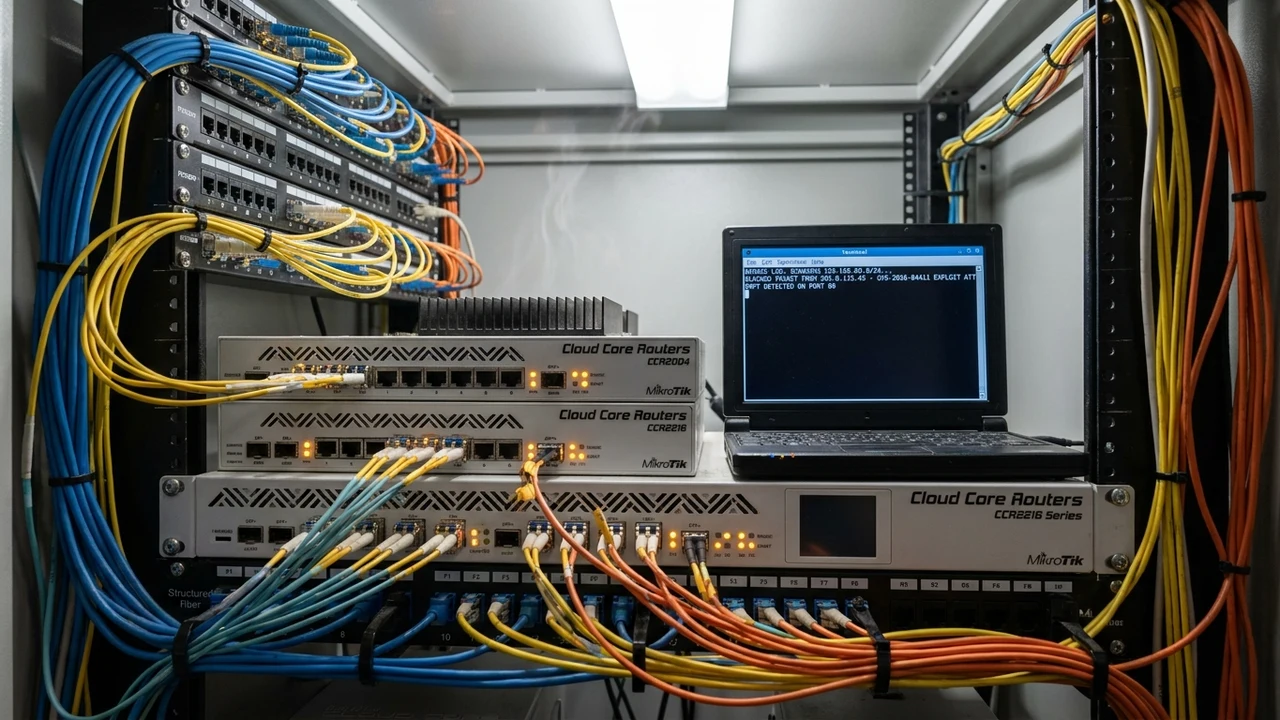
En una advertencia de máxima gravedad respaldada por un aviso de ciberseguridad oficial, la Agencia de Ciberseguridad de Estados Unidos (CISA Advisories) y los equipos de seguridad de MikroTik Software alertaron a la comunidad internacional sobre una vulnerabilidad de ejecución remota de código (RCE) no autenticada catalogada como CVE-2026-84411, con una puntuación casi terminal de CVSS 9.8 en el sistema operativo RouterOS (versiones 7.12 a 7.18). La vulnerabilidad permite a atacantes remotos tomar control absoluto e irreversible del router mediante el envío de solicitudes HTTP/HTTPS especialmente estructuradas hacia la interfaz de administración web (WebFig), convirtiendo el dispositivo en un nodo de retransmisión para botnets masivas o plataforma de espionaje de tráfico.
1. Mecanismo de Explotación: Corrupción de Memoria en el Parser HTTP de WebFig
El núcleo del problema técnico radica en una falla de corrupción de memoria en el búfer de procesamiento de cabeceras HTTP del servicio web integrado de RouterOS. Cuando la interfaz WebFig se encuentra habilitada (puertos TCP 80 u 8080 en HTTP, y 443 en HTTPS), el servidor web interno no valida adecuadamente la longitud de los encabezados de autenticación extendida y cookies de sesión.
Un atacante sin credenciales válidas puede enviar una solicitud POST con un encabezado sobredimensionado que sobrescribe registros clave en la pila de memoria (stack buffer overflow). Mediante técnicas de programación orientada a retornos (ROP chains), el atacante desvía el flujo de ejecución hacia una shell oculta de BusyBox en el sistema operativo subyacente, obteniendo acceso de administrador absoluto con permisos de admin / root. A partir de ese momento, el atacante puede alterar las reglas de firewall, capturar el tráfico DNS de todos los clientes conectados e inyectar scripts maliciosos en la memoria no volátil del equipo.
"Millones de enrutadores en todo el mundo forman la columna vertebral del acceso a internet de pequeñas empresas y proveedores comunitarios. Cuando un dispositivo MikroTik es comprometido en la frontera, no solo cae el router: queda completamente expuesta cada computadora, cámara IP y servidor ubicado dentro de esa red local."
2. La Amenaza de Botnets Globales: Reclutamiento Masivo de Dispositivos Zombie
La gravedad del CVE-2026-84411 se ve magnificada por la velocidad con la que los operadores de redes de bots (botnets del estilo de Mirai y sus variantes modernas potenciadas con IA) han comenzado a escanear rangos enteros de internet en busca de puertos WebFig abiertos. Debido al bajo costo y excelente rendimiento de los equipos MikroTik (como las líneas hEX, RB4011, CCR2004 y Cloud Core Routers), estos dispositivos suelen contar con conexiones de fibra óptica simétricas de cientos de megabits o gigabits por segundo.
Un conjunto de routers MikroTik comprometidos constituye el arma perfecta para lanzar ataques masivos de denegación de servicio distribuido (DDoS) capaces de generar terabits por segundo de tráfico volumétrico, saturando servicios financieros y gubernamentales en cuestión de segundos.
3. Análisis Económico y FinOps: El Alto Precio de la Deuda Técnica en Equipos de Borde
El costo financiero derivado del secuestro de equipos de red perimetrales afecta directamente la sustentabilidad de las empresas:
- Blacklisting Masivo de Direcciones IP: Cuando un router MikroTik comprometido es utilizado para emitir spam o tráfico DDoS, los proveedores de tránsito global y servicios antispam (Spamhaus, Talos) incluyen en listas negras las direcciones IP públicas de la empresa, bloqueando inmediatamente el envío de correos corporativos y la operatoria comercial online por días.
- Costos de Desplazamiento y Reconfiguración Física: Si el atacante cambia las credenciales maestras y deshabilita el puerto de administración remota, el equipo debe ser reseteado físicamente a valores de fábrica en el lugar (on-site hard reset), demandando horas de técnicos en campo que para un ISP regional representan miles de dólares en viáticos y horas extra.
- Filtración de Datos y Pérdidas Comerciales: Los atacantes redirigen el tráfico de consultas DNS de la empresa hacia servidores maliciosos que clonan portales bancarios (Phishing DNS Poisoning), facilitando el robo de fondos corporativos.
4. Vulnerabilidad Crítica en el Ecosistema de ISPs y PyMEs de Argentina y América Latina
El impacto de esta alerta es descomunal en Argentina y el cono sur de América Latina, donde MikroTik representa una cuota de mercado abrumadora:
- Espina Dorsal de los Proveedores de Internet Pymes (WISP y FTTH): En ciudades del interior de Argentina y zonas suburbanas, más del 80% de las cooperativas telefónicas y pequeños ISPs de fibra al hogar utilizan routers MikroTik Cloud Core (CCR) como cabeceras de red (BRAS / BNG) y concentradores PPPoE. Un fallo en estos nodos puede dejar sin conectividad a pueblos enteros.
- Práctica Frecuente de Dejar WebFig Abierto a Internet: Por comodidad de gestión remota, muchos técnicos de red locales configuran la interfaz WebFig accesible directamente desde cualquier IP pública (0.0.0.0/0) en lugar de exigir acceso exclusivo a través de una VPN segura como WireGuard o IPsec.
- Equipos Desatendidos en Sucursales Comerciales: Cientos de supermercados, farmacias y comercios minoristas poseen routers MikroTik instalados por proveedores externos hace años, sin planes de mantenimiento ni actualización de firmware periódico.
5. Directiva de Remediación Obligatoria: Apagar WebFig o Actualizar Inmediatamente
Las autoridades de ciberdefensa y el fabricante han sido categóricos: no se debe confiar únicamente en contraseñas complejas, ya que la vulnerabilidad se dispara antes de cualquier verificación de credenciales.
La medida más efectiva e instantánea consiste en deshabilitar por completo el servicio WWW y WWW-SSL desde la terminal de comandos o mediante la herramienta de gestión nativa WinBox (que opera sobre un protocolo y puerto diferente: 8291), o restringir su acceso exclusivamente a direcciones IP privadas internas de administración.
6. Plan de Contingencia y Mitigación en 5 Pasos para Administradores de Red
Protocolo de emergencia de aplicación inmediata para proteger routers corporativos e ISPs:
- Deshabilitación Inmediata del Servicio WebFig Expuesto: Ejecutar en la consola de comandos de RouterOS la instrucción
/ip service set www disabled=yesy/ip service set www-ssl disabled=yespara cerrar los puertos web vulnerables de forma instantánea. - Actualización del Firmware a la Versión Corregida: Descargar e instalar de inmediato la versión de RouterOS v7.19 o superior proporcionada por el fabricante que solventa el fallo de corrupción de memoria.
- Restricción del Acceso por Listas de Control de Acceso (ACLs): Si la administración web resulta imprescindible para la operación, limitar el acceso al servicio exclusivamente a la subred interna o exigir conexión previa mediante túnel WireGuard seguro.
- Auditoría de Scripts y Usuarios del Sistema: Revisar exhaustivamente las secciones
/user,/system scripty/system schedulerpara detectar cuentas de usuario desconocidas o tareas programadas ocultas dejadas por posibles intrusos. - Actualización del RouterBOOT (Firmware del Chipset): Tras actualizar el sistema operativo RouterOS, ejecutar el comando
/system routerboard upgradey reiniciar el hardware para asegurar que los cargadores de arranque también queden protegidos contra exploits persistentes.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor