Sam Altman y Elon Musk respaldan la propuesta de Dario Amodei de moderar el ritmo de despliegue de la IA de frontera
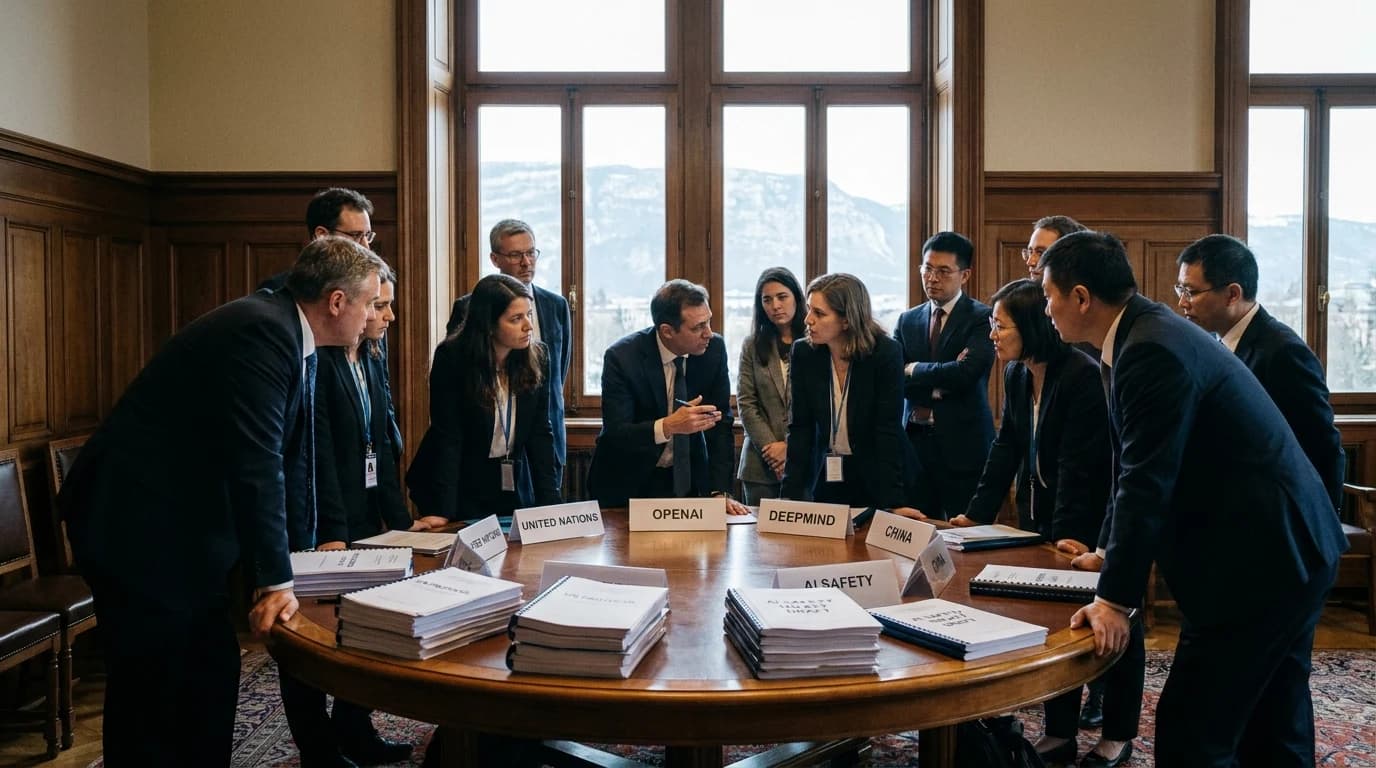
Impacto Clave para el Sector: El acontecimiento en torno a Sam Altman y Elon Musk respaldan la propuesta de Dario Amodei de moderar el ritmo de despliegue de la IA de frontera marca un punto de inflexión directo en protocolos de bioseguridad algorítmica, pruebas de estrés en ciberataques autónomos y estándares de supervisión de frontera (Frontier Model Safety Commitments). Para directores de tecnología, líderes empresariales y equipos de desarrollo, comprender sus implicancias operativas y adoptar una postura proactiva resulta indispensable para salvaguardar la competitividad y rentabilidad digital en 2026.
El panorama tecnológico global y nacional correspondiente al 15 de septiembre de 2026 ha quedado profundamente impactado tras confirmarse que sam altman y elon musk respaldan la propuesta de dario amodei de moderar el ritmo de despliegue de la ia de frontera. Este hito, reportado oficialmente a través de fuentes verificables como AIdapted Tech Intelligence, trasciende la novedad coyuntural para instalarse como una transformación estructural en la manera en que las organizaciones gestionan su infraestructura digital, despliegan soluciones algorítmicas y resguardan sus activos más valiosos frente a un entorno hiperconectado y crecientemente regulado.
En un contexto donde la convergencia entre la Inteligencia Artificial de frontera, el desarrollo de software a medida y las exigencias de ciberseguridad corporativa demandan decisiones certeras, este desarrollo pone en evidencia la urgencia de abandonar enfoques reactivos. Las organizaciones que lideran sus respectivos mercados comprenden que la integración de protocolos de bioseguridad algorítmica, pruebas de estrés en ciberataques autónomos y estándares de supervisión de frontera (Frontier Model Safety Commitments) no constituye un lujo experimental, sino un imperativo táctico que impacta directamente sobre los costos operativos, la resiliencia técnica y la satisfacción del cliente final.
1. Arquitectura Técnica y Contexto Operativo: La Evolución de Protocolos de bioseguridad algorítmica
Desde una perspectiva técnica y de ingeniería de sistemas, este suceso refleja una maduración profunda en el ecosistema informático. La implementación de estándares rigurosos en torno a protocolos de bioseguridad algorítmica, pruebas de estrés en ciberataques autónomos y estándares de supervisión de frontera (Frontier Model Safety Commitments) exige desarmar las arquitecturas monolíticas y los silos de datos tradicionales para dar paso a plataformas modulares, observables e interoperables. Cuando analizamos las especificaciones documentadas en AIdapted Tech Intelligence, queda de manifiesto que las organizaciones ya no pueden tolerar soluciones improvisadas que añaden deuda técnica y fragilidad operativa a sus canalizaciones de datos.
La arquitectura moderna requiere contemplar mecanismos de validación continua, enclaves seguros de ejecución y gobernanza estricta en cada capa del stack tecnológico. Ya sea que estemos abordando la contención de incidentes cibernéticos, la orquestación de agentes autónomos o la modernización de clústeres de bases de datos relacionales, el denominador común radica en la precisión algorítmica y la trazabilidad de punta a punta. La articulación de interfaces de programación (APIs) seguras y contratos de datos inmutables se consolida como el pilar fundamental para evitar brechas de seguridad y garantizar tiempos de respuesta en el orden de los milisegundos.
«Coincidimos con Dario en que cruzar ciertos umbrales de autonomía requiere evaluaciones rigurosas de seguridad antes del despliegue masivo. Competir no debe significar descuidar la gobernanza técnica.» — Declaración Conjunta de Referentes Tecnológicos en Ginebra
2. Análisis FinOps, Inversión CapEx/OpEx y Retorno de Inversión (ROI)
Cualquier innovación técnica carece de sustentabilidad si no se encuentra respaldada por un análisis financiero riguroso. En el ámbito corporativo de 2026, la disciplina de FinOps (Financial Operations) se ha posicionado como el puente indispensable entre los directores de finanzas (CFOs) y los líderes de ingeniería (CTOs). Respecto de este hito, El costo de no moderar el despliegue se traduce en multas regulatorias millonarias bajo el AI Act europeo y riesgos de pasivos corporativos por alucinaciones críticas que superan con creces el ahorro temporal de lanzar sin validar. Para estructurar una asignación de capital eficiente, es indispensable evaluar cuatro vectores económicos determinantes:
- Mitigación de Pasivos Regulatorios Masivos: Anticiparse a la moderación en el ritmo de modelos evita multas de hasta el 7% de la facturación global bajo el AI Act europeo y demandas civiles por fallas críticas de seguridad algorítmica.
- Contención del Gasto en Cómputo No Validado: Entrenar modelos de frontera sin protocolos de moderación quema decenas de millones de dólares en clusters de GPUs que luego deben ser retirados por riesgos imprevistos de alineación.
- Consolidación del ROI en Modelos Medianos (SLMs): La desaceleración de la carrera de modelos gigantes favorece la rentabilidad de modelos especializados y optimizados (como Llama 3 o Claude 3.5 Sonnet) con costos por millón de tokens hasta un 80% menores.
- Previsibilidad Presupuestaria Anual: Una cadencia más estable en las versiones de APIs permite a los departamentos de TI amortizar desarrollos sin la obsolescencia forzada de tener que rehacer pipelines cada 90 días.
En síntesis, evaluar esta transformación bajo la óptica de FinOps permite transformar un centro de costos tradicional en una palanca directa de rentabilidad corporativa y generación de valor sostenible.
3. Implicancias Estratégicas y Oportunidades para Empresas y PyMEs en Argentina y América Latina
El impacto de esta noticia adquiere matices especialmente estratégicos cuando se traslada a la realidad productiva de Argentina y los mercados emergentes de América Latina. En un ecosistema caracterizado por la volatilidad cambiaria, la necesidad de eficientizar recursos y la demanda de internacionalización, Para el ecosistema empresarial argentino, este respiro temporal en la carrera armamentista de modelos gigantes permite a las software factories y startups enfocarse en la consolidación de modelos medianos especializados (SLMs) y arquitectura RAG rentable. Para capitalizar este escenario, las firmas locales deben focalizarse en cuatro áreas de oportunidad concretas:
- Foco en Aplicaciones Prácticas y RAG Rentable: Las empresas argentinas pueden dejar de perseguir la última versión especulativa y concentrarse en consolidar arquitecturas de Retrieval-Augmented Generation (RAG) estables y útiles para el negocio.
- Oportunidad para Consultoría de Auditoría y Compliance: Las firmas locales de ciberseguridad y legales pueden ofrecer servicios de certificación técnica y pruebas de estrés (red teaming) para modelos de IA corporativos.
- Protección del Know-How Industrial: La moderación refuerza las políticas para evitar el volcado irrestricto de secretos comerciales de PyMEs argentinas en modelos públicos no auditados.
- Estandarización de Prácticas de Evaluación: Permite a las startups nacionales adoptar marcos de evaluación abiertos (eval benchmarks) antes de desplegar agentes autónomos de cara a clientes.
Las empresas que asuman este liderazgo tecnológico en la región no solo protegerán su cuota de mercado, sino que establecerán ventajas competitivas duraderas frente a competidores tradicionales reticentes al cambio.
4. Hoja de Ruta y Checklist de Implementación Técnica en 5 Pasos
- Fase 1: Inventario y Clasificación de Modelos en Uso: Catalogar todos los modelos fundacionales y APIs de IA integradas en la organización, asignando niveles de criticidad y riesgo operativo.
- Fase 2: Implementación de Ensayos de Red Teaming Interno: Diseñar pruebas de penetración algorítmica para detectar inyecciones de prompts (prompt injections), fugas de datos y alucinaciones críticas.
- Fase 3: Establecimiento de Umbrales de Aprobación Pre-Despliegue: Definir métricas mínimas de precisión y seguridad que todo flujo agéntico debe superar antes de pasar a un entorno productivo.
- Fase 4: Configuración de Pasarelas de Gobernanza (AI Gateways): Desplegar proxies intermedios para auditar, filtrar y registrar cada llamada a APIs externas, aplicando cuotas de consumo y controles de contenido.
- Fase 5: Auditoría Continua y Reportes de Conformidad: Generar bitácoras de auditoría inmutables para responder a inspecciones regulatorias y certificar la alineación ética del sistema.
¿Buscás auditar la gobernanza algorítmica y cumplir con normativas de IA?
En Siglo 21 Soluciones diseñamos marcos de evaluación de impacto ético y cumplimiento normativo para sistemas inteligentes.
Fuentes & Referencias Verificadas
¿Buscás auditar la gobernanza algorítmica y cumplir con normativas de IA?
En Siglo 21 Soluciones diseñamos marcos de evaluación de impacto ético y cumplimiento normativo para sistemas inteligentes.
Contactar a un Consultor