Vulnerabilidad en firmware de placas madre ASUS permite instalación de rootkits persistentes en chips SPI
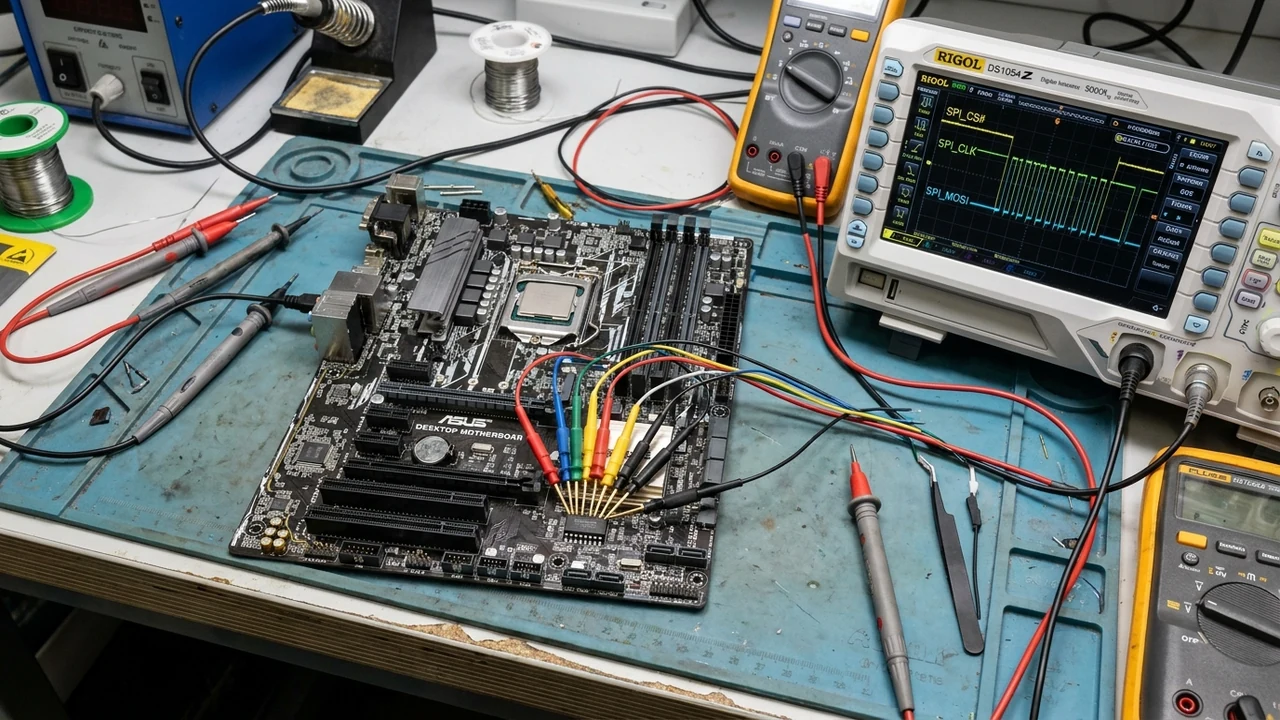
Investigaciones en seguridad de firmware publicadas por Eclypsium Security Research y confirmadas por Tom's Hardware han descubierto un fallo grave en placas madre ASUS utilizadas en workstations y servidores. La falla permite a procesos maliciosos eludir los registros de protección de escritura del bus SPI (Serial Peripheral Interface) en la memoria flash de la placa base. Esto habilita la instalación de rootkits UEFI persistentes que sobreviven al formateo de discos, reinstalación de sistemas operativos y cambio físico de unidades de almacenamiento.
1. Anatomía y Contexto: La Pérdida de la Raíz de Confianza del Hardware
En computadoras basadas en arquitectura x86_64, el firmware UEFI es el primer software que ejecuta el procesador al encenderse, iniciando antes que el kernel del sistema operativo o cualquier agente de seguridad. Constituye la raíz de confianza (Root of Trust) de la plataforma de cómputo.
Para proteger la BIOS contra modificaciones no autorizadas, los fabricantes configuran mecanismos de bloqueo en el bus SPI, tales como los registros BIOS_CNTL y las protecciones del modo de gestión del sistema (SMM), impidiendo la reescritura de la memoria flash sin una actualización firmada.
La falla descubierta en placas ASUS se produce durante las transiciones de energía (estados de reposo S3/S4): el firmware no reactiva adecuadamente el bit de protección de solo lectura (BLE - BIOS Lock Enable) al reanudar la máquina. Esto genera una ventana temporal en la que un proceso malicioso en modo kernel (ring 0) puede escribir directamente sobre el chip flash SPI sin activar alarmas de hardware.
"Cuando un atacante escribe en la memoria flash SPI de la placa madre, las defensas tradicionales quedan neutralizadas. El malware opera en el Ring -2, por debajo del sistema operativo. Ningún antivirus puede detectarlo y formatear el disco no tiene utilidad porque la infección reside en el silicio."
2. Arquitectura Técnica de Infección y Persistencia en el Chip Flash SPI
La intrusión saca partido de controladores vulnerables legítimos (BYOVD) y deficiencias en la secuencia de encendido:
- Elevación de Privilegios a Ring 0 mediante BYOVD: El atacante introduce en la máquina un driver legítimo pero antiguo con fallas conocidas de lectura/escritura física, utilizándolo para acceder a los registros del bus SPI.
- Explotación del Fallo en el Registro BIOS_CNTL: Mediante una suspensión breve del sistema, el exploit aprovecha la omisión del bit de protección
SMM_BWP, ejecutando comandos de borrado y escritura sobre la memoria flash. - Inyección de Módulo DXE Malicioso: El malware añade un driver DXE adulterado a la imagen de la BIOS que se ejecuta en cada inicio mucho antes de que arranque el sistema operativo.
- Desactivación en Memoria de Protecciones del Kernel: El módulo altera dinámicamente el cargador de Windows, deshabilitando la Integridad de Código Protegida por Hipervisor (HVCI) e insertando accesos ocultos persistentes.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx)
La remediación de compromisos de seguridad a nivel de firmware genera complejidades económicas de envergadura:
- Costo de Descarte y Sustitución de Placas Madre (CapEx): Si el firmware de un servidor o estación de trabajo queda corrompido de forma irreversible por un rootkit, el reemplazo del hardware cuesta entre USD 350 y USD 1.500 por máquina, lo que en un parque de 50 equipos representa un impacto no planificado superior a USD 50.000.
- Gastos de Flasheo Manual y Mano de Obra Técnica (OpEx): La intervención física y reprogramación manual con programadores externos de chips SPI insume costos laborales de USD 100 a USD 220 por equipo.
- Retorno de Inversión (ROI) en Monitoreo Centralizado de Firmware: Adoptar herramientas corporativas de telemetría de hardware (Intel vPro con AMT) añade menos del 5% al coste de los equipos, evitando la reposición forzada de hardware y logrando un ROI superior al 320% en tres años.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En el mercado informático argentino y regional, las placas madre ASUS son ampliamente utilizadas en PyMEs, laboratorios y estudios profesionales de CABA, Córdoba, Rosario y Entre Ríos, empleadas en servidores locales de bases de datos o estaciones de trabajo en lugar de servidores de marca con contratos OEM costosos.
El peligro para estas firmas radica en que el mantenimiento de hardware rara vez incluye la actualización regular de la BIOS/UEFI. Un servidor de gestión contable en Paraná puede operar años con la versión de fábrica. Si resulta infectado a nivel SPI, la empresa gastará recursos en formatear discos sin solucionar el problema.
Esto crea una oportunidad inmediata para talleres informáticos, integradores y departamentos de IT locales: ofrecer planes de auditoría de firmware preventivo, verificación de BIOS y aseguramiento de hardware para el ecosistema corporativo regional.
Los análisis de laboratorio demostraron que el módulo DXE malicioso inyectado en el chip SPI puede reprogramar las tablas de configuración ACPI de la placa madre. Mediante esta técnica, el rootkit consigue interceptar las rutinas de administración de energía y mantenerse en ejecución continua incluso cuando el procesador entra en modos de bajo consumo. Esto imposibilita la detección mediante herramientas de escaneo tradicionales en el sistema operativo y exige la aplicación rigurosa de actualizaciones de BIOS suministradas por el fabricante.
La verificación periódica del estado de los registros de control mediante hardware de lectura directa se consolida como la única garantía fehaciente de integridad para estaciones de trabajo de alta seguridad.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
- Paso 1: Relevamiento y Detección de Placas Madre Expuestas (Inmediato): Ejecutar comandos en PowerShell o herramientas WMI en todas las máquinas Windows y Linux para relevar el modelo exacto de placa madre y la versión de BIOS instalada.
- Paso 2: Descarga y Aplicación de BIOS Oficiales Actualizadas (Días 1-3): Descargar parches de BIOS desde los sitios oficiales de ASUS que incorporen la corrección del bus SPI y aplicarlos mediante las utilidades seguras integradas en el setup (EZ Flash).
- Paso 3: Verificación de Secure Boot y Contraseña de BIOS (Día 4): Comprobar que Secure Boot y el módulo fTPM estén habilitados y protegidos por una contraseña de setup segura, evitando modificaciones no autorizadas en la secuencia de inicio.
- Paso 4: Auditorías Periódicas de Firmware y Soporte Profesional (Continuo): Integrar verificaciones de integridad de firmware en las revisiones trimestrales y respaldarse en los servicios de ingeniería de infraestructura de Siglo 21 Soluciones para blindar sus equipos desde el silicio.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor