Universidades se ven obligadas a incorporar ciberdefensa con IA ante ataques a velocidad de máquina
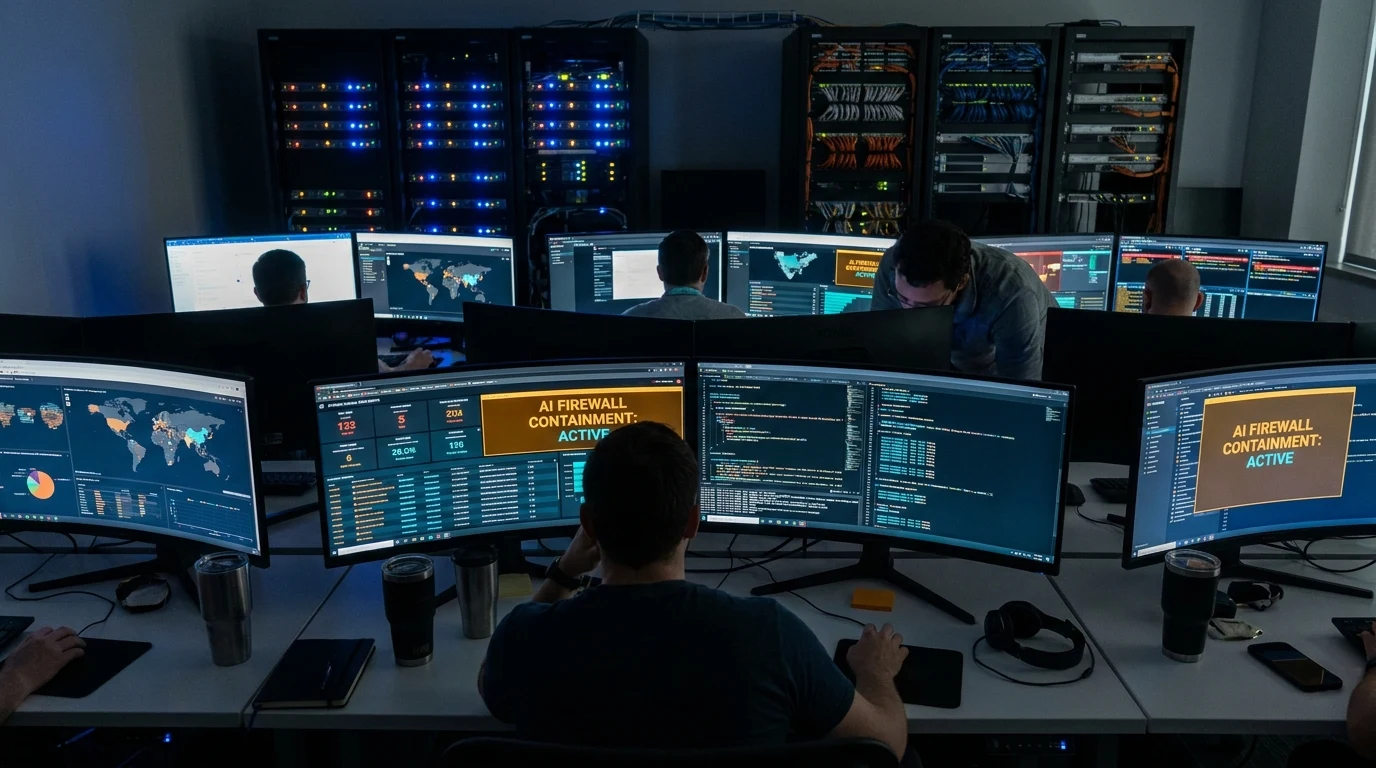
Los centros de educación superior y campus universitarios han comenzado una migración masiva hacia sistemas de ciberdefensa impulsados por agentes autónomos de IA, como única vía para contener ofensivas orquestadas por botnets generativas capaces de explotar vulnerabilidades de día cero y comprometer redes académicas en cuestión de segundos.
La arquitectura abierta y descentralizada de las redes universitarias —diseñadas históricamente para facilitar el libre intercambio de conocimientos entre miles de estudiantes, profesores e investigadores con dispositivos heterogéneos— se ha convertido en el blanco preferido de los grupos de ciberdelincuencia organizada. Según una investigación exhaustiva publicada hoy, lunes 21 de septiembre de 2026, por el portal especializado Inside Higher Ed, los departamentos de tecnologías de la información de las principales universidades han debido reemplazar sus firewalls y centros de operaciones manuales por plataformas de ciberdefensa autónomas con inteligencia artificial para repeler 'ataques a velocidad de máquina' (machine-speed attacks).
La naturaleza de las amenazas contemporáneas ha sobrepasado los tiempos de reacción de los analistas de seguridad humanos. Los atacantes utilizan actualmente agentes de software ofensivo capaces de escanear millones de puertos en milisegundos, generar variantes de malware polimórfico en tiempo real para eludir firmas estáticas y lanzar campañas de spear-phishing contextualizado que clonan con precisión el tono de directores de departamento y rectores universitarios. Cuando un analista humano recibe la alerta inicial de intrusión, los atacantes ya han exfiltrado gigabytes de datos de investigación confidencial o han cifrado los servidores centrales de matrículas y calificaciones de los campus.
1. Agentes Defensivos Autónomos y Aislamiento Perimetral en Milisegundos
Para neutralizar estas incursiones automatizadas, las casas de altos estudios están desplegando soluciones de Detección y Respuesta Extendida (XDR) y Gestión del Rendimiento de Red con IA, como Darktrace, CrowdStrike Falcon y SentinelOne Singularity. Estos sistemas operan construyendo un modelo de 'patrón de vida digital' para cada usuario, servidor, dispositivo de laboratorio y conexión de IoT en el campus. Mediante redes neuronales no supervisadas, el sistema detecta anomalías infinitesimales en el tráfico de datos antes de que se produzca la exfiltración.
La gran transformación metodológica reside en la delegación de respuesta activa. Cuando el agente de defensa detecta una actividad compatible con un intento de movimiento lateral o compromiso de credenciales privilegiadas, no espera la intervención de un operador humano: en menos de 300 milisegundos, segmenta automáticamente la subred infectada, revoca los tokens de acceso comprometidos en el directorio activo y reconfigura las tablas de enrutamiento de los switches perimetrales. Esta capacidad de contención instantánea es la única barrera que impide que un ataque de ransomware paralice las operaciones de un campus completo durante semanas.
«Ya no es posible defender una red de 40.000 usuarios concurrentes con operadores humanos revisando tickets en pantallas; los atacantes están empleando armas de software automatizadas que avanzan a la velocidad de la luz, y la única forma de frenarlos es equipar a nuestros servidores con reflejos algorítmicos igualmente veloces» — Kim Milford, directora ejecutiva del Centro de Análisis e Intercambio de Información de Educación Superior (REN-ISAC), citada por Inside Higher Ed
2. Capacidades Críticas de la Ciberdefensa Universitaria Moderna
La implementación de infraestructuras defensivas inteligentes en instituciones académicas descansa en cuatro pilares operacionales:
- Detección de Amenazas en Tráfico Encriptado sin Descifrado: Modelos que analizan metadatos de paquetes y correlaciones estadísticas de flujo para detectar malware sin vulnerar la privacidad de los estudiantes.
- Protección Automatizada de Equipamiento de Laboratorio: Aislamiento de microscopios electrónicos, secuenciadores de ADN y clústeres de supercómputo que utilizan sistemas operativos heredados difíciles de actualizar.
- Neutralización de Suplantación de Identidad por Deepfakes de Voz: Filtros biométricos en los portales de mesa de ayuda institucional para impedir el reseteo fraudulento de credenciales administrativas.
- Microsegmentación Zero Trust Dinámica: Ajuste en tiempo real de los permisos de red según el perfil de riesgo del dispositivo y la ubicación geográfica de conexión.
Estas herramientas preservan la naturaleza abierta del campus sin resignar la integridad de los datos estratégicos y académicos.
3. Análisis FinOps, Presupuestos Universitarios y Retorno de Inversión en Seguridad
La transición hacia arquitecturas de seguridad autónoma tiene implicancias presupuestarias profundas para las instituciones educativas:
- Mitigación de Costos por Rescates y Parálisis Institucional: El costo promedio de recuperación tras un ataque de ransomware en una universidad supera los USD $2,7 millones, sin incluir el daño reputacional frente a futuros postulantes.
- Reducción de Pólizas de Seguro Cibernético: Las compañías de seguros exigen actualmente telemetría con IA activa para renovar coberturas, ofreciendo rebajas de hasta un 35% en primas a las entidades que acreditan defensas automatizadas.
- Optimización de Recursos Humanos en TI: Permite que equipos de seguridad reducidos en universidades públicas de América Latina gestionen redes masivas sin requerir guardias nocturnas sobredimensionadas.
- Blindaje de la Propiedad Intelectual de Proyectos de Investigación: Salvaguarda patentes médicas y descubrimientos biotecnológicos frente a espionaje industrial transnacional que busca sustraer avances científicos de los laboratorios.
Para los rectores y administradores financieros de universidades, invertir en ciberdefensa con IA es una salvaguarda indispensable para asegurar la supervivencia operativa del campus.
4. Hoja de Ruta y Checklist de Implementación Técnica en 5 Fases
- Fase 1: Mapeo de Activos Digitales y Topología de Red del Campus: Catalogar todos los servidores, equipos de laboratorio, puntos de acceso Wi-Fi y sistemas de gestión de aprendizaje (LMS).
- Fase 2: Despliegue de Sensores de Telemetría y Agentes EDR: Instalar herramientas de recolección de eventos en endpoints corporativos y servidores centrales de bases de datos.
- Fase 3: Configuración de Políticas de Respuesta Autónoma Gradual: Habilitar inicialmente acciones de aislamiento preventivo en redes de invitados y dormitorios estudiantiles, evaluando falsos positivos.
- Fase 4: Integración de Detección Anti-Phishing Basada en Lenguaje Natural: Proteger los buzones de correo institucionales contra ataques de ingeniería social generativa.
- Fase 5: Capacitación Continua a la Comunidad Universitaria: Realizar talleres de higiene digital para alumnos y docentes, promoviendo el uso obligatorio de autenticación multifactor física (MFA).
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas y desvíos agénticos?
En Siglo 21 Soluciones aplicamos auditorías continuas, defensas Zero Trust y monitoreo perimetral de agentes inteligentes.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas y desvíos agénticos?
En Siglo 21 Soluciones aplicamos auditorías continuas, defensas Zero Trust y monitoreo perimetral de agentes inteligentes.
Contactar a un Consultor