Secuestro de registros nacionales en tres países para emisión de certificados fraudulentos dirigidos a Google
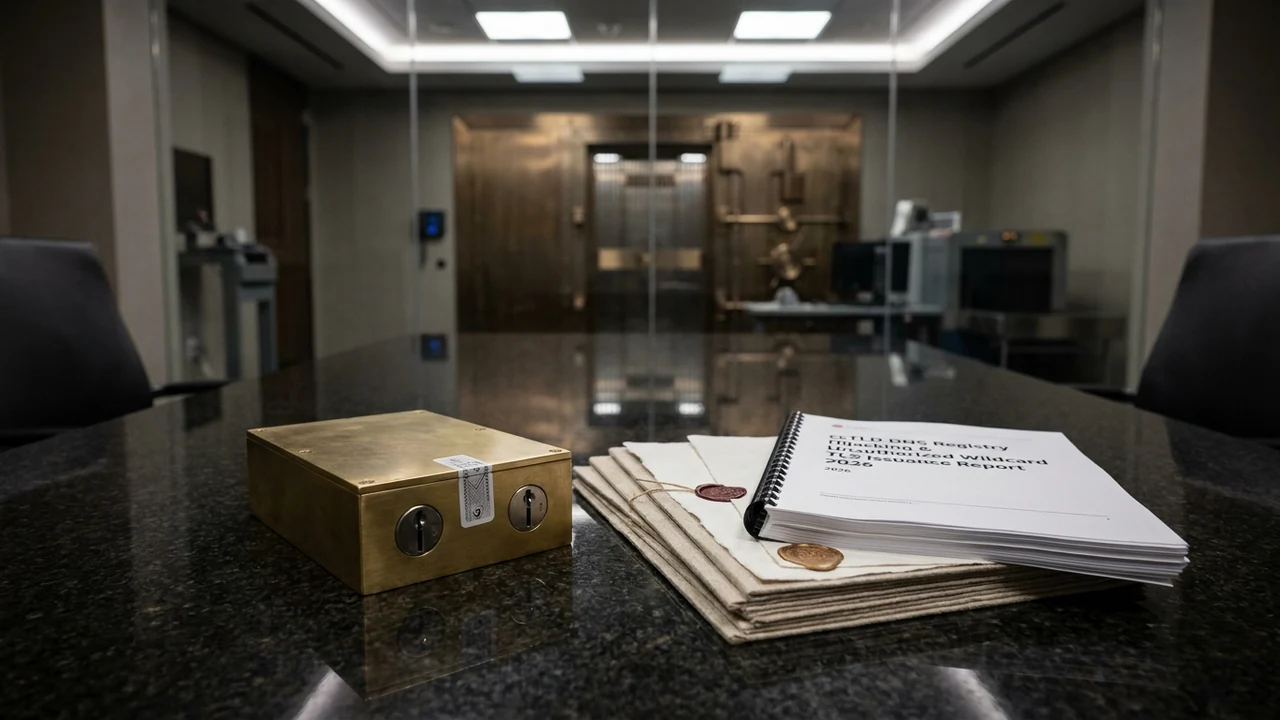
Un sofisticado incidente de ciberespionaje estatal ha sacudido los cimientos de la confianza en la web abierta. Reportes publicados por The Hacker News y confirmados en un análisis detallado del Google Security Blog revelan que atacantes avanzados vulneraron los registros nacionales de dominios de nivel superior (ccTLD) correspondientes a tres naciones soberanas. Manipulando los servidores de nombres autoritativos, los agresores redirigieron temporalmente las validaciones de control de dominio del protocolo ACME para solicitar y obtener certificados criptográficos TLS/SSL válidos emitidos para servicios corporativos de Google. En Siglo 21 Soluciones desglosamos las implicancias sistémicas de este vector de suplantación para la infraestructura digital moderna.
1. Anatomía y Contexto de la Noticia: El Asalto a la Raíz del Sistema de Nombres
El ecosistema de seguridad de Internet depende de dos pilares interconectados: el Sistema de Nombres de Dominio (DNS), que traduce direcciones alfanuméricas en direcciones IP, y la Infraestructura de Clave Pública (PKI), que garantiza que el servidor con el que nos comunicamos es auténtico mediante certificados digitales. La emisión automatizada de estos certificados se realiza habitualmente a través del protocolo ACME (Automated Certificate Management Environment), utilizado por autoridades certificadoras como Let's Encrypt, DigiCert y Google Trust Services.
En este incidente, los atacantes vulneraron los registros gubernamentales de dominios de código de país (ccTLDs) en tres naciones en desarrollo. Al tomar el control de paneles EPP y servidores DNS autoritativos, inyectaron registros NS manipulados para dominios específicos.
Durante esta ventana temporal, las Autoridades Certificadoras consultaron zonas DNS manipuladas para validar los desafíos HTTP-01 o DNS-01 del protocolo ACME. Al responder desde servidores bajo su control, los atacantes lograron que se emitieran certificados TLS legítimos a nombre de dominios estratégicos de Google, permitiendo ataques de intermediario (Man-in-the-Middle) completamente invisibles para los navegadores convencionales.
"El secuestro de un registro ccTLD socava el principio fundacional de la validación de dominios en Internet. No importa cuán robusta sea la criptografía en el cliente; si un atacante controla la autoridad delegada de nombres, el sistema certificará la falsificación como verdad absoluta."
2. Arquitectura Técnica Profunda y Estándares de Seguridad
La operación requirió una sincronización quirúrgica entre técnicas de intrusión a redes de registro y el funcionamiento de los registros de transparencia de certificados (Certificate Transparency - CT Logs):
- Vulneración del registrador primario: Se comprometieron credenciales maestras y paneles de aprovisionamiento EPP mediante phishing dirigido y fallas de inyección en portales gubernamentales.
- Desafíos ACME interceptados: Las consultas de validación de las CAs fueron atendidas por servidores espurios que presentaron los tokens criptográficos esperados.
- Detección temprana gracias a CT Logs: Los registros públicos obligatorios permitieron a los sistemas de Google detectar la emisión anómala en minutos, revocando los certificados vía listas CRL y OCSP Stapling.
- Falta de DNSSEC y CAA: El vector prosperó porque las zonas territoriales afectadas carecían de firma obligatoria DNSSEC y registros CAA (Certificate Authority Authorization).
Riesgos de Ataques Man-in-the-Middle con Certificados Válidos
Disponer de un certificado firmado por una CA pública permite interceptar, descifrar y retransmitir tráfico cifrado corporativo de correo y archivos en la nube sin que el usuario reciba advertencias de certificado no confiable en su navegador.
3. Análisis Financiero y FinOps Cuantitativo: Costos de Gobernanza PKI y Detección
La protección de la identidad digital en la nube representa una partida presupuestaria que muchas organizaciones subestiman hasta que sufren un compromiso de reputación de marca o exfiltración masiva:
- Monitoreo continuo de CT Logs: Implementar monitoreo automatizado de Certificate Transparency representa un OpEx anual de USD 4.000 a USD 8.000, frente a un costo medio de remediación de brechas de USD 3,8 millones.
- CapEx en hardware criptográfico de firma: Implementar módulos HSM para custodiar claves KSK en registros y operadores de telecomunicaciones demanda unos USD 45.000, previniendo secuestros masivos de zonas.
- ROI en políticas CAA: Publicar registros CAA en zonas DNS tiene costo financiero cero, pero impide la emisión indebida en todas las CAs que cumplen normativas del CA/Browser Forum.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
Para América Latina, donde millones de empresas operan bajo extensiones locales (como .com.ar, .cl, .com.mx o .com.co), este incidente subraya precauciones clave:
- Seguridad en NIC Argentina: Aunque el registro nacional aplica autenticación con Clave Fiscal y validaciones rigurosas, las empresas deben asegurar sus servidores DNS propios y habilitar DNSSEC.
- Riesgo en delegaciones corporativas en el exterior: Sucursales en países vecinos a menudo delegan dominios locales en terceros sin controles de doble factor, creando puntos ciegos.
- Exigencias para el sector bancario y fintech: Las entidades financieras deben implementar Certificate Pinning en aplicaciones móviles para rechazar certificados fraudulentos aun si están firmados por CAs públicas.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Para proteger la integridad criptográfica corporativa, los equipos técnicos deben ejecutar las siguientes directivas:
- Configuración estricta de registros CAA: Definir registros
CAAen zonas DNS autoritativas especificando con precisión qué entidades pueden emitir certificados. - Activación de firmas criptográficas DNSSEC: Habilitar claves ZSK y KSK en el registrador para garantizar la autenticidad de cada respuesta DNS en la cadena de confianza.
- Monitoreo automatizado de registros Certificate Transparency: Suscribirse a servicios de alerta en tiempo real para recibir notificaciones ante cualquier emisión no programada.
- Implementación de Certificate Pinning y HSTS Preload: Configurar cabeceras HSTS con
includeSubDomainsy fijar claves públicas en aplicaciones móviles corporativas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor