SAP libera parches de urgencia para fallas de severidad máxima en plataformas NetWeaver y S/4HANA
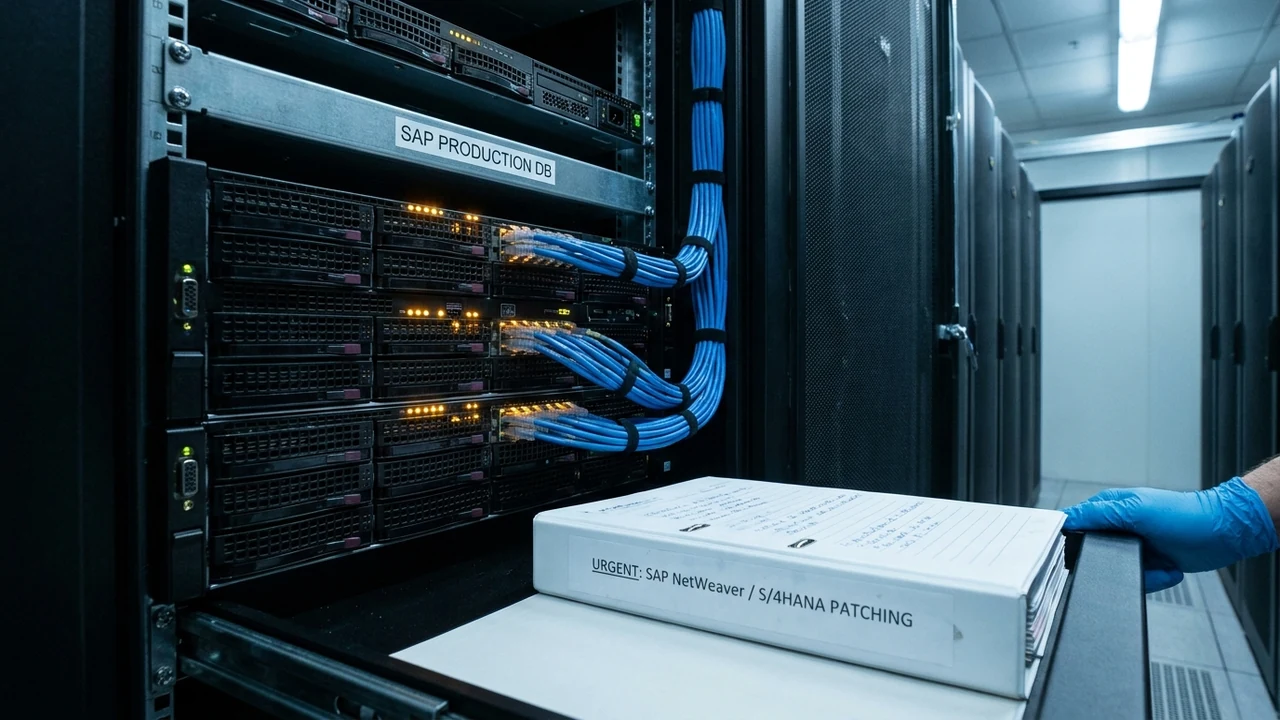
En una intervención urgente que sacude la arquitectura de tecnologías de la información de las principales corporaciones globales, SAP ha publicado en su tradicional Security Patch Day de octubre de 2026 un paquete de notas de seguridad de máxima prioridad. Los reportes publicados por los servicios oficiales de SAP Security Advisory Services y difundidos por SecurityWeek alertan sobre la presencia de vulnerabilidades críticas calificadas con puntuaciones CVSS de entre 9.8 y 10.0 en los componentes de SAP NetWeaver Application Server, SAP S/4HANA y pasarelas RFC empresariales. Estos fallos permiten a actores no autenticados saltarse los controles de acceso, inyectar código arbitrario y extraer registros financieros confidenciales de las bases de datos en memoria SAP HANA. Los consultores de la División de Arquitectura Empresarial y Sistemas ERP de Siglo 21 Soluciones desglosan la naturaleza técnica del riesgo y las medidas para blindar los entornos productivos sin interrumpir la operación comercial.
1. Anatomía y Contexto de la Noticia: Vulnerabilidades de Impacto Crítico en el Núcleo de SAP
Los sistemas de planificación de recursos empresariales (ERP) desarrollados por SAP constituyen la columna vertebral operativa y financiera de miles de corporaciones globales, gestionando desde cadenas de suministro transnacionales hasta balances impositivos y liquidación de nóminas. La detección de vulnerabilidades que permitan la omisión completa de autenticación en estos entornos representa una amenaza de orden existencial: un atacante que comprometa el servidor de aplicaciones puede alterar registros de facturación, crear proveedores fraudulentos o cifrar la base de datos operativa, paralizando la compañía en cuestión de segundos.
El boletín de seguridad de octubre de 2026 contiene correcciones para fallas históricas y nuevos vectores de explotación descubiertos en servicios web SOAP y REST de SAP NetWeaver AS Java y AS ABAP. La nota de seguridad prioritaria describe una condición en la que el módulo de procesamiento de solicitudes HTTP/HTTPS del Internet Communication Manager (ICM) falla al validar cabeceras de autorización en peticiones especialmente estructuradas. Esto habilita a cualquier usuario con visibilidad sobre la red del servidor a ejecutar transacciones administrativas con privilegios equivalentes al superusuario SAP* o DDIC.
Adicionalmente, se han documentado fallas de deserialización de objetos inseguros en los conectores de comunicación remota de funciones (RFC Gateway). Estos puertos, habitualmente utilizados para enlazar sucursales, almacenes y plataformas satélites de CRM con el servidor central, se convierten en conductos de infiltración directa cuando se dejan expuestos a través de redes semipúblicas o zonas desmilitarizadas (DMZ) mal segmentadas.
"Un fallo con puntuación 9.9 o 10.0 en el core de SAP no es un problema habitual de ciberseguridad que pueda esperar a la ventana de mantenimiento del próximo trimestre. Hablamos de una llave maestra capaz de abrir los libros contables, los inventarios de exportación y los secretos industriales de una corporación. Aplicar los parches de seguridad y revisar la segmentación de pasarelas de integración debe ser la prioridad ejecutiva número uno en este momento."
2. Arquitectura Técnica: Vectores de Inyección y Deserialización en NetWeaver y S/4HANA
Para comprender la severidad del incidente, es imperativo analizar los mecanismos internos de comunicación que vertebran los entornos SAP:
- Omisión de Autenticación en SAP Internet Communication Manager (ICM): El componente ICM es el encargado de recibir y enrutar las peticiones web hacia los motores ABAP o Java. La vulnerabilidad identificada radicaba en un desbordamiento de búfer lógico al procesar cabeceras HTTP multipart con codificación de caracteres no estándar. Al enviar una carga maliciosa, el subproceso de autenticación se desbordaba y asumía por defecto un estado de sesión autorizada, concediendo acceso a los paneles de administración de SAP Solution Manager y NetWeaver Administrator.
- Inyección de Código Remoto en el Servidor de Mensajería RFC: Mediante paquetes de datos manipulados enviados al puerto TCP de la pasarela RFC (puerto por defecto 3300/sapgwXX), un atacante podía explotar una falla de deserialización binaria para cargar módulos de biblioteca compartida (.so o .dll) en el servidor de aplicaciones, ejecutando código a nivel de sistema operativo con los privilegios de la cuenta
sidadm. - Extracción Arbitraria de Datos en Tablas de SAP HANA: Al ganar ejecución de comandos dentro del servidor de aplicaciones, el atacante puede saltarse la capa de autorización granular de transacciones (SAP Authorization Objects) e interactuar directamente mediante la interfaz SQL con la base de datos SAP HANA, exportando tablas maestras financieras (como
BSEG,BKPFoKNA1) sin que queden registradas pistas en los registros de auditoría de transacciones estándar. - Riesgo en Ambientes Híbridos RISE with SAP: Las organizaciones que han migrado sus entornos hacia la nube administrada bajo el modelo RISE with SAP deben coordinar urgentemente con el soporte técnico del proveedor la aplicación de los parches a nivel de hipervisor e infraestructura gestionada, dado que la exposición de interfaces de integración pública amplifica la probabilidad de escaneo automatizado.
El Riesgo de Exposición de Pasarelas RFC y Servicios Web en la Nube Híbrida
Uno de los descubrimientos más alarmantes durante las investigaciones recientes fue la proliferación de instancias de SAP con puertos RFC y servicios Web Dispatcher directamente accesibles desde Internet. Muchos desarrolladores configuran temporalmente estas conexiones para facilitar integraciones con pasarelas de pago, CRMs en la nube o aplicaciones móviles de ventas, olvidando aplicar listas de control de acceso (ACL) en el archivo secinfo y reginfo, lo que deja el corazón del ERP a merced de escaneos automáticos de Shodan y Censys.
3. Análisis Financiero, FinOps y Retorno de Inversión (ROI)
La planificación financiera y operativa vinculada al mantenimiento de plataformas de misión crítica requiere un balance meticuloso entre continuidad de negocio y mitigación del riesgo:
- Costo de Parada Operativa vs. Impacto de una Infección de Ransomware: Programar una ventana de mantenimiento de cuatro a seis horas durante el fin de semana para aplicar parches en clústeres SAP implica costos en horas extras de personal y pausas en despachos logísticos. Sin embargo, este gasto es marginal comparado con el costo medio de una paralización forzosa por extorsión cibernética, que en el sector industrial promedia entre 150.000 y 500.000 dólares por día de inactividad de planta.
- Cumplimiento Normativo y Sanciones Regulatorias (Compliance FinOps): El compromiso no autorizado de bases de datos ERP desencadena severas penalidades financieras bajo marcos como Sarbanes-Oxley (SOX), el Reglamento General de Protección de Datos (RGPD) o las regulaciones de la Agencia de Recaudación y Control Aduanero (ARCA) en Argentina, donde la alteración de libros contables acarrea multas fiscales y responsabilidades penales para el directorio corporativo.
- Optimización de Recursos y Modernización de Ambientes de Prueba (QA): Las empresas que mantienen clústeres de pruebas virtualizados y scripts de prueba automatizados para procesos de negocio críticos logran verificar la estabilidad de los parches de SAP en menos de 48 horas, amortizando la inversión en infraestructura de QA al evitar costosos retrasos en el ciclo de actualización.
4. Impacto, Oportunidades y Desafíos para Argentina y América Latina
En el panorama económico del Cono Sur y de la Argentina, la presencia de SAP es hegemónica en las principales empresas exportadoras de granos, cadenas de supermercados, entidades bancarias y plantas farmacéuticas:
- Inercia Histórica en el Parcheo de Sistemas Productivos: En muchas compañías de la región prevalece una cultura de excesiva aversión al cambio en los sistemas de gestión: existe el temor arraigado de que aplicar una nota de seguridad rompa personalizaciones complejas (Z-programs) desarrolladas para el cálculo de retenciones impositivas locales o facturación electrónica. Esta postergación indefinida de actualizaciones deja a las empresas funcionando con vulnerabilidades conocidas durante meses o años.
- Vulnerabilidad de las Cadenas de Suministro Regionales: Una interrupción en los servidores SAP de una cerealera o un frigorífico exportador en Entre Ríos, Santa Fe o Buenos Aires paraliza de inmediato la emisión de Cartas de Porte Electrónicas y certificados aduaneros, generando cuellos de botella logísticos que afectan a transportistas, productores agropecuarios y puertos de embarque.
- Demanda Urgente de Auditorías de Seguridad Especializadas: La coyuntura genera una oportunidad ineludible para que las firmas de consultoría tecnológica guíen a las corporaciones en la adopción de las directivas SAP Security Baseline, asegurando que las pasarelas de integración cumplan con estándares de cero confianza.
5. Hoja de Ruta Técnica y Recomendaciones de Implementación en 4 Pasos
Para erradicar de forma ordenada y segura los riesgos descritos en las instalaciones de SAP NetWeaver y S/4HANA, los departamentos de infraestructura y sistemas deben ejecutar el siguiente procedimiento:
- Identificación Exhaustiva de Notas Críticas (SAP HotNews): Descargar de inmediato a través del SAP Support Portal las notas correspondientes al Security Patch Day de octubre de 2026, clasificando los sistemas afectados según su grado de criticidad comercial y exposición a redes públicas o híbridas.
- Aislamiento Perimetral y Configuración de Reglas ACL en Gateway: Antes de desplegar el parche, auditar y endurecer de forma inmediata los archivos
secinfoyreginfoen todos los servidores de aplicaciones para bloquear cualquier registro de programas RFC externos no autorizados explícitamente por dirección IP. - Pruebas de Regresión Aceleradas en Ambiente de Calidad (QAS): Aplicar las notas de corrección en el entorno de pruebas utilizando Software Update Manager (SUM) o SAP Note Assistant (SNOTE), ejecutando baterías de pruebas funcionales automatizadas sobre los módulos financieros (FI/CO), logísticos (MM/SD) y de facturación fiscal para garantizar que los desarrollos personalizados permanezcan operativos.
- Promoción a Producción y Activación del Registro de Auditoría de Seguridad (SAL): Programar el transporte de las correcciones al entorno productivo (PRD) y verificar la activación plena del Security Audit Log (transacción
SM19/SM20) para registrar y alertar en tiempo real cualquier intento fallido de autenticación o solicitud inusual en puertos de gestión.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor