Redes de distribución de contenido refuerzan protocolos Anycast ante picos masivos de degradación en el borde
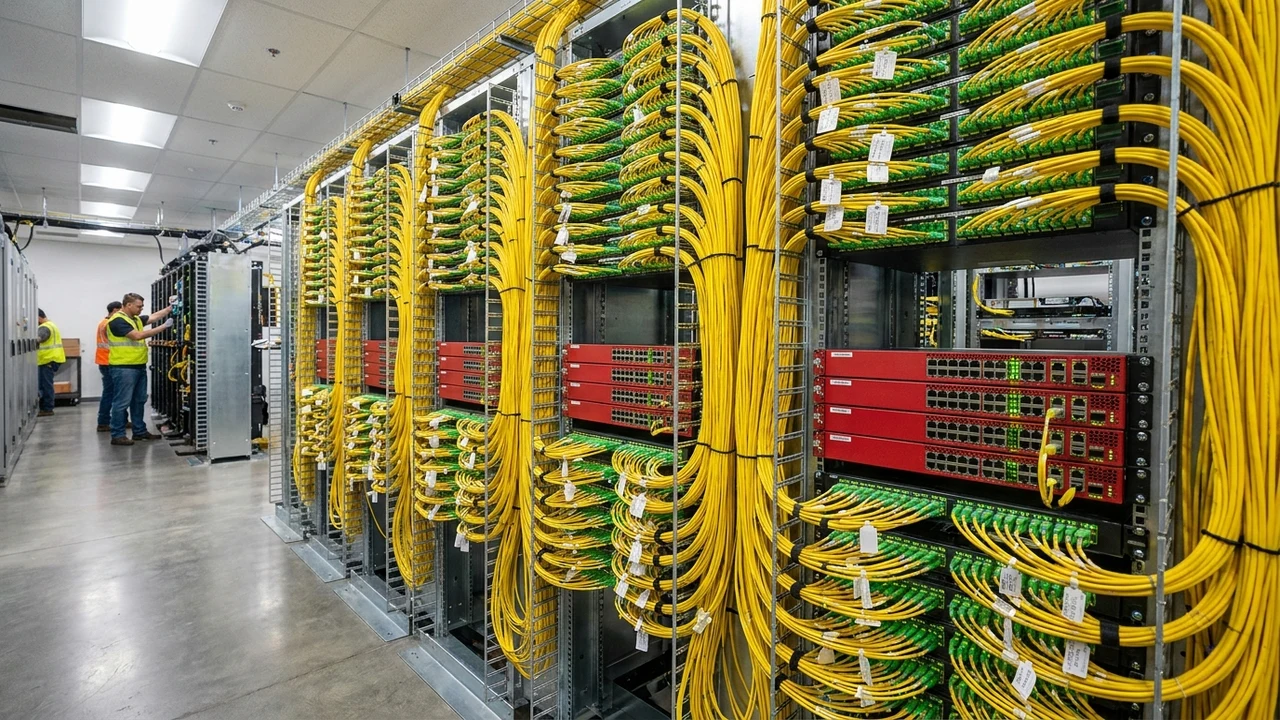
Los principales operadores mundiales de redes de distribución de contenido (CDN) y plataformas de borde distribuido han implementado una actualización masiva y coordinada en sus protocolos de enrutamiento BGP Anycast y mecanismos de balanceo multinodo. La medida responde a una seguidilla de incidentes de degradación de latencia y aleteo de rutas (BGP route flapping) que afectaron troncales de fibra óptica submarina y puntos de intercambio de tráfico (IXPs) neurálgicos, amenazando la disponibilidad de transacciones en plataformas de comercio electrónico y servicios financieros. La nueva arquitectura permite desviar flujos masivos de datos en fracciones de milisegundos hacia centros de datos alternativos antes de que los usuarios experimenten desconexiones o errores de tiempo de espera (504 Gateway Timeout), según detallaron análisis técnicos de Cloudflare Technical Blog y reportes de Fastly Network Operations.
1. Anatomía y contexto de la noticia: La fragilidad del enrutamiento en la Internet moderna
La columna vertebral de la conectividad global descansa sobre el protocolo de pasarela de frontera (BGP - Border Gateway Protocol), un sistema de enrutamiento diseñado en los albores de Internet que asume niveles intrínsecos de confianza y que a menudo reacciona de forma torpe ante micro-congestiones o fallas transitorias de infraestructura. Tradicionalmente, cuando un cable submarino sufre una degradación física por anclas marítimas o sobrecarga en un punto de intercambio de tráfico metropolitano, la convergencia de BGP puede demorar entre varios minutos e incluso horas en propagar las nuevas tablas de rutas a través de miles de sistemas autónomos (ASNs).
Para una red de distribución moderna que atiende millones de peticiones HTTP por segundo en nombre de plataformas bancarias, pasarelas de pago y portales de medios, una demora de convergencia de 30 segundos equivale a decenas de miles de carritos de compra abandonados y sesiones de usuario caídas.
Frente a este desafío, las redes de distribución de contenido de vanguardia han transformado la arquitectura Anycast estática tradicional —donde una misma dirección IP es anunciada desde cientos de puntos de presencia (PoPs) en todo el mundo de forma pasiva— en un sistema de Anycast dinámico y telemetría asistida en tiempo real. Mediante esta innovación, los enrutadores de borde inspeccionan activamente la calidad de la experiencia del usuario final (RTT, pérdida de paquetes y tasa de retransmisión TCP) y modifican los atributos de BGP de forma automática para moldear el tráfico a escala sub-segundo.
"Internet no es una red homogénea ni predecible, sino un archipiélago caótico de cables submarinos, proveedores de tránsito y enrutadores propensos a fallar en cualquier instante. No podemos depender de que BGP converja pasivamente a su propio ritmo. Nuestras redes en el borde deben anticiparse a la degradación física y desviar peticiones transaccionales en tiempo real sin que el navegador del usuario llegue a percibir una pérdida de paquetes."
2. Arquitectura técnica profunda: BGP prepending dinámico, eBPF y QUIC/HTTP3
El salto técnico implementado en las redes de borde combina control fino de la capa de transporte con telemetría a nivel de kernel en los servidores perimetrales:
- Gestión de Atributos BGP y Prepending Automatizado: Ante la detección de congestión en un PoP determinado, el sistema inyecta dinámicamente comunidades BGP específicas o añade repeticiones de número de sistema autónomo (AS-Path prepending) hacia los proveedores de tránsito problemáticos. Esto fuerza a los enrutadores de los proveedores de servicios de Internet (ISPs) aguas arriba a elegir rutas alternativas hacia PoPs cercanos menos congestionados en cuestión de segundos.
- Descarte y Retransmisión Rápida mediante eBPF/XDP: Los servidores perimetrales ejecutan programas eBPF en el camino de datos rápido del kernel Linux (XDP). Si un enlace troncal muestra una degradación en la latencia mayor al 25%, el balanceador de carga redirige los nuevos flujos TCP SYN hacia un túnel encapsulado Geneve o WireGuard hacia un nodo adyacente con enlace limpio, evitando la renegociación del handshake TLS.
- Migración de Conexión Nativa en QUIC / HTTP/3: En las conexiones que utilizan HTTP/3 sobre QUIC, la arquitectura aprovecha el identificador de conexión (Connection ID) independiente de la dirección IP de 4 tuplas (IP origen, puerto origen, IP destino, puerto destino). Si la ruta Anycast oscila y el paquete llega a un PoP distinto, el servidor puede continuar la sesión cifrada sin forzar al usuario a reconectarse, eliminando por completo los errores de desconexión en redes móviles.
- Sincronización de Sesiones de Caché y Memoria Distribuida: Mediante bases de datos de clave-valor ultrarrápidas en memoria distribuida, el estado de sesión y los tokens de autenticación se replican globalmente en milisegundos, garantizando que el desvío de tráfico no provoque solicitudes de inicio de sesión inesperadas al usuario.
3. Análisis financiero y FinOps cuantitativo: Costo de indisponibilidad vs. inversión en CDN
Para cualquier empresa con presencia transaccional en línea, la degradación de latencia no es una mera incomodidad técnica, sino una fuga directa de ingresos medible en términos monetarios:
- Impacto de la Latencia en Tasas de Conversión (Drop-off Rate): Múltiples estudios de ingeniería de rendimiento web demuestran que un incremento de apenas 100 milisegundos en el tiempo de respuesta de una página reduce las tasas de conversión comercial en un 7%. En plataformas de e-commerce que facturan millones de dólares diarios, los picos de latencia en horas pico representan pérdidas irrecuperables.
- CapEx de Infraestructura Redundante vs. Suscripción Perimetral: Construir una red privada de puntos de presencia global con acuerdos de tránsito de nivel 1 (Tier 1 transit) demandaría decenas de millones de dólares en conmutadores, enlaces dedicados y personal de operaciones de red (NOC) 24/7. En contraste, adoptar soluciones CDN multi-región con Anycast dinámico traslada este desafío a un gasto operativo (OpEx) predecible que promedia entre USD 500 y USD 4.000 mensuales para empresas medianas y corporativas.
- Ahorros por Descarga de Servidores de Origen (Offload Ratio): Al resolver más del 85% al 95% del tráfico estático y dinámico en el borde, las empresas reducen drásticamente la capacidad de cómputo requerida en sus servidores de base de datos y backend cloud, generando ahorros directos de hasta un 40% en su facturación mensual de nube.
4. Implicancias y oportunidades para empresas y PyMEs de Argentina y América Latina
En América Latina y particularmente en Argentina, la resiliencia en el borde adquiere una importancia crítica debido a la topología física de la conectividad regional. La concentración de casi la totalidad del tráfico internacional en el amarre de cables submarinos en Las Toninas (provincia de Buenos Aires) genera un punto de fallo potencial que suele verse tensionado durante incidentes de mantenimiento o tormentas marítimas:
Las empresas argentinas que alojan sus sistemas en regiones cloud remotas (como US-East en Virginia o São Paulo en Brasil) sufren de forma desproporcionada cualquier degradación en las fibras terrestres que cruzan la cordillera o el litoral. Si su arquitectura no cuenta con un escudo CDN perimetral con presencia local en Buenos Aires, Córdoba o Rosario, sus clientes finales experimentan sitios web extremadamente lentos y fallas en pasarelas de pago durante las horas de mayor demanda comercial.
Implementar una capa de distribución de borde permite a las firmas locales almacenar en caché contenidos a escasos milisegundos del usuario nacional, blindando la operación contra vaivenes de la conectividad internacional y garantizando que los picos de ventas (como CyberMonday o Black Friday) se procesen sin interrupciones.
5. Hoja de ruta técnica: Checklist de implementación en 4 pasos
- Auditoría de Enrutamiento DNS y Topología Actual (Paso 1): Examinar los tiempos de resolución DNS y medir la latencia de primer byte (TTFB) desde diferentes proveedores de acceso a Internet (Telecom/Fibertel, Claro, Movistar, iPlan) hacia los servidores de origen de la empresa.
- Activación de Soporte HTTP/3 y Configuración de Reglas Anycast (Paso 2):
Habilitar los protocolos HTTP/3 y QUIC en la consola perimetral de la CDN, asegurando la correcta difusión de los encabezados
Alt-Svcpara que los navegadores modernos negocien automáticamente conexiones sobre UDP. - Implementación de Enrutamiento Inteligente y Túneles Cifrados de Origen (Paso 3): Desplegar conectores perimetrales dedicados (como Cloudflare Argo Smart Routing o equivalentes) que analicen el estado de la red global y transporten el tráfico hacia el origen por las rutas troncales más rápidas y menos congestionadas.
- Monitoreo de Core Web Vitals y Resiliencia Continua (Paso 4): Configurar herramientas de telemetría de usuario real (RUM) para alertar desvíos en métricas LCP (Largest Contentful Paint) e INP (Interaction to Next Paint), contando con el respaldo y consultoría especializada de Siglo 21 Soluciones para optimizar la presencia digital y garantizar máxima velocidad de carga en todo momento.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor