Proveedores de hosting industrial implementan balanceo de carga Anycast para mitigar ataques DDoS masivos
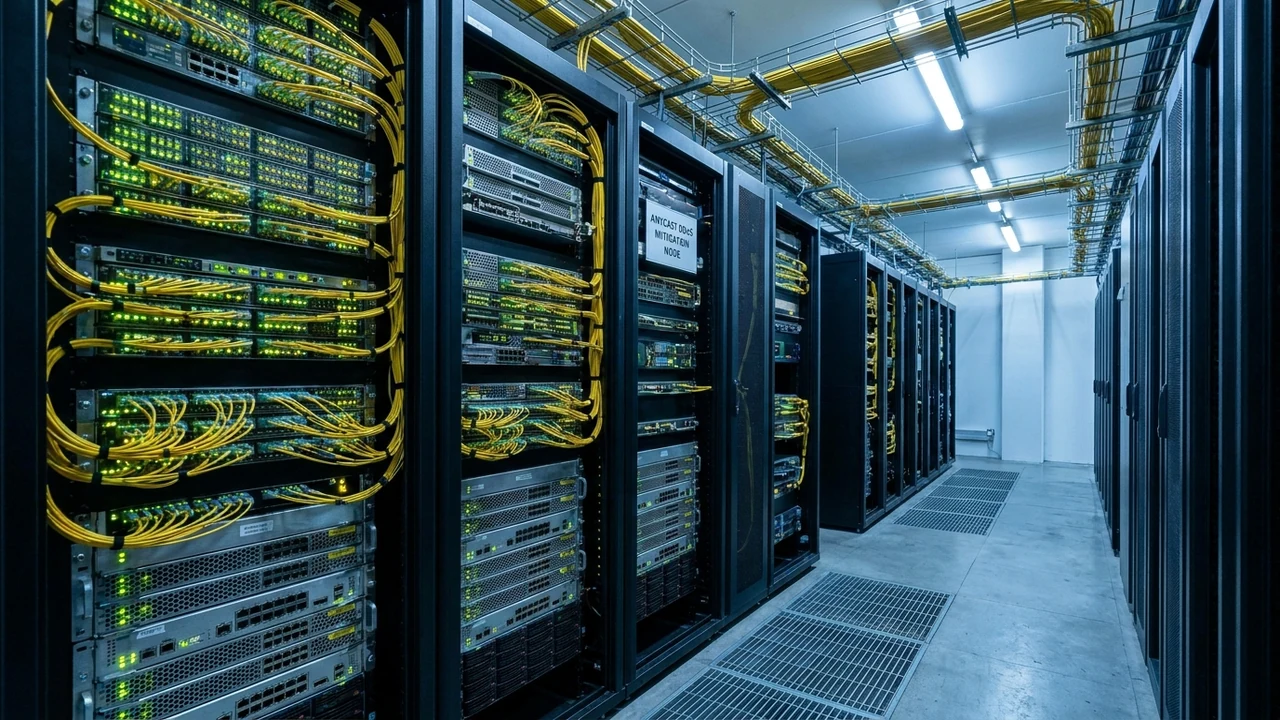
Frente a la escalada exponencial en la frecuencia y volumen de ataques de Denegación de Servicio Distribuido (DDoS) —que durante el presente ejercicio han superado picos de 3,8 Terabits por segundo (Tbps) y cientos de millones de paquetes por segundo impulsados por botnets de dispositivos IoT y servidores mal configurados—, los principales proveedores de infraestructura de hosting industrial, centros de datos y redes perimetrales están generalizando la adopción de arquitecturas de balanceo de carga distribuido mediante enrutamiento Anycast a través del protocolo BGP. Esta estrategia de mitigación descentralizada dispersa las avalanchas de tráfico hostil no autenticado a través de cientos de puntos de presencia (PoPs) globales simultáneos, impidiendo el estrangulamiento de los enlaces centrales y garantizando la continuidad operativa de pasarelas de pago y portales corporativos de misión crítica, de acuerdo con los informes de telemetría de Cloudflare Radar y los análisis técnicos de red publicados por Fastly Technical Reports.
1. Anatomía y contexto de la noticia: La carrera armamentística del ancho de banda
La infraestructura digital que soporta la economía global enfrenta un escenario de hostilidad sin precedentes en la capa de red y de transporte (Capas 3 y 4 del modelo OSI). La proliferación masiva de electrodomésticos inteligentes, cámaras de videovigilancia IP, enrutadores domésticos con credenciales por defecto y servidores DNS/NTP mal configurados ha dotado a los ciberdelincuentes y actores de extorsión de botnets gigantescas (como variaciones avanzadas de Mirai y Gorilla Botnet) capaces de generar inundaciones de tráfico sintético de magnitudes impensables hasta hace pocos años.
En una arquitectura tradicional de alojamiento web basada en enrutamiento Unicast, una dirección IP pública está asignada a un único servidor físico o a un único centro de datos. Cuando un ataque DDoS masivo de 500 Gbps o 2 Tbps es dirigido contra dicha dirección IP, toda la avalancha de paquetes de datos converge geográficamente sobre los conmutadores de borde y las interfaces de fibra óptica de esa única instalación. El resultado inevitable es la saturación física de los enlaces troncales (transit links), el desbordamiento de las tablas de estado de los cortafuegos perimetrales y la caída absoluta de todos los servicios alojados en el complejo, afectando a clientes legítimos y pasarelas de comercio electrónico.
Para contrarrestar esta asimetría, los operadores de hosting industrial y redes de distribución de contenido (CDN) han migrado hacia el enrutamiento Anycast. Bajo esta arquitectura, una misma dirección IP o bloque de prefijos IP es anunciado simultáneamente al sistema de enrutamiento global de Internet (BGP) desde decenas o cientos de centros de datos distribuidos en todos los continentes. En lugar de converger sobre un único punto de fallo, el tráfico de la botnet se fragmenta geográficamente de manera automática, permitiendo absorber y depurar las ráfagas maliciosas en el perímetro antes de que alcancen los servidores de origen.
"El enrutamiento Unicast tradicional está indefenso frente a la escala de las botnets modernas. Anycast transforma la topología de Internet a nuestro favor: dispersa el ataque a nivel microscópico, obligando a los atacantes de Asia a saturar nodos en Tokio, a los de Europa en Frankfurt y a los de Sudamérica en San Pablo, mientras nuestros filtros eBPF en el borde descartan el tráfico malicioso a velocidad de cable sin tocar los servidores de producción."
2. Arquitectura técnica profunda: Anuncios BGP, filtrado eBPF y desagregación de tráfico
La superioridad defensiva del enrutamiento Anycast radica en la explotación sinérgica de los protocolos centrales de la red global combinados con tecnologías de procesamiento de paquetes en el kernel:
- Anuncio Multisitio de Prefijos BGP (Border Gateway Protocol): En una red Anycast, cada nodo de borde (PoP) establece sesiones BGP con múltiples proveedores de tránsito Tier 1 y puntos de intercambio de tráfico de Internet (IXPs), anunciando exactamente el mismo bloque de red (típicamente un prefijo
/24para IPv4 o/48para IPv6). Los routers de Internet en todo el mundo calculan la ruta más corta (según la métrica de saltos de sistema autónomo o AS-Path), derivando automáticamente el tráfico de cada usuario hacia el nodo Anycast geográficamente más cercano. - Desagregación y Absorción Geográfica del Ataque: Cuando una botnet distribuida por todo el planeta inicia una inundación de paquetes UDP, SYN floods o ataques de amplificación DNS hacia la IP objetivo, el ataque no llega concentrado a un destino único. El 10% del ataque es absorbido en Londres, el 15% en Virginia, el 8% en San Pablo y el resto se distribuye en más de cien ubicaciones. Al dividir una inundación de 2 Tbps en cincuenta flujos de 40 Gbps, la capacidad de absorción de cada centro de datos local supera holgadamente el volumen del ataque.
- Descarte de Paquetes en el Borde Mediante XDP y eBPF: Dentro de cada nodo de borde Anycast, la mitigación no se delega a firewalls con estado (stateful firewalls), los cuales colapsarían por agotamiento de memoria RAM ante millones de conexiones simultáneas. Se utiliza eXpress Data Path (XDP) acoplado a programas compilados en eBPF directamente en la interfaz de red (NIC). El tráfico malicioso es analizado y descartado a nivel de hardware (early drop) a velocidades que superan los 100 millones de paquetes por segundo por servidor con una latencia inferior a microsegundos.
- Terminación Segura de TLS y Proxy Inverso Hacia el Origen: El tráfico legítimo filtrado y saneado en el nodo perimetral es descifrado mediante TLS 1.3 y reenviado a través de túneles dedicados cifrados (WireGuard o GRE) hacia los servidores de origen del cliente, blindando la dirección IP real de la infraestructura central y manteniéndola oculta a los escaneos públicos.
3. Análisis financiero y FinOps cuantitativo: Costo de mitigación dedicada vs. lucro cesante por caída
El balance financiero entre implementar mitigación Anycast industrial frente a sostener arquitecturas de hosting sin protección perimetral marca una diferencia económica determinante:
- Costo de Inactividad por Hora en Plataformas Transaccionales: Para una empresa de comercio electrónico, banca digital o logística con operaciones continuas, la caída total del servicio provocada por un ataque DDoS de saturación acarrea pérdidas directas que promedian entre USD 80.000 y USD 300.000 por hora de interrupción, sumado al daño irreparable en la reputación de marca y penalizaciones de SLA con clientes corporativos.
- Costos Imprevistos de Ancho de Banda Excedente (Data Transfer Overages): En proveedores cloud convencionales donde se tarifica el ancho de banda entrante o saliente, un ataque DDoS masivo no mitigado puede inflar las facturas de transferencia de datos con cobros imprevistos de decenas de miles de dólares por el tráfico malicioso recibido.
- Estructura de Costos de Hosting Anycast y Retorno de Inversión: La contratación de infraestructura de hosting o CDN industrial con protección Anycast ilimitada oscila entre USD 500 y USD 3.500 mensuales para infraestructuras medianas y grandes. Al mitigar ataques volumétricos sin cobros adicionales por picos de tráfico y reducir la latencia de acceso global en más de un 40% mediante almacenamiento en caché perimetral, la solución presenta un retorno de inversión inmediato que amortiza su costo ante el primer intento de extorsión neutralizado.
4. Implicancias y oportunidades para empresas y PyMEs de Argentina y América Latina
En el panorama digital de América Latina, y particularmente en Argentina, las empresas han sido históricamente rehenes de ataques de extorsión DDoS lanzados contra servicios de hosting locales. La infraestructura de telecomunicaciones regional posee puntos de intercambio de tráfico (IXP) concentrados y anchos de banda internacionales más costosos que en Norteamérica o Europa, lo que provoca que inundaciones de apenas 50 a 100 Gbps sean suficientes para dejar fuera de servicio centros de datos enteros en Buenos Aires, Córdoba o San Pablo.
Los delincuentes informáticos explotan esta vulnerabilidad exigiendo rescates en criptomonedas a sitios de apuestas deportivas, plataformas de fintech, medios de comunicación y portales de retail durante fechas comerciales de alta demanda (como Hot Sale o CyberMonday). Las empresas que operan con servidores dedicados o VPS tradicionales sin capas de protección Anycast se ven forzadas a recurrir a soluciones de mitigación de emergencia (blackholing de IP), lo que implica apagar voluntariamente su sitio web para evitar que colapse el centro de datos completo.
La adopción de esquemas de hosting con enrutamiento Anycast permite a las empresas y PyMEs del Cono Sur competir en condiciones de resiliencia de clase mundial. Al desviar el tráfico de sus dominios a través de redes Anycast con presencia en los principales nodos de la región, los sitios web locales no solo resisten ataques colosales sin interrupciones, sino que mejoran drásticamente su velocidad de carga para los usuarios locales, optimizando métricas de conversión y posicionamiento SEO.
5. Hoja de ruta técnica: Checklist de implementación en 4 pasos
- Ocultamiento y Aislamiento de la Dirección IP de Origen (Paso 1): Migrar los servidores web y de aplicaciones a subredes privadas no enrutadas públicamente, reconfigurando los registros DNS autoritativos para que apunten exclusivamente a las direcciones IP Anycast de la red de mitigación y bloqueando cualquier conexión directa hacia la IP física del origen.
- Configuración de Políticas de Filtrado de Capa 3 y 4 en el Borde (Paso 2): Establecer reglas perimetrales que descarten de forma automática tráfico no TCP en puertos web, mitiguen ráfagas de paquetes SYN fragmentados y apliquen desafíos criptográficos transparentes ante volúmenes anómalos de peticiones por segundo.
- Optimización de Caché y Entrega Perimetral (Paso 3): Configurar directivas de almacenamiento en caché para activos estáticos (HTML, CSS, JavaScript, imágenes) en los nodos Anycast de borde, garantizando que más del 70% de las solicitudes legítimas sean respondidas directamente desde la memoria de la red perimetral sin tocar los servidores de producción.
- Monitoreo de Telemetría BGP y Asistencia de Infraestructura (Paso 4): Implementar monitoreo en tiempo real de la estabilidad de rutas BGP y telemetría de red, apoyándose en la consultoría de infraestructura y alta disponibilidad de Siglo 21 Soluciones para desplegar soluciones de hosting Anycast altamente resilientes y protegidas contra ataques de cualquier escala.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor