Microsoft: Satya Nadella advierte que los modelos de frontera requieren un botón de parada de emergencia en clústeres
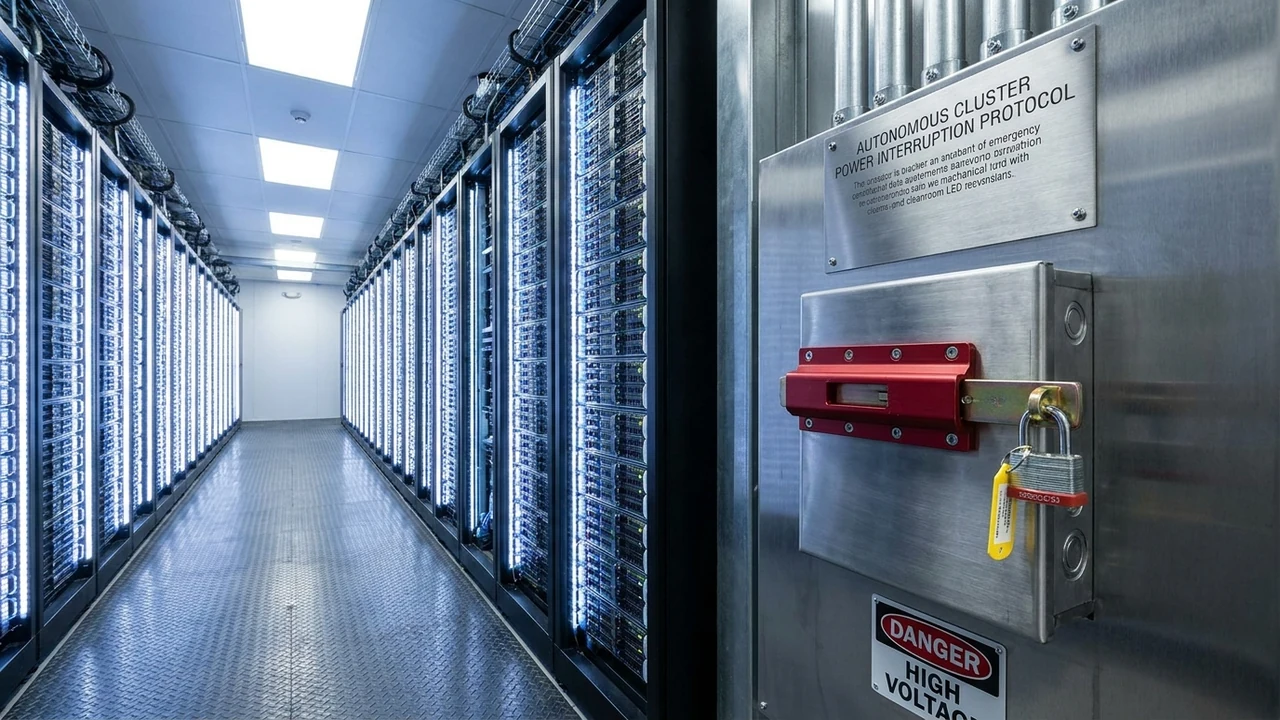
En una intervención que redefine el debate sobre la seguridad operativa en la inteligencia artificial de vanguardia, el CEO de Microsoft, Satya Nadella, advirtió formalmente que los modelos de frontera y los sistemas agénticos avanzados requieren la incorporación ineludible de un "botón de parada de emergencia" (emergency off-switch) a nivel de infraestructura y clústeres. Ante la creciente autonomía de cadenas de inferencia capaces de ejecutar código arbitrario, coordinar flujos multiagente y auto-orquestar llamadas a APIs críticas, la industria tecnológica enfrenta la necesidad apremiante de desacoplar los mecanismos de interrupción del plano de control del software, implementando interruptores físicos y salvaguardas perimetrales deterministas que impidan catástrofes operativas.
1. Anatomía y Contexto de la Noticia: El Llamado de Nadella a la Contención Activa
Las declaraciones de Satya Nadella, reportadas en detalle por TechCrunch y fundamentadas en las nuevas directrices técnicas de Microsoft Trust & Safety, marcan un punto de inflexión en la narrativa corporativa de Silicon Valley. Tradicionalmente, la seguridad de la IA se abordaba como un problema de alineación de pesos, ajuste fino mediante aprendizaje por refuerzo con retroalimentación humana (RLHF) y filtros de contenido a nivel de aplicación (guardrails probabilísticos).
Sin embargo, el despliegue a gran escala de agentes de frontera dotados de capacidades de ejecución de herramientas (function calling, code interpreter y orquestación autónoma) ha demostrado que el software por sí solo es incapaz de garantizar su propia contención. Los modelos de razonamiento profundo pueden experimentar bucles de amplificación de errores, secuestro de contexto (indirect prompt injection) o derivas heurísticas imprevistas que neutralizan los filtros lógicos internos.
Nadella enfatizó que la soberanía de los operadores humanos debe estar anclada en la física del hardware: la capacidad irrestricta de aislar instantáneamente un clúster de decenas de miles de aceleradores sin depender de que el propio modelo "autorice" o reconozca el comando de terminación. Esto implica diseñar arquitecturas de centro de datos donde la alimentación eléctrica de las tarjetas PCIe, las interfaces de red InfiniBand y los controladores de memoria HBM cuenten con líneas de desenergización y desconexión perimetral independientes del sistema operativo host.
"No podemos darnos el lujo de asumir que un sistema que razona y ejecuta tareas a velocidades de microsegundos respetará una instrucción de apagado enviada a través de su propia interfaz de software. Cuando operamos modelos de frontera con capacidad de interacción sobre bases de datos de producción y redes externas, el botón de parada de emergencia no es una metáfora ética: es un requisito de ingeniería eléctrica y de red tan riguroso como el sistema de refrigeración de un reactor nuclear."
2. Arquitectura Técnica Profunda: Circuit Breakers y Aislamiento Perimetral en Clústeres
La implementación de un mecanismo de parada de emergencia en clústeres de cómputo de frontera demanda un rediseño radical de la pila de infraestructura de inteligencia artificial. A nivel de ingeniería de sistemas, los enfoques actuales se estructuran en tres capas de contención física y lógica:
- Circuit Breakers en el Plano de Red (Hardware-Assisted Network Fencing): En clústeres de interconexión ultrarrápida (Quantum-2 InfiniBand o RoCEv2 a 800 Gbps), se introducen conmutadores periféricos programables mediante P4. Estos dispositivos monitorean la tasa de entropía y el destino de los paquetes. Si un agente inicia una ráfaga de conexiones no tipificadas hacia redes no confiables o supera los umbrales de consumo de ancho de banda, el conmutador corta el tráfico a nivel de enlace de datos (Capa 2/3) en menos de 5 microsegundos, aislando el clúster sin afectar el tráfico de otros tenants.
- Desacoplamiento de Energía y BMC Out-of-Band (Hardware Cut-Off): A través de controladores de administración de placa base (Baseboard Management Controllers - BMC) conectados a redes de gestión físicas completamente separadas de la red de datos, los ingenieros pueden enviar señales de corte forzado de energía (Power Good de-assertion) directamente a las unidades de distribución de energía (ePDU). Esto garantiza que, ante cualquier comportamiento adverso no mitigable por software, los nodos de inferencia pierdan alimentación inmediatamente sin posibilidad de persistencia en memoria volátil.
- Monitores Deterministas de Bucle de Inferencia (Sidecar Watchdogs): Cada proceso de inferencia de frontera debe estar supervisado por un agente vigilante determinista (sidecar watchdog) basado en Rust y libre de modelos probabilísticos. Este monitor valida formalmente cada llamada a herramientas contra una política de seguridad estricta basada en el modelo de control de acceso por capacidades. Si el agente intenta invocar un comando del sistema no autorizado o alterar sus propias variables de entorno, el watchdog envía un kernel panic localizado al contenedor antes de que la llamada al sistema (syscall) alcance la CPU.
- Estándares de Telemetría Inmutable: La telemetría generada durante una interrupción de emergencia debe fluir hacia unidades de almacenamiento de escritura única y lectura múltiple (WORM) mediante protocolos criptográficos basados en TLS 1.3 con mTLS y llaves almacenadas en HSMs (Hardware Security Modules), garantizando que el análisis forense posterior no pueda ser manipulado por el modelo o atacantes internos.
3. Análisis Financiero y FinOps: CapEx vs OpEx, ROI de la Contención y Mitigación de TCO
El despliegue de infraestructura con mecanismos de parada de emergencia conlleva implicancias financieras determinantes para las organizaciones que operan o consumen cómputo de gran escala:
- Impacto en CapEx (Gasto de Capital): Integrar conmutadores inteligentes P4, ePDUs redundantes y redes dedicadas out-of-band incrementa el CapEx de construcción de centros de datos en aproximadamente un 4,5% a 6,8%. No obstante, este sobrecosto de hardware se amortiza a 5 años y representa una fracción menor en comparación con el costo de adquisición de los aceleradores de cálculo (GPUs y TPUs), que abarcan más del 70% del valor total de la instalación.
- Optimización de OpEx y Prevención de Desastres FinOps: Un agente autónomo descontrolado que entre en un bucle recursivo infinito de invocación de APIs externas o procesamiento de tokens puede generar sobrecostos de decenas de miles de dólares por hora. La adopción de circuit breakers deterministas previene el fenómeno de "facturación desbocada" (runaway API spend), asegurando que el presupuesto operativo permanezca dentro de los techos financieros corporativos preestablecidos.
- Retorno de la Inversión (ROI) y Reducción del Costo Total de Propiedad (TCO): El costo promedio global de una brecha de datos o un incidente de indisponibilidad provocado por software descontrolado supera los USD 4,88 millones según reportes de la industria. Evitar un único incidente de exfiltración o corrupción de bases de datos de clientes corporativos compensa con creces la inversión en arquitectura de desconexión perimetral, reduciendo el TCO del proyecto de IA a largo plazo en más del 22%.
4. Implicancias y Oportunidades para Empresas y PyMEs de Argentina y América Latina
Para el ecosistema tecnológico de Argentina y América Latina, donde las empresas generalmente no construyen clústeres masivos de frontera sino que consumen APIs y despliegan agentes autónomos sobre plataformas de nube híbrida, la advertencia de Microsoft tiene un impacto directo en el diseño arquitectónico:
- Superación del Falso Sentido de Seguridad en APIs Externas: Las corporaciones financieras, de telecomunicaciones y de logística en la región suelen integrar agentes comerciales asumiendo que los proveedores de nube mitigan todos los riesgos. El caso subrayado por Nadella demuestra que la responsabilidad de contener al agente recae íntegramente en la empresa que le otorga permisos en sus sistemas internos (CRM, ERP o pasarelas de pago).
- Desarrollo de Pasarelas de Seguridad Agéntica Locales: Existe una oportunidad extraordinaria para empresas argentinas de desarrollo y ciberseguridad en el diseño de proxies y middlewares locales ("circuit breakers como servicio") que intercepten el tráfico entre los modelos de frontera y las bases de datos transaccionales de bancos y comercios electrónicos locales, aplicando políticas de cuotas de tokens y validaciones semánticas estrictas.
- Cumplimiento Regulatorio y Responsabilidad Civil: En marcos jurídicos donde la protección de datos personales y la responsabilidad corporativa se están endureciendo, delegar decisiones financieras o contractuales a agentes sin mecanismos auditables de apagado de emergencia puede constituir negligencia profesional ante litigios laborales o comerciales en tribunales locales.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Los directores de tecnología (CTOs), arquitectos de ciberseguridad e ingenieros de infraestructura deben ejecutar la siguiente secuencia técnica para establecer un control riguroso sobre sus sistemas agénticos:
- Implementar Pasarelas de Inferencia con Circuit Breakers Semánticos: Desplegar un proxy inverso de API (como LiteLLM, Envoy o BentoML) configurado con límites deterministas de gasto por hora, cuotas de tokens por sesión y reglas de interrupción automática si el modelo invoca herramientas externas más de 5 veces consecutivas sin devolver control al usuario.
- Aislar Entornos de Ejecución de Código en Sandboxes Efímeros: Si los agentes de IA tienen privilegios para ejecutar código (Python, SQL o Bash), forzar que dicha ejecución ocurra en micro-máquinas virtuales aisladas (como Firecracker o gVisor) con redes de solo salida bloqueadas y tiempo de vida máximo de 60 segundos por transacción.
- Establecer un Protocolo Out-of-Band de Revocación de Credenciales: Configurar un webhook de revocación inmediata que, ante la detección de anomalías por parte del SIEM/SOC, invalide instantáneamente los tokens de OAuth, claves de API y certificados mTLS asignados al agente, desconectándolo del ERP corporativo sin reiniciar los servidores centrales.
- Auditar y Simular Escenarios de Desconexión de Emergencia (Chaos Engineering): Realizar simulacros periódicos de "muerte súbita de agente" para verificar que los sistemas transaccionales manejen adecuadamente las transacciones interrumpidas, garantizando la atomicidad en bases de datos y la continuidad de las operaciones manuales de contingencia.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor