Microsoft confirma que parches de Windows rompen Always On VPN y desactivan silenciosamente las copias de seguridad en Windows 11
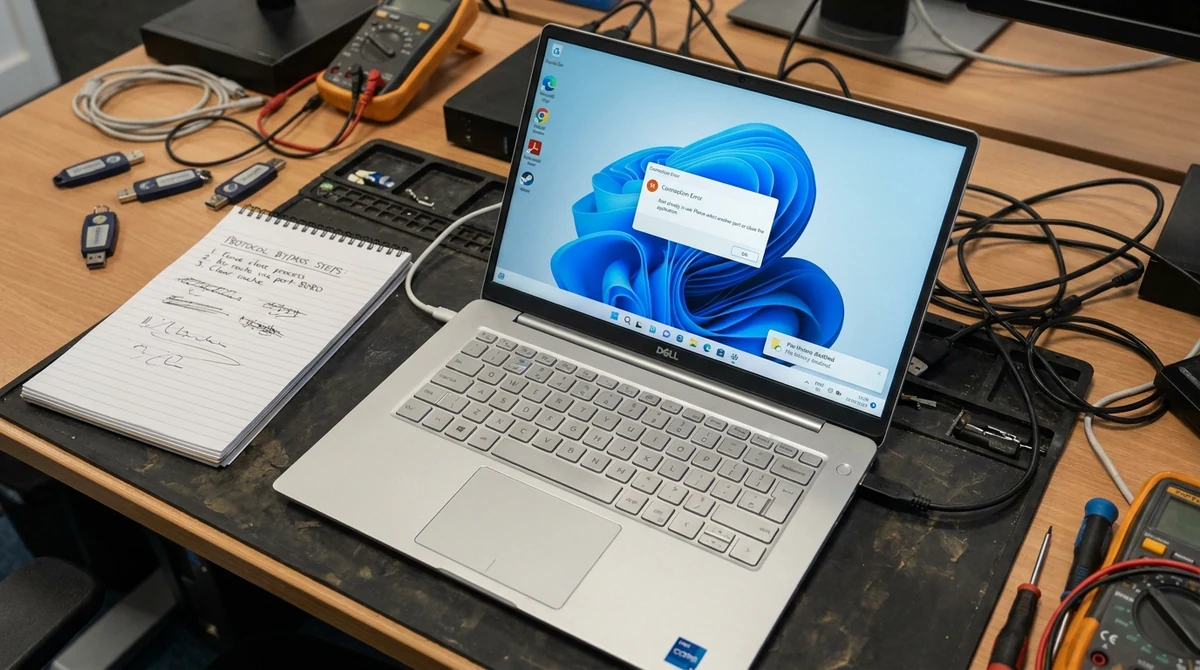
La corporación Microsoft reconoció formalmente dos graves problemas operativos introducidos por las actualizaciones acumulativas de seguridad de septiembre de 2026. Por un lado, los parches provocan el bloqueo sistemático de las conexiones de red privada virtual corporativas Always On VPN en equipos remotos. Por el otro, se confirmó un fallo crítico que desactiva de forma silenciosa la función nativa de copias de seguridad File History en Windows 11, dejando a los usuarios sin respaldos de sus archivos locales sin emitir advertencias ni registrar errores en el sistema.
1. Always On VPN: El Error de 'Puerto en Uso' que Paraliza el Teletrabajo
Como detalló la investigación de BleepingComputer, los administradores de sistemas en empresas multinacionales comenzaron a reportar masivamente la imposibilidad de conectar laptops corporativas tras reiniciar los equipos parchados.
El fallo se origina en una modificación en la capa de red del servicio de telefonía y enrutamiento remoto (RasMan), que arroja un error engañoso de "El puerto ya está en uso" cuando el cliente VPN intenta negociar de forma automática el túnel seguro. Esto obliga a los administradores de TI a intervenir manualmente cada equipo para forzar protocolos específicos como SSTP (Secure Socket Tunneling Protocol) o IKEv2 en lugar de la selección dinámica, o bien desinstalar temporalmente la actualización de seguridad, dejando al sistema expuesto a otras vulnerabilidades.
"Reconocemos el impacto en los entornos de trabajo remoto corporativos y estamos trabajando en una solución de emergencia fuera de banda. Mientras tanto, recomendamos aplicar los cambios de directiva de grupo (GPO) documentados para forzar el uso de protocolos fijos."
2. La Falla Silenciosa de File History: Riesgo Oculto de Pérdida de Datos
Paralelamente, el portal técnico Windows Latest documentó un comportamiento aún más peligroso: la herramienta nativa File History (Historial de Archivos), ampliamente utilizada por profesionales y PyMEs para respaldar documentos en discos externos o carpetas compartidas de red, deja de operar súbitamente.
La gravedad del error reside en su naturaleza silenciosa: el panel de control indica que las copias de seguridad están activas, pero el servicio no escribe nuevos archivos ni actualiza las versiones modificadas. Tampoco se generan entradas de error en el Visor de Eventos de Windows (Event Viewer), por lo que el usuario sólo descubre la inexistencia del respaldo cuando intenta recuperar un archivo eliminado o tras sufrir un fallo de hardware.
3. Análisis Financiero y Pérdida de Productividad
Para directores de tecnología y gerentes de soporte, los fallos de parches no probados generan costos tangibles:
La saturación de las mesas de ayuda (Help Desk) atendiendo consultas de empleados que no pueden conectarse a la VPN corporativa reduce la productividad en un promedio del 15% durante las primeras 48 horas post-actualización. Si a esto se suma la pérdida potencial de datos no respaldados por la falla de File History, los costos de recuperación forense y reescritura de informes pueden superar los miles de dólares por estación de trabajo afectada.
4. Implicancias para Empresas y PyMEs en Argentina
En el entorno empresarial argentino, donde muchas compañías combinan trabajo presencial y remoto sobre infraestructura Windows:
- Afectación Directa a Empleados en Teletrabajo: Colaboradores remotos que dependen de Always On VPN para acceder a sistemas de gestión ERP o carpetas internas quedan aislados de la red corporativa.
- Peligro en PyMEs sin Servidores Dedicados de Respaldo: Pequeñas empresas que dependen de File History como único mecanismo de salvaguarda de sus planillas contables quedan desprotegidas ante ataques de ransomware.
- Necesidad de Políticas Centralizadas de Parcheo: Recomienda abandonar las actualizaciones automáticas directas desde Windows Update e implementar servidores WSUS o herramientas de gestión de parches para probar los updates antes de liberarlos masivamente.
5. Checklist Técnico y Workarounds Inmediatos
- Forzar Protocolo Fijo en Perfiles Always On VPN: Modificar los perfiles XML de conexión para exigir el protocolo IKEv2 o SSTP explícito en lugar de Automatic.
- Auditoría de Carpetas de Respaldo de File History: Inspeccionar manualmente la fecha de modificación del último archivo en el destino de copia para verificar si los respaldos siguen ejecutándose.
- Despliegue Temporal de Soluciones de Respaldo Dedicadas: Migrar las tareas de copia de seguridad hacia herramientas corporativas probadas (Veeam Agent, Acronis o scripts rsync automatizados) hasta la llegada del parche correctivo oficial.
- Pausa Temporal de Actualizaciones en Equipos Críticos: Configurar directivas de grupo para posponer actualizaciones de calidad acumulativas durante al menos 14 días tras su liberación.
6. El Impacto en la Confianza en el Ciclo de Actualizaciones de Microsoft
Las fallas en Always On VPN y File History reavivan las críticas de la comunidad técnica sobre el control de calidad en los parches acumulativos de Windows. En su afán por consolidar actualizaciones masivas mensuales (Patch Tuesday), Microsoft combina parches de seguridad críticos con modificaciones profundas en el subsistema de red y componentes del sistema operativo, aumentando el riesgo de regresiones de software imprevistas.
Para los administradores de sistemas en corporaciones multinacionales, este escenario plantea un dilema angustiante: si no aplican las actualizaciones, dejan a la empresa expuesta a vulnerabilidades de seguridad conocidas y explotadas por cibercriminales; si aplican los parches, corren el riesgo de paralizar las conexiones de los trabajadores remotos y perder las copias de seguridad locales de sus archivos.
7. Estrategias de Despliegue Escalonado de Parches (Ring Deployment)
Para mitigar el riesgo de parches defectuosos en estaciones de trabajo corporativas:
- Creación de Anillos de Despliegue (Deployment Rings): Distribuir las actualizaciones primero a un grupo piloto de usuarios técnicos (Anillo 1) durante una semana antes de liberarlas masivamente a las computadoras del personal comercial y administrativo.
- Monitoreo de la Telemetría de Eventos Post-Parcheo: Configurar dashboards en herramientas como Microsoft Intune o SCCM para detectar anomalías inmediatas en la tasa de desconexión de VPNs o fallos en servicios de sistema.
- Planes de Reversión Probados (Rollback Automation): Desarrollar scripts automatizados de PowerShell que permitan desinstalar parches problemáticos de forma masiva y remota en cuestión de minutos.
Fuentes & Referencias Verificadas
¿Buscás una web moderna, ultra-rápida y blindada para tu empresa?
En Siglo 21 Soluciones desarrollamos aplicaciones web de alto rendimiento en Next.js, Cloudflare R2 y arquitecturas serverless.
Contactar a un Consultor