Interpol y Europol desarticulan la infraestructura del ransomware BlackShadow en doce países
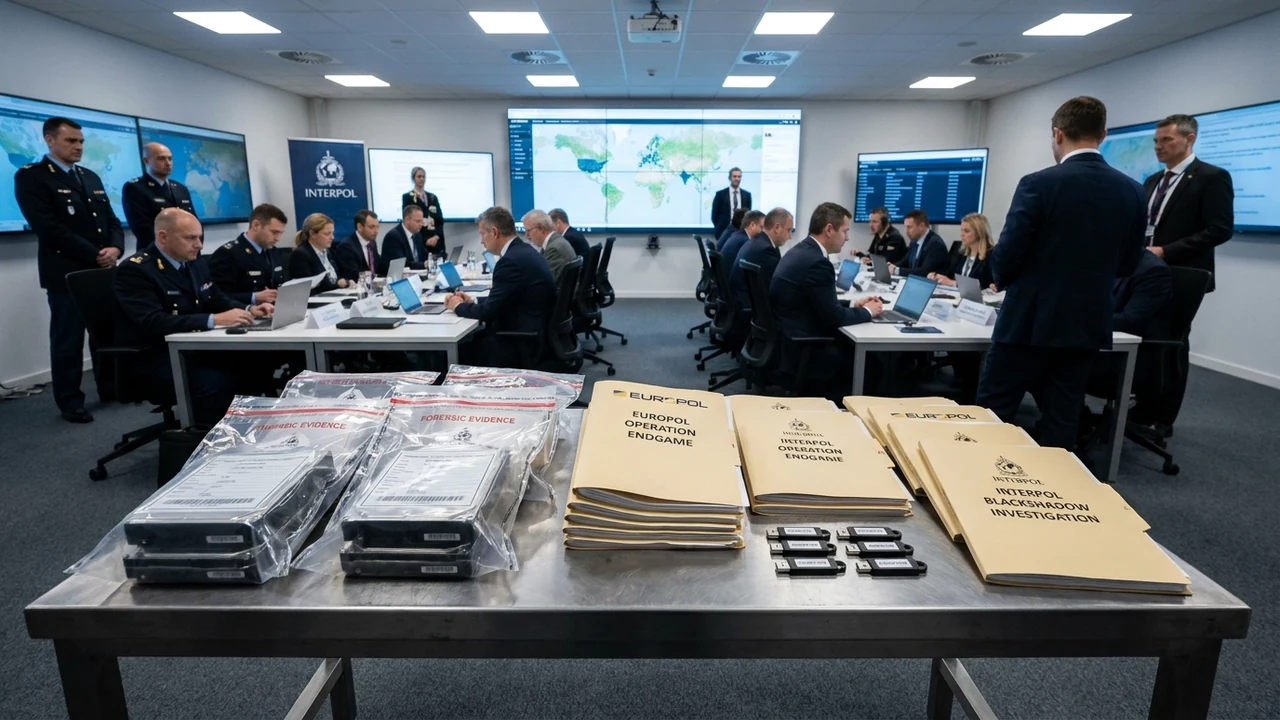
En una acción policial coordinada de alcance global, Interpol, Europol y agencias internacionales, según reportan Europol Press Release (Operation Endgame) y BleepingComputer, han allanado infraestructuras del grupo BlackShadow en doce países. El operativo incautó 45 servidores de comando y control (C2), congeló billeteras con más de 120 millones de dólares y recuperó las claves maestras de descifrado, permitiendo restaurar sin pago los datos de más de 1.800 empresas y hospitales secuestrados en todo el mundo.
1. Anatomía y Contexto: La Caída del Sindicato de la Triple Extorsión
El cartel BlackShadow, estructurado bajo el modelo Ransomware-as-a-Service (RaaS), consolidó una de las redes de ciberextorsión más agresivas a nivel mundial. Perfeccionaron la triple extorsión: cifrado de almacenamiento primario, amenaza de divulgar secretos en la dark web y ataques DDoS o llamadas intimidatorias a proveedores y directivos de las entidades extorsionadas.
La gravedad del daño impulsó una fuerza de tareas liderada por el Centro Europeo de Ciberdelincuencia (EC3). Durante meses, peritos forenses vigilaron canales cifrados donde los líderes del grupo coordinaban afiliados y repartían pagos en criptomonedas mezcladas a través de puentes entre cadenas de bloques.
La caída de la banda se originó en un descuido de infraestructura: mantuvieron servidores de respaldo sin cifrado en centros de datos de Europa del Este y Centroamérica. Las órdenes de decomiso simultáneas permitieron incautar los servidores en caliente antes de su autodestrucción, preservando las llaves privadas RSA-4096 utilizadas para cifrar los volúmenes de las organizaciones víctimas.
"Ningún servidor en la sombra es inalcanzable y ningún servicio de mezcla de criptoactivos es completamente anónimo frente a la cooperación policial internacional. Hemos recuperado las llaves que devolverán la operatividad a hospitales y empresas que resistieron la extorsión."
2. Arquitectura Técnica de la Desarticulación y Mecanismos de Descifrado
El golpe técnico contra la infraestructura de BlackShadow integró contramedidas avanzadas de red e inteligencia forense:
- Incautación de Servicios Ocultos Tor v3: Se clausuraron más de 30 portales en la red Tor, capturando paneles de administración donde los afiliados gestionaban chats de extorsión y cargaban claves simétricas ChaCha20-Poly1305 de cada ataque.
- Recuperación de la Base Relacional de Claves Privadas: Al acceder en memoria antes del apagado de los servidores, los peritos clonaron la base de datos que vinculaba cada identificador de infección (Victim ID) con su clave de descifrado, habilitando un desencriptador universal.
- Sinkholing de Redes C2: Se redirigieron dominios dinámicos utilizados por los binarios de BlackShadow hacia servidores trampa (sinkholes), evitando que equipos infectados recibieran órdenes de cifrado.
- Trazabilidad y Bloqueo On-Chain de Criptomonedas: En coordinación con analistas de blockchain, se congelaron activos en Bitcoin, Monero y USDT en exchanges centralizados, asfixiando los pagos hacia los intermediarios de acceso inicial.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx)
La desarticulación de esta red arroja cifras financieras decisivas para los responsables de ciberresiliencia corporativa:
- Ahorro Global Directo por Liberación de Claves: La puesta a disposición de las claves a través del portal No More Ransom evita el pago de más de USD 250.000.000 en rescates que las víctimas evaluaban abonar ante la parálisis operativa.
- Sobrecostos de Pago de Rescate y Restauración: Pagar rescates suele costar a las organizaciones USD 1.800.000 adicionales en remediación, dado que los descifradores criminales corrompen entre el 15% y el 30% de las bases de datos complejas.
- FinOps y CapEx en Resguardos Inmutables (WORM): Implementar copias de seguridad inmutables con tecnología de bloqueo de objetos en la nube (AWS S3 Object Lock) representa menos de USD 0,03 por gigabyte al mes. Para 10 TB críticos, son apenas USD 3.600 anuales, generando un ROI superior al 1.400% frente a cualquier extorsión.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
América Latina ha sido blanco reiterado de franquicias de ransomware. En Argentina, incidentes vinculados a estas bandas golpearon a cooperativas agrícolas en Entre Ríos y Santa Fe, municipios y clínicas en Buenos Aires y Córdoba, paralizando la facturación y los despachos.
La desarticulación de BlackShadow permite a empresas argentinas con copias cifradas en cuarentena verificar sus identificadores en No More Ransom y recuperar sus datos históricos sin ceder al chantaje.
Para las PyMEs locales, la lección es inmediata: los atacantes no seleccionan manualmente, sino que escanean internet buscando puertos RDP abiertos o VPNs sin doble factor. Se genera una demanda urgente de auditorías de postura defensiva, segmentación de redes y concientización contra el phishing.
El análisis pericial de los servidores incautados a BlackShadow reveló que el grupo operaba un subsistema automatizado de cobro mediante contratos inteligentes en redes secundarias. Este mecanismo permitía a los delincuentes liquidar los fondos robados en cuestión de minutos hacia billeteras no rastreables. Las autoridades internacionales han compartido los indicadores de compromiso (IoCs) y patrones de tráfico con centros de ciberdefensa de todo el mundo para bloquear tempranamente cualquier intento de reactivación de infraestructura por parte de células remanentes del cartel.
Asimismo, los equipos forenses recomendaron a las organizaciones auditadas implementar mecanismos de detección de balizas en tiempo real para evitar que agentes durmientes reactiven comunicaciones cifradas si quedaron artefactos latentes en servidores no formateados.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
- Paso 1: Verificación de Cifrados en No More Ransom (Inmediato): Para empresas con datos bloqueados por BlackShadow, cotejar muestras en el portal oficial No More Ransom de Europol y descargar las herramientas de descifrado validadas.
- Paso 2: Clausura y Blindaje de Puertos RDP y Accesos Remotos (Días 1-2): Eliminar cualquier puerto de escritorio remoto expuesto a internet pública. Implementar accesos mediante túneles VPN Zero Trust protegidos obligatoriamente con autenticación FIDO2.
- Paso 3: Política de Backups Inmutables 3-2-1-1-0 (Semana 1): Asegurar tres copias de los datos en dos soportes distintos, una copia off-site y una copia completamente inmutable (WORM) o desconectada de la red (air-gap), con simulacros periódicos de recuperación.
- Paso 4: Implementación de EDR y Monitoreo Avanzado (Continuo): Adoptar soluciones EDR con detección de cifrado volumétrico y recurrir al equipo de ciberdefensa de Siglo 21 Soluciones para monitorear credenciales filtradas y blindar el perímetro corporativo.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor