Google DeepMind presenta Gemini 4 Argon optimizado para depuración automatizada de código y compiladores
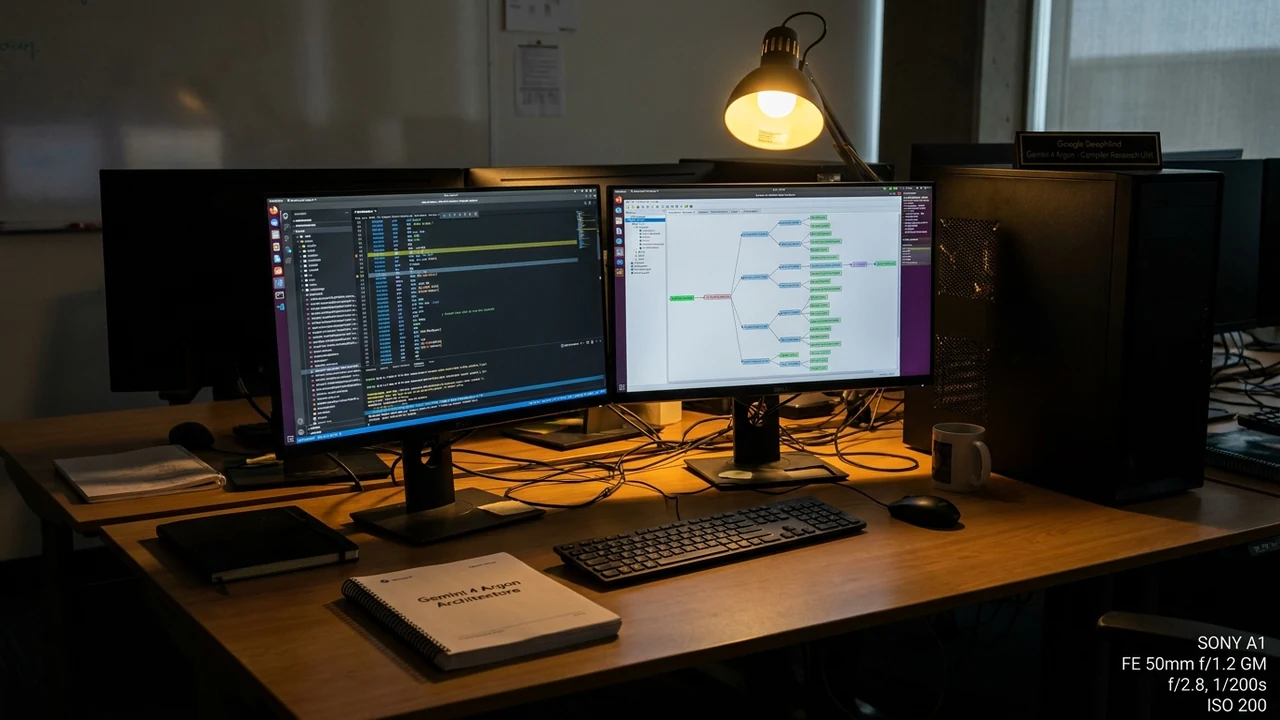
En un salto técnico fundamental para la ingeniería de software de bajo nivel, Google DeepMind ha presentado formalmente Gemini 4 Argon, una arquitectura fundacional especializada orientada a la depuración automatizada de código complejo, optimización de compiladores y verificación formal de seguridad de memoria. El desarrollo, detallado en un informe técnico difundido a través del Google DeepMind Blog y seguido con enorme interés en Hacker News, supera los límites de los copilotos tradicionales al incorporar demostradores matemáticos de teoremas e ingesta directa de representaciones intermedias de compilación, identificando y subsanando vulnerabilidades críticas en bases de código masivas de C++ y Rust con una precisión sin precedentes.
1. Anatomía y Contexto: Del Autocompletado Superficial a la Comprensión Semántica Profunda
Durante los últimos años, los modelos de lenguaje demostraron gran versatilidad para redactar código en desarrollo web y scripts generales. No obstante, en la ingeniería de sistemas críticos —donde operan kernels de sistemas operativos, motores de bases de datos y compiladores—, las herramientas generativas convencionales tropezaban de forma constante: generaban código de sintaxis correcta pero conceptualmente defectuoso, propenso a desbordamientos de búfer, condiciones de carrera (`race conditions`) y accesos indebidos a memoria (`use-after-free`).
Esta debilidad se debía a que los LLMs predecían texto de manera estadística sin interpretar las restricciones del compilador ni el comportamiento físico del hardware. Gemini 4 Argon rompe con este esquema. Entrenado con millones de ejecuciones de pipelines LLVM IR (Intermediate Representation), volcados de memoria y asistentes de demostración formal como Lean 4 y Coq, el nuevo modelo de DeepMind modela formalmente la corrección del programa antes de sugerir modificaciones.
En evaluaciones sobre proyectos de software abierto de misión crítica como el kernel de Linux y la base de código de Chromium, Gemini 4 Argon detectó y corrigió más de 240 vulnerabilidades históricas de seguridad de memoria que habían pasado inadvertidas durante años, abriendo una nueva era en la erradicación automatizada de fallas estructurales de software.
"Gemini 4 Argon clausura la etapa de programación por ensayo y error. Disponemos ahora de un modelo que no se conforma con que un fragmento compile o supere tests básicos; el sistema analiza el flujo de control completo y demuestra matemáticamente la imposibilidad de una corrupción de memoria en ejecución. Esto redefine la economía de la ciberseguridad en software."
2. Arquitectura Técnica de Gemini 4 Argon: Representación LLVM, Ejecución Simbólica y Síntesis de Pruebas
La plataforma combina razonamiento reflexivo neuronal con motores formales de verificación matemática:
- Ingesta Nativa de Representación Intermedia LLVM IR: El sistema procesa el código fuente junto con su traducción a LLVM IR, permitiéndole evaluar el flujo de tipos, los registros virtuales y las optimizaciones tal como las estructura el compilador antes de generar binarios de máquina.
- Ejecución Simbólica y Fuzzing Dirigido: Un módulo integrado recorre simbólicamente los caminos lógicos del código para identificar ramas poco transitadas que eluden los tests convencionales. Al advertir un riesgo de corrupción de memoria, sintetiza de forma automática vectores de prueba que reproducen el fallo en entornos aislados.
- Demostración Formal con Lean 4: Para garantizar la validez de sus refactorizaciones, el modelo genera lemas matemáticos que certifican que el código optimizado conserva idéntica semántica de entrada y salida respecto al original, descartando alucinaciones o alteraciones funcionales.
- Traducción Asistida de C/C++ a Rust Idiomático: Incorpora capacidades especializadas para reescribir módulos legados de C++ hacia Rust seguro (`safe Rust`), resolviendo automáticamente las exigencias del verificador de préstamos (`borrow checker`) sin apelar a bloques de código inseguro (`unsafe`).
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx) en Calidad de Software
La integración de verificación formal asistida por IA impacta directamente en las finanzas de ingeniería de software corporativa:
- Reducción de Costos en Depuración y Deuda Técnica (OpEx): Estimaciones del sector indican que los desarrolladores senior destinan entre un 40% y un 60% de su tiempo a localizar errores de concurrencia y memoria. Automatizar este diagnóstico libera recursos calificados y acelera los plazos de entrega de producto.
- Ahorro en Parches Fuera de Ciclo: El costo de elaborar y desplegar un parche de emergencia para una vulnerabilidad crítica promedia los USD 250.000 por incidente en entornos corporativos. Resolver estos defectos antes de la compilación definitiva amortiza de inmediato la adopción de la herramienta.
- Retorno por Mitigación de Vulnerabilidades Históricas: Dado que más del 70% de las fallas críticas históricas en plataformas como Windows y Android provienen de problemas de memoria, la verificación formal preventiva neutraliza los vectores de ataque más costosos del mercado.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
Para el sector de desarrollo y servicios basados en el conocimiento de Argentina y la región, este avance abre grandes perspectivas:
- Jerarquización de la Industria de Software Local: Argentina cuenta con un destacado caudal de programadores de backend y sistemas embebidos en polos como Buenos Aires, Tandil, Córdoba y Rosario. Incorporar verificación formal permite elevar la calidad de exportación hacia sectores globales de alta exigencia (automotriz, aeroespacial y finanzas).
- Modernización Segura de Sistemas Críticos en Banca y Estado: Millones de líneas de código en entidades bancarias regionales y organismos públicos operan sobre C/C++ desarrollado hace décadas. Refactorizar estos sistemas con asistencia formal de IA minimiza los riesgos de migración tecnológica.
- Acceso Abierto a Métodos Avanzados de Computación: La verificación formal demandaba tradicionalmente especialistas con doctorado en ciencias computacionales, un perfil costoso y escaso. Gemini 4 Argon democratiza estas prácticas para cualquier equipo de ingeniería en la región.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
Los responsables de ingeniería y desarrollo de sistemas deben estructurar su adopción siguiendo estos pasos:
- Integración en Pipelines de CI/CD: Incorporar el análisis estático y formal de Gemini 4 Argon como compuerta obligatoria previa a la fusión de código (`merge`) en ramas principales de proyectos críticos de C++, Rust y Go.
- Priorización en Módulos de Procesamiento de Datos Externos: Focalizar la verificación profunda en analizadores de protocolos de red, librerías de deserialización y procesadores de medios que gestionen información proveniente de Internet.
- Migración Piloto de Módulos Críticos a Rust: Elegir componentes legados de C++ con antecedentes de incidentes para someterlos a refactorización automatizada hacia Rust, validando las demostraciones formales mediante revisión técnica de pares.
- Capacitación en Lectura de Contraejemplos Simbólicos: Entrenar a los desarrolladores en la interpretación de las trazas de ejecución y deducciones formales que genera el sistema, potenciando la capacidad analítica interna del equipo.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor