El Gobierno nacional proyecta la creación de un nuevo Centro Nacional de Operaciones de Ciberseguridad
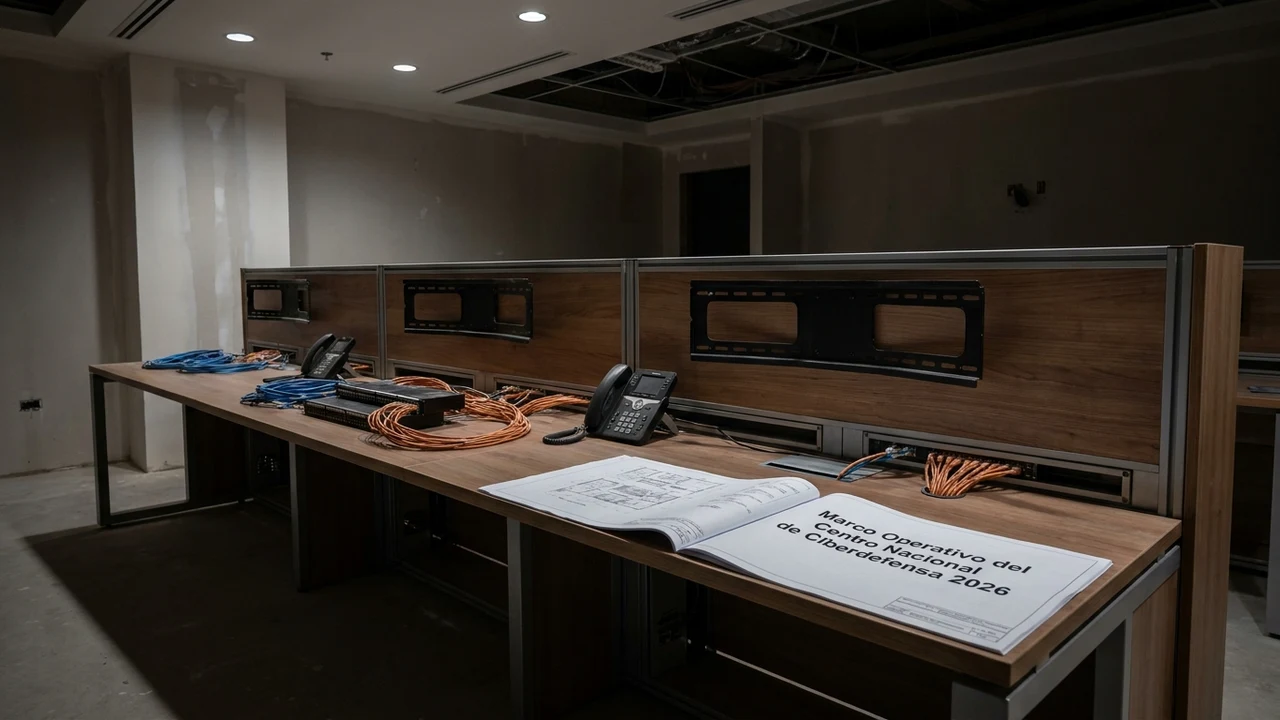
Frente a la escalada global de amenazas persistentes avanzadas (APTs) y campañas de sabotaje a infraestructuras críticas, el Gobierno de la República Argentina ha puesto en marcha el proyecto para instituir un nuevo Centro Nacional de Operaciones de Ciberseguridad (CNOC). La medida, oficializada en las resoluciones estratégicas del Boletín Oficial de la República Argentina y detallada dentro de los lineamientos del Plan Estratégico de Resiliencia Digital 2026 de la Secretaría de Innovación, Ciencia y Tecnología, creará un nodo neurálgico 24/7 de monitoreo, telemetría y contención coordinada de incidentes. Este organismo articulará a todos los ministerios, dependencias del Estado nacional, organismos descentralizados y operadores privados de servicios esenciales (energía, telecomunicaciones, banca y salud), estableciendo un paraguas de defensa digital de última generación.
1. Anatomía y Contexto: La Urgencia de un Mando Unificado de Ciberdefensa Federal
Históricamente, la respuesta ante ciberataques en el sector público argentino se encontró atomizada en esfuerzos sectoriales desconectados. Mientras el Equipo de Respuesta ante Emergencias Informáticas nacional (CERT.ar) brindaba alertas y coordinación general, los distintos ministerios, fuerzas armadas, dependencias de seguridad y empresas estatales operaban silos de infraestructura con dispares niveles de madurez tecnológica. Esta fragmentación operativa expuso brechas severas en el pasado, desde filtraciones en bases de datos de identificación civil hasta intrusiones extorsivas mediante ransomware en dependencias judiciales y portales administrativos provinciales.
La creación del Centro Nacional de Operaciones de Ciberseguridad representa un salto cualitativo hacia la doctrina de defensa colectiva en tiempo real. Inspirado en modelos consolidados como el CISA Cybersecurity Operations Center de Estados Unidos y el Centro Criptológico Nacional (CCN-CERT) de España, el nuevo CNOC actuará como un hub integrador con capacidad de comando para centralizar feeds de inteligencia de amenazas, orquestar sensores de detección y respuesta en endpoints (EDR/XDR) y desplegar equipos tácticos de respuesta rápida ante intrusiones críticas dirigidas a redes gubernamentales.
La iniciativa responde asimismo al cumplimiento de las obligaciones internacionales suscritas por el país en materia de ciberseguridad y soberanía digital. En un escenario geopolítico donde los ataques patrocinados por estados y las bandas de cibercrimen financiero emplean herramientas de explotación automatizadas por inteligencia artificial, carecer de un SOC nacional interoperable implicaba una vulnerabilidad existencial para la gobernanza democrática y la estabilidad económica.
"No podemos continuar combatiendo incidentes cibernéticos del siglo XXI con esquemas burocráticos y atomizados del siglo pasado. La puesta en marcha del Centro Nacional de Operaciones de Ciberseguridad dota a la Argentina de una guardia pretoriana digital permanente, con capacidades de detección analítica y respuesta coordinada capaces de neutralizar intrusiones complejas antes de que afecten la prestación de servicios vitales para nuestros ciudadanos."
2. Arquitectura Técnica Profunda: Sensores XDR, Correlación SIEM/SOAR y Protocolos STIX/TAXII
La infraestructura tecnológica proyectada para el CNOC comprende una plataforma distribuida de alta disponibilidad basada en los estándares más rigurosos de la industria:
- Ingesta Masiva de Telemetría y Correlación SIEM de Nueva Generación: Despliegue de concentradores distribuidos encargados de recolectar logs de autenticación, flujos NetFlow/IPFIX, registros DNS y telemetría de perímetro procedentes de más de 120 organismos públicos. Los datos convergen en un clúster de análisis en tiempo real potenciado por algoritmos de Machine Learning para detección de anomalías comportamentales (UEBA).
- Orquestación, Automatización y Respuesta (SOAR): Implementación de playbooks automatizados capaces de aislar segmentos de red, revocar credenciales comprometidas y actualizar reglas de firewall en gateways perimetrales en cuestión de segundos ante la confirmación de firmas de ataque conocidas o heurísticas de malware destructivo.
- Intercambio Estandarizado de Threat Intelligence (STIX 2.1 / TAXII): Conexión federada con bases de datos globales de inteligencia de amenazas, habilitando el consumo y publicación bidireccional de Indicadores de Compromiso (IoCs) con centros CSIRT internacionales, agencias aliadas y proveedores privados de seguridad.
- Células de Red Team / Blue Team y Pruebas Continuas de Penetración: Conformación de equipos permanentes de emulación de adversarios bajo la metodología MITRE ATT&CK, encargados de evaluar sistemáticamente la superficie de ataque expuesta de las plataformas públicas y formular planes de mitigación previa a la explotación activa.
3. Análisis Financiero y FinOps: CapEx, Reducción de Pérdidas y Eficiencia del Gasto Público
Desde la perspectiva de la gestión de recursos públicos y la economía del riesgo cibernético, la centralización de operaciones en el CNOC ofrece un rendimiento financiero y operativo determinante:
- Economías de Escala en Licenciamiento y Hardware (CapEx): La adquisición unificada de herramientas de ciberseguridad (plataformas SIEM/SOAR, licencias de EDR corporativo y feeds de Threat Intelligence) a través de contratos marco federales permite ahorros proyectados de entre un 35% y un 50% en comparación con compras aisladas efectuadas por cada ministerio.
- Mitigación de Costos Catastróficos por Ransomware (OpEx): El costo promedio global de recuperación tras un ataque de ransomware a infraestructuras estatales supera los 2,7 millones de dólares, contemplando restauración forense, horas de inactividad de servicios y remediación de bases de datos. Evitar tan solo un ataque mayor anual amortiza con creces el presupuesto operativo anual de la nueva central.
- Retorno de Inversión en Resiliencia y Confianza: Garantizar la disponibilidad ininterrumpida de plataformas críticas como la Ventanilla Única de Comercio Exterior (VUCE), la recaudación aduanera y los sistemas de salud pública preserva ingresos fiscales directos y protege la calificación crediticia soberana ante organismos multilaterales.
4. Implicancias y Oportunidades para Empresas, PyMEs y Operadores Críticos en Argentina
El despliegue del CNOC no se limitará a la órbita de las oficinas estatales; generará un impacto directo y transformador en el sector privado nacional:
En primer término, las pequeñas y medianas empresas que forman parte de la cadena de suministro y contrataciones públicas deberán elevar sus estándares de seguridad de la información. La integración progresiva de directrices obligatorias de ciberseguridad en pliegos licitatorios exigirá que los proveedores cuenten con certificaciones básicas (como ISO/IEC 27001 o conformidad con el esquema Esquema Nacional de Seguridad), creando una demanda sostenida de consultoría técnica y adecuación de infraestructura.
Asimismo, las empresas privadas catalogadas como operadoras de infraestructuras críticas (distribuidoras de energía eléctrica, agua potable, cooperativas de telecomunicaciones y entidades bancarias) recibirán alertas tempranas y asistencia forense de primera línea frente a campañas dirigidas a suelo argentino. Esto democratiza el acceso a inteligencia de ciberamenazas que anteriormente solo estaba al alcance de corporaciones multinacionales con presupuestos millonarios en defensa digital.
5. Hoja de Ruta Técnica: Checklist de Alineación Federal en 4 Pasos
Para organismos del sector público y empresas prestadoras de servicios esenciales que deban prepararse para la interoperabilidad con el nuevo CNOC, los consultores de infraestructura de Siglo 21 Soluciones recomiendan implementar el siguiente plan de acción estructurado:
- Inventario Completo y Mapeo de Activos Digitales: Relevar de manera exhaustiva todo el parque de servidores, dispositivos de borde, bases de datos y microservicios expuestos a internet, clasificando cada activo según su nivel de criticidad e impacto operacional ante pérdida de confidencialidad o disponibilidad.
- Homologación de Registros y Estandarización de Syslog: Configurar el envío unificado de registros (logs) bajo formatos seguros (Syslog sobre TLS) hacia concentradores locales, garantizando marcas de tiempo sincronizadas mediante servidores NTP certificados y períodos de retención mínimos de 180 días.
- Adopción del Principio de Menor Privilegio y Autenticación FIDO2: Eliminar el uso de contraseñas estáticas en accesos remotos y consolas administrativas, forzando autenticación multifactor basada en estándares resistentes al phishing para todo el personal técnico y directivo.
- Simulacros Periódicos de Respuesta a Incidentes (Tabletop Exercises): Desarrollar ejercicios de simulación de crisis que involucren a las áreas de tecnología, legales y comunicación institucional, validando canales de escalamiento directo hacia el CNOC y procedimientos de aislamiento seguro ante contingencias severas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor