Congreso Gipuzkoa Industrysec 2026 analiza la IA en la seguridad de entornos industriales y SCADA
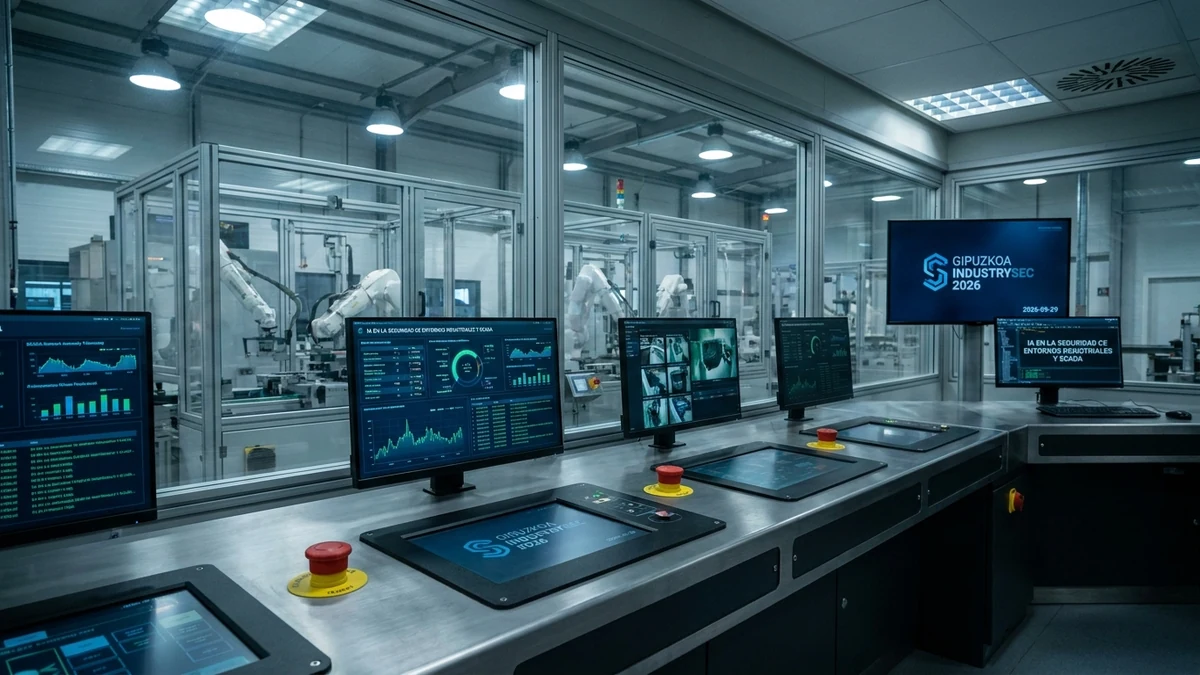
En el marco del prestigioso congreso internacional Gipuzkoa Industrysec 2026, celebrado en el País Vasco, más de 400 ingenieros de planta, especialistas en ciberseguridad industrial y directores de operaciones debatieron a fondo la convergencia entre la Inteligencia Artificial y las redes operativas (OT). El eje neurálgico del encuentro se centró en cómo blindar controladores lógicos programables (PLCs), sistemas SCADA y líneas de manufactura frente a ataques dirigidos, al tiempo que se despliegan modelos de visión artificial para control de calidad micrométrico.
1. La Vulnerabilidad Crítica del Sector OT: Cuando el Software Choca con el Silicio Físico
De acuerdo con las ponencias magistrales recogidas por Estrategia Empresarial, el sector manufacturero enfrenta una encrucijada técnica sin precedentes. Históricamente, las redes industriales operaban completamente desconectadas de internet (air-gapped). Sin embargo, la exigencia moderna de telemetría en tiempo real y mantenimiento predictivo forzó la conexión de sensores y PLCs a la nube corporativa.
Esta apertura expuso protocolos de comunicación industriales que carecen de cifrado nativo —como Modbus TCP, Profinet o Ethernet/IP— a ataques de ransomware capaces de detener turbinas, manipular hornos de fundición o adulterar proporciones químicas en plantas farmacéuticas y de alimentos.
"En un entorno de IT corporativo, un ciberataque provoca pérdida de datos o indisponibilidad de correo; en una planta industrial de OT, una intrusión no detectada puede traducirse en rotura catastrófica de maquinaria pesada, fugas tóxicas o riesgo directo para la vida de los operarios."
2. Visión Artificial y Modelos de Detección de Anomalías en Tiempo Real
Para responder a esta amenaza, los especialistas presentaron soluciones basadas en modelos de aprendizaje automático no supervisado desplegados en el borde (Edge AI). Estos sistemas aprenden la "respiración electromagnética y de red" habitual de la fábrica, identificando patrones anómalos de tráfico en milisegundos.
Asimismo, se expusieron casos de éxito de inspección visual mediante cámaras de alta velocidad acopladas a redes neuronales convolucionales ligeras. En líneas de empaque y mecanizado de precisión, estos modelos detectan microfisuras o defectos en piezas metálicas con una precisión del 99,8%, superando ampliamente la fatiga del ojo humano y reduciendo las mermas de producción en millones de euros anuales.
3. Análisis Financiero: CapEx en Modernización vs. Costo de Parada de Planta
El cálculo del retorno de inversión en ciberseguridad industrial es contundente. El costo promedio de detener una línea de producción continua en la industria automotriz o siderúrgica oscila entre USD 25.000 y USD 100.000 por hora de inactividad.
Invertir en una arquitectura de segmentación de red Zero Trust basada en el estándar internacional ISA/IEC 62443, complementada con sensores de visión artificial e inspección de paquetes profundos (DPI), requiere un CapEx promedio que se amortiza completamente si se evita un solo incidente de parada no programada al año.
4. Aplicabilidad Estratégica para la Industria y Agroindustria Argentina
En el entramado productivo de Argentina —frigoríficos, plantas aceiteras, molinos harineros y fábricas metalmecánicas—, los aprendizajes de Industrysec resultan vitales:
- Segmentación de Redes en Plantas Regionales: La mayoría de las PyMEs industriales argentinas conectan la red administrativa de administración con la red de las máquinas en un único switch sin aislamiento (VLANs), lo que permite que un simple phishing a un empleado de oficina infecte la maquinaria de planta.
- Monitoreo de Cadenas de Frío y Silos: Implementar sensores IoT con microcontroladores locales para alertar desvíos térmicos o mecánicos en silos de granos y plantas de procesamiento sin depender de conexiones a internet satelitales caras.
- Auditorías Físicas de Puertos USB: Bloquear físicamente el ingreso de memorias USB en consolas de operación, vector principal de infección en entornos desconectados.
5. Hoja de Ruta Técnica para Blindar Redes Industriales (Estándar IEC 62443)
Checklist de 4 etapas para gerentes de planta y líderes de IT:
- Separar Físicamente o Lógicamente IT de OT: Instalar firewalls industriales con inspección profunda de tráfico para filtrar comandos de lectura y escritura hacia los PLCs.
- Inventario Completo de Activos de Planta: Mapear cada máquina, versión de firmware y protocolo activo en el piso de fábrica.
- Desplegar Visión Artificial en Puntos de Control Clave: Implementar cámaras inteligentes en el final de línea para automatizar el control de calidad.
- Plan de Continuidad y Operación Manual de Respaldo: Entrenar a los maquinistas para operar en modo analógico si los sistemas digitales son aislados por un ataque.
6. Arquitectura de Ciberdefensa según la Pirámide de Automatización Purdue
Uno de los aportes más sólidos debatidos en Industrysec 2026 fue la adaptación del clásico Modelo Purdue a la era de la inteligencia artificial. La arquitectura de seguridad divide la planta en cinco niveles estrictamente segmentados mediante firewalls de inspección profunda:
- Nivel 0 y 1 (Proceso y Control Básico): Sensores, actuadores y PLCs físicos. Prohibición absoluta de acceso directo a internet; comunicación restringida a redes locales cableadas bajo protocolos deterministas.
- Nivel 2 y 3 (Supervisión y Operaciones de Planta): Consolas SCADA y servidores de manufactura (MES). Despliegue de sondas pasivas con modelos de detección de anomalías que analizan el tráfico sin inyectar latencia en la línea.
- Zona Desmilitarizada Industrial (IDMZ - Nivel 3.5): Barrera intermedia con servidores proxy y repositorios de datos históricos (Historians) que aíslan la red productiva de la red corporativa de oficinas (Nivel 4).
7. Checklist para Implementar Monitoreo Seguro en Fábricas y Plantas
Directrices para ingenieros de planta y responsables de mantenimiento:
- Auditar Conexiones Remotas de Fabricantes de Maquinaria: Exigir que los proveedores de maquinaria alemana, italiana o china utilicen túneles VPN dedicados con autenticación de doble factor y aprobación manual antes de conectarse a dar soporte.
- Realizar Copias de Seguridad Fuera de Línea (Cold Backups) de la Lógica de PLCs: Guardar imágenes de configuración de cada controlador en discos duros desconectados en caja de seguridad física.
- Capacitar al Personal de Mantenimiento en Ciberseguridad Básica: Concientizar a electricistas y mecánicos sobre los riesgos de conectar computadoras portátiles personales a las redes de control de las máquinas.
Fuentes & Referencias Verificadas
¿Buscás integrar dispositivos físicos y sensores con tus plataformas digitales de gestión?
En Siglo 21 Soluciones diseñamos puentes de comunicación IoT y hardware embebido para telemetría industrial y agropecuaria.
Contactar a un Consultor