Gartner proyecta que el 65% de las empresas adoptará arquitecturas de computación confidencial hacia 2028
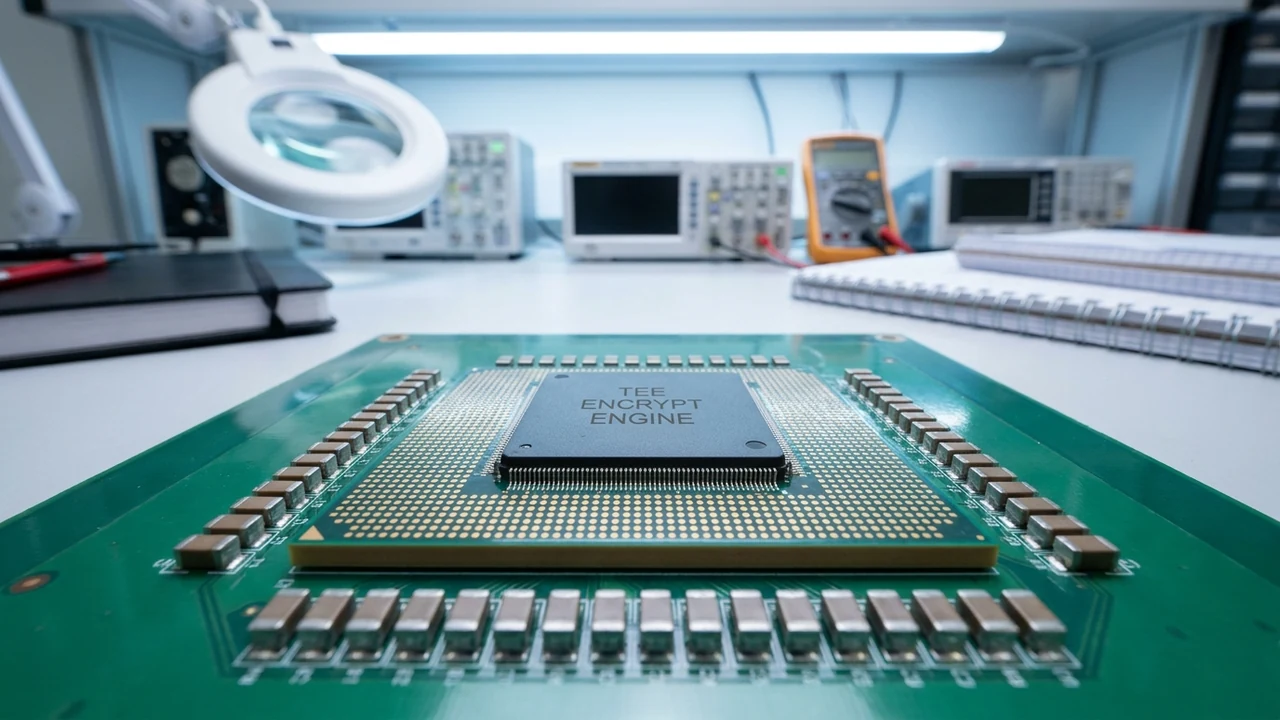
La firma de análisis global Gartner ha publicado su último informe estratégico sobre infraestructura tecnológica corporativa, proyectando que hacia el año 2028 el 65% de las organizaciones globales habrá implementado de forma obligatoria arquitecturas de computación confidencial en sus entornos de nube pública. Esta acelerada transición está impulsada por la necesidad imperiosa de resguardar datos empresariales altamente sensibles, algoritmos propietarios y modelos de inferencia durante su procesamiento activo, cerrando la última gran brecha de la seguridad informática: la protección de los datos en uso (data-in-use) frente a administradores de infraestructura, hipervisores comprometidos y ataques de canal lateral en nubes multi-inquilino.
1. El Paradigma de la Protección en Uso: Superando las Limitaciones del Cifrado Tradicional
Durante las últimas dos décadas, las mejores prácticas de ciberseguridad corporativa se enfocaron de manera exhaustiva en dos estados de la información: los datos en reposo (data-at-rest), protegidos mediante algoritmos robustos como AES-256 en discos y bases de datos, y los datos en tránsito (data-in-transit), salvaguardados mediante protocolos criptográficos TLS 1.3 en redes locales y públicas. Sin embargo, existía un punto ciego crítico e insoslayable: en el momento exacto en que una CPU o acelerador de IA debía procesar una consulta, descifrar un registro contable o ejecutar un modelo de scoring crediticio, la información debía residir en memoria RAM en texto plano.
En entornos modernos de nube pública compartida (multi-tenant), esta vulnerabilidad estructural expone la información a operadores de infraestructura no autorizados, órdenes judiciales foráneas sobre el proveedor de hosting, fugas entre máquinas virtuales derivadas de fallas en el hipervisor o exploits a nivel de firmware. La computación confidencial (Confidential Computing) resuelve esta problemática mediante la creación de entornos de ejecución confiables basados en silicio (Trusted Execution Environments, TEE).
A través de innovaciones de hardware promovidas por el Confidential Computing Consortium —como AMD SEV-SNP (Secure Encrypted Virtualization-Secure Nested Paging), Intel TDX (Trust Domain Extensions) y NVIDIA H100/B200 Confidential Computing—, la memoria física asignada al enclave se cifra en tiempo real con llaves efímeras generadas directamente por el coprocesador de seguridad del procesador. Ninguna entidad externa al enclave, ni siquiera el usuario root del sistema operativo anfitrión ni el propio hipervisor de la nube, posee las llaves criptográficas para inspeccionar o modificar la memoria en ejecución.
"Hasta hoy, subir datos críticos a la nube pública requería un acto de fe ciega en el proveedor de infraestructura y en sus empleados. Con la computación confidencial basada en silicio, sustituimos la confianza humana por la verificación matemática: si el hardware no puede atestiguar criptográficamente la integridad del enclave, los datos simplemente no se procesan."
2. Atestación Remota Criptográfica y Soberanía de Datos
El núcleo operativo que hace posible la computación confidencial a gran escala es el proceso de atestación remota (Remote Attestation). Antes de que una institución financiera o una corporación farmacéutica transfiera sus registros médicos o modelos algorítmicos hacia un servidor en la nube, el sistema cliente solicita una prueba criptográfica verificable firmada por el fabricante del silicio.
Este flujo de atestación garantiza tres propiedades fundamentales:
- Identidad y Autenticidad del Hardware: Verifica que la carga de trabajo se está ejecutando efectivamente dentro de un procesador con capacidades TEE genuinas y microcódigo actualizado, descartando simulaciones por software o entornos emulados maliciosos.
- Medición del Estado de Software (Measurement): Compara el hash criptográfico del sistema operativo, el kernel y el código de la aplicación contra valores de referencia predefinidos. Si el binario ha sido alterado aunque sea en un solo bit, la atestación falla y la conexión se interrumpe de inmediato.
- Inyección Segura de Llaves Secretas: Solo cuando la atestación es plenamente validada, el sistema de gestión de claves corporativo (KMS) del cliente inyecta las llaves de descifrado directamente en el enclave aislado a través de un canal seguro protegido por TLS anidado.
3. Análisis Financiero, FinOps y Evaluación de Costos Operativos
Históricamente, la adopción de tecnologías de cifrado en memoria enfrentaba dos objeciones habituales por parte de los directores de tecnología: la penalización en el rendimiento computacional y el sobrecosto de las instancias especializadas. No obstante, los datos consolidados por Gartner en 2026 demuestran que la penalización en rendimiento (overhead) se ha reducido drásticamente: en cargas de trabajo de bases de datos y microservicios estándar, el peaje computacional ronda entre el 1,8% y el 3,5%, resultando prácticamente imperceptible en la experiencia del usuario final.
Desde la perspectiva de costos cloud y FinOps, los principales proveedores de infraestructura (AWS con Nitro Enclaves, Azure con Confidential VMs y Google Cloud con Confidential Space) han ajustado sus tarifas premium. Actualmente, el sobreprecio de una instancia confidencial respecto a una máquina virtual convencional se sitúa entre el 12% y el 18%. Al contrastar este diferencial con el costo promedio de una brecha de seguridad corporativa —que según estudios globales supera los USD 4,45 millones entre multas regulatorias, peritajes forenses, pérdida de reputación y resarcimientos a clientes—, la inversión en enclaves confidenciales presenta un retorno de inversión (ROI) indiscutible como seguro contra siniestros de seguridad y habilitador de nuevos modelos de negocio basados en datos compartidos entre competidores.
4. Implicancias para el Mercado Financiero y Corporativo en Argentina
En el ámbito argentino, donde la normativa de protección de datos personales (Ley 25.326 y sus actualizaciones de gobernanza internacional) y las estrictas regulaciones del Banco Central de la República Argentina (BCRA) sobre externalización de servicios imponen severas exigencias a bancos, billeteras virtuales y aseguradoras, la computación confidencial emerge como un catalizador decisivo. Históricamente, muchas entidades financieras postergaban la migración de sus motores de detección de fraude y modelos de riesgo crediticio a la nube pública debido a las dudas legales sobre la custodia de la información bancaria fuera de los límites del país.
Al implementar enclaves confidenciales con atestación criptográfica verificable, las instituciones pueden demostrar ante las autoridades regulatorias que los datos de los usuarios argentinos permanecen matemáticamente inaccesibles incluso para los propios proveedores extranjeros de nube, satisfaciendo las exigencias más estrictas de soberanía y confidencialidad. Asimismo, permite la colaboración multipartita en consorcios de prevención de fraude financiero entre múltiples bancos sin necesidad de que compartan sus bases de clientes en texto claro, fortaleciendo la seguridad integral del sistema financiero nacional.
5. Hoja de Ruta Táctica y Checklist de Implementación en 4 Pasos
Para los Chief Information Security Officers (CISOs) y arquitectos de infraestructura que planifiquen la transición hacia entornos confidenciales, se sugiere seguir estos cuatro pasos esenciales:
- Clasificación de Activos y Priorización de Cargas Críticas: Identificar los repositorios y servicios que manejan información altamente regulada, secretos industriales, llaves privadas de blockchain o modelos de IA patentados para definir los candidatos iniciales a migración TEE.
- Selección de Plataforma y Tipología de Enclave: Determinar si la arquitectura requiere enclaves a nivel de máquina virtual completa (como AMD SEV-SNP o Azure Confidential VMs para aplicaciones legadas) o enclaves de contenedores específicos y aislados (como Google Cloud Confidential Space o AWS Nitro Enclaves).
- Integración del Flujo de Atestación Remota y KMS: Configurar servidores de atestación corporativa y vincularlos con el sistema de gestión de llaves de cifrado, asegurando que ninguna clave de producción sea liberada sin una verificación exitosa del hash del enclave.
- Auditoría Especializada y Soporte de Implementación con Siglo 21 Soluciones: Coordinar el diseño, despliegue y hardening de arquitecturas seguras en la nube de la mano de nuestros especialistas en ciberseguridad, infraestructura de misión crítica y cumplimiento normativo.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor