Gartner constata que la gestión unificada de identidades mitiga el 75% de los incidentes de ransomware
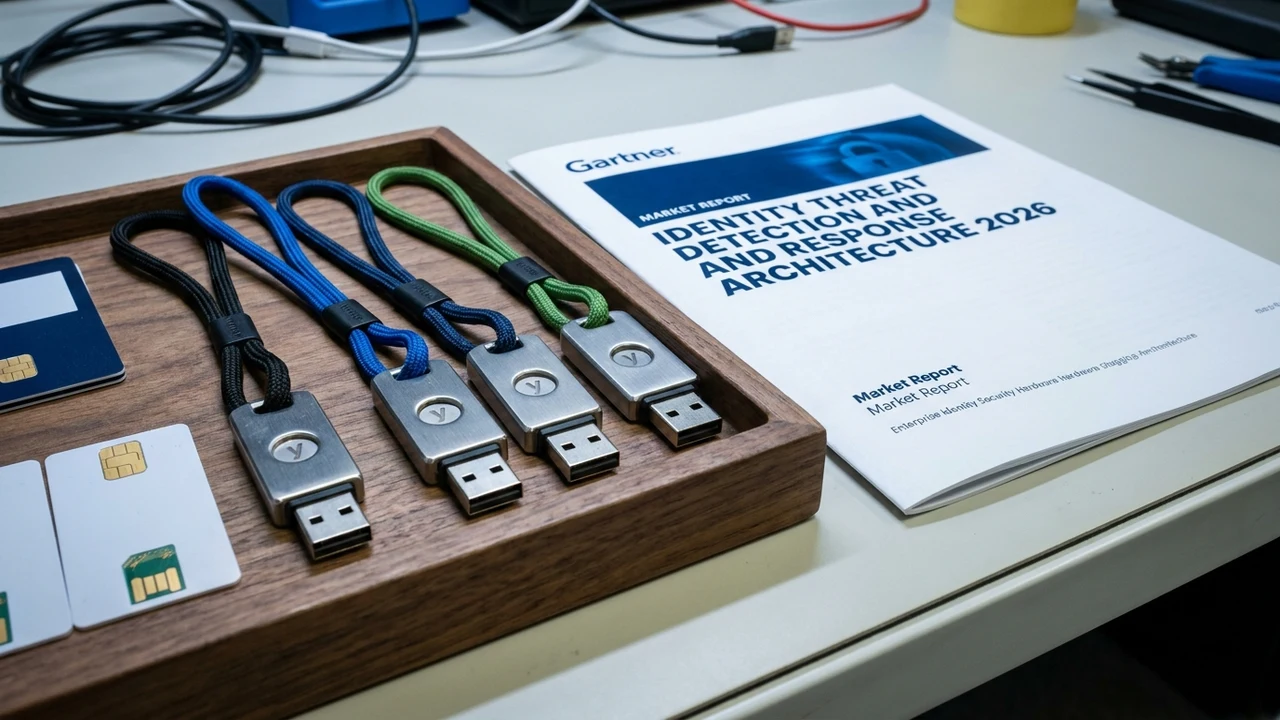
Un exhaustivo informe de investigación estratégica publicado por la consultora tecnológica global Gartner reveló que las organizaciones empresariales que implementan una plataforma de gestión unificada de identidades y acceso (IAM / ITDR) logran neutralizar o mitigar de forma temprana hasta el 75% de los incidentes de ransomware antes de que los atacantes consigan cifrar información crítica o exfiltrar bases de datos. El estudio enfatiza que la erradicación de contraseñas estáticas compartidas, la adopción de autenticación resistente al phishing sustentada en llaves criptográficas FIDO2 / Passkeys y el monitoreo continuo de anomalías en credenciales de servicio desarticulan la principal vía de intrusión y escalada empleada por el cibercrimen, conforme a conclusiones del informe de mercado de Gartner Research y reportajes de Dark Reading.
1. Anatomía y contexto de la noticia: El agotamiento del perímetro físico y de red
Durante décadas, los departamentos de tecnología estructuraron la seguridad corporativa bajo el modelo del "castillo y el foso": murallas externas compuestas por firewalls perimetrales y redes privadas virtuales (VPN), asumiendo que cualquier usuario o dispositivo que lograra ingresar al interior de la red local era intrínsecamente confiable. Sin embargo, la dispersión provocada por el trabajo remoto, la adopción masiva de nubes híbridas y la sofisticación del robo de credenciales mediante kits de phishing con adversario en el medio (AiTM) han pulverizado definitivamente este paradigma.
En la actualidad, más del 80% de las brechas de seguridad analizadas a nivel mundial no se producen porque un atacante "hackee" un sistema mediante exploits complejos de día cero, sino porque simplemente inicia sesión con credenciales válidas obtenidas en mercados clandestinos, filtraciones previas o campañas de ingeniería social dirigidas.
El reporte de Gartner subraya que el verdadero vector de propagación de los ataques contemporáneos no reside en la red física, sino en la identidad. Cuando un atacante compromete la cuenta de un empleado común y la empresa carece de controles unificados de acceso con privilegios mínimos y detección de amenazas en la identidad (ITDR - Identity Threat Detection and Response), el adversario se mueve lateralmente sin restricciones a través de Active Directory, eleva privilegios y ejecuta el secuestro de datos con impunidad.
"Las empresas ya no están siendo atacadas mediante técnicas mágicas; están siendo vulneradas mediante credenciales robadas y cuentas mal administradas. La identidad es el único perímetro verdadero en una economía digital descentralizada. Implementar autenticación resistente al phishing y gobernanza estricta de privilegios elimina tres cuartas partes de los riesgos de ransomware de un solo golpe."
2. Arquitectura técnica profunda: FIDO2, WebAuthn, ITDR y privilegios mínimos
El salto cualitativo documentado en el estudio descansa sobre tecnologías criptográficas modernas que reemplazan por completo los factores de autenticación débiles:
- Autenticación Criptográfica FIDO2 / WebAuthn Resistente al Phishing: A diferencia de los métodos de autenticación multifactor tradicionales (SMS, llamadas telefónicas o códigos TOTP de 6 dígitos) que son fácilmente interceptados mediante proxys inversos tipo Evilginx, el estándar FIDO2 fundamenta la validación en criptografía asimétrica vinculada al dominio (origin binding). La llave privada nunca abandona el dispositivo seguro del usuario (módulo TPM o token físico FIDO2) y la firma digital solo se produce si el dominio coincide con el sitio legítimo, neutralizando por completo el phishing.
- Detección de Amenazas en la Identidad (ITDR) y Telemetría en Tiempo Real: Las plataformas ITDR supervisan continuamente el comportamiento de los controladores de dominio y proveedores de identidad en la nube (Microsoft Entra ID, Okta, Ping Identity), detectando anomalías como ataques de pulverización de contraseñas (password spraying), cambios sospechosos en pertenencia a grupos de administradores o solicitudes anómalas de tickets Kerberos (Kerberoasting).
- Gestión de Acceso Privilegiado Just-in-Time (PAM / JIT): El principio de privilegios mínimos prohíbe que los administradores mantengan permisos permanentes de superusuario. Mediante esquemas Just-in-Time (JIT), las credenciales de administración se elevan exclusivamente durante ventanas temporales predefinidas (por ejemplo, 2 horas para una tarea específica) y requieren aprobaciones automáticas de doble factor, revocando los permisos al finalizar.
- Descubrimiento y Rotación Automatizada de Cuentas de Servicio: Los scripts, tareas programadas y microservicios a menudo utilizan cuentas de servicio con contraseñas que nunca expiran. La unificación de identidades identifica estas cuentas huérfanas y las migra hacia identidades gestionadas por el sistema (Managed Identities / gMSA) sin contraseñas estáticas en texto claro.
3. Análisis financiero y FinOps cuantitativo: Inversión en IAM vs. costo del ciberriesgo
Desde el punto de vista financiero y de retorno sobre la inversión (ROI), la consolidación de identidades representa una de las decisiones más rentables en el presupuesto de tecnología corporativa:
- Costo de Implementación de Plataformas IAM / ITDR (OpEx por Usuario): Licenciar una solución integral de gestión de identidades con soporte FIDO2 e ITDR oscila habitualmente entre los USD 6 y USD 14 por usuario/mes. Para una organización mediana de 250 empleados, la inversión anual se sitúa en torno a los USD 18.000 a USD 42.000.
- Reducción de Costos Operativos de Soporte IT (Helpdesk Offloading): Entre el 20% y el 40% de los tickets de soporte en empresas convencionales corresponden a restablecimientos de contraseñas y desbloqueos de cuentas. Al implementar esquemas sin contraseñas (passwordless) y autoservicio seguro, el costo operativo de soporte se reduce en un 60%, liberando cientos de horas de personal técnico para tareas estratégicas.
- Disminución de Primas de Pólizas de Ciberseguro: Las compañías aseguradoras globales exigen crecientemente la demostración de MFA resistente al phishing y gobernanza PAM como requisito excluyente para otorgar coberturas contra ransomware. Contar con estas métricas permite a las empresas reducir el costo de sus pólizas de ciberseguridad entre un 25% y un 35%.
4. Implicancias y oportunidades para empresas y PyMEs de Argentina y América Latina
En el escenario corporativo y comercial de Argentina y América Latina, la dispersión de identidades constituye uno de los mayores dolores de cabeza operativos. En una PyME promedio, los empleados utilizan múltiples cuentas inconexas: un usuario para el correo, otro para el sistema ERP local, otro para la plataforma de facturación electrónica y claves compartidas para acceder a bases de datos o paneles bancarios:
Esta fragmentación genera un descontrol absoluto: cuando un empleado o contratista se desvincula de la firma, resulta común que sus accesos a sistemas críticos permanezcan activos durante semanas o meses por olvido, representando una puerta trasera latente que extrabajadores o ciberdelincuentes pueden explotar.
Unificar la identidad bajo un único proveedor corporativo con inicio de sesión único (SSO) y políticas de baja automatizada permite a las empresas argentinas revocar todos los accesos en un solo clic, garantizar el cumplimiento de normativas de auditoría contable y fiscal (ARCA / UIF) y blindar sus operaciones comerciales contra fraudes internos y secuestros de datos.
5. Hoja de ruta técnica: Checklist de implementación en 4 pasos
- Auditoría de Directorio Activo y Mapeo de Cuentas Privilegiadas (Paso 1): Ejecutar herramientas de escaneo para detectar cuentas de usuario inactivas, contraseñas que nunca expiran, miembros no justificados del grupo Domain Admins y cuentas de servicio con privilegios excesivos.
- Consolidación bajo un Proveedor de Identidad Centralizado (SSO) (Paso 2): Integrar las aplicaciones empresariales críticas (correo, ERP, CRM, VPN y plataformas cloud) bajo un único proveedor de identidad corporativo con federación basada en SAML 2.0 u OpenID Connect (OIDC).
- Despliegue Progresivo de Autenticación sin Contraseñas FIDO2 (Paso 3): Iniciar el despliegue de llaves físicas o Windows Hello for Business para los usuarios con privilegios administrativos y áreas sensibles (finanzas, recursos humanos), expandiendo luego la autenticación resistente al phishing a toda la plantilla de colaboradores.
- Monitoreo Continuo de Riesgo de Identidad y Auditoría Externa (Paso 4): Activar alertas automáticas ante inicios de sesión anómalos o desde ubicaciones geográficas imposibles, coordinando con los consultores de seguridad de Siglo 21 Soluciones para auditar la postura de identidad y maximizar el retorno de inversión en ciberdefensa.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor